
Comprendre les niveaux de maturité: de 0 à 5
«Mis en œuvre: oui ou non» ne suffit pas en sécurité de l’information. Entre «n’existe pas» et «fonctionne de façon exemplaire», il y a plusieurs niveaux. Un modèle de maturité rend ces niveaux visibles et les progrès mesurables – à condition que toutes les personnes concernées le comprennent de la même manière.
Pourquoi des niveaux de maturité plutôt qu’un oui ou non
Une évaluation par oui ou non indique seulement si quelque chose existe. Elle ne distingue pas une sauvegarde qui «tourne tant bien que mal» d’une sauvegarde documentée, testée régulièrement et améliorée en continu. Pour le pilotage, c’est précisément cette différence qui compte.
Les niveaux de maturité présentent trois avantages:
- Une appréciation plus fine: vous voyez non seulement les lacunes, mais aussi le degré d’avancement d’un thème.
- Des objectifs réalistes: au lieu de «tout mettre en œuvre», vous déterminez quel niveau est adéquat pour chaque thème.
- Des progrès mesurables: d’une année à l’autre, vous pouvez montrer quels contrôles ont gagné un niveau.
L’échelle de 0 à 5
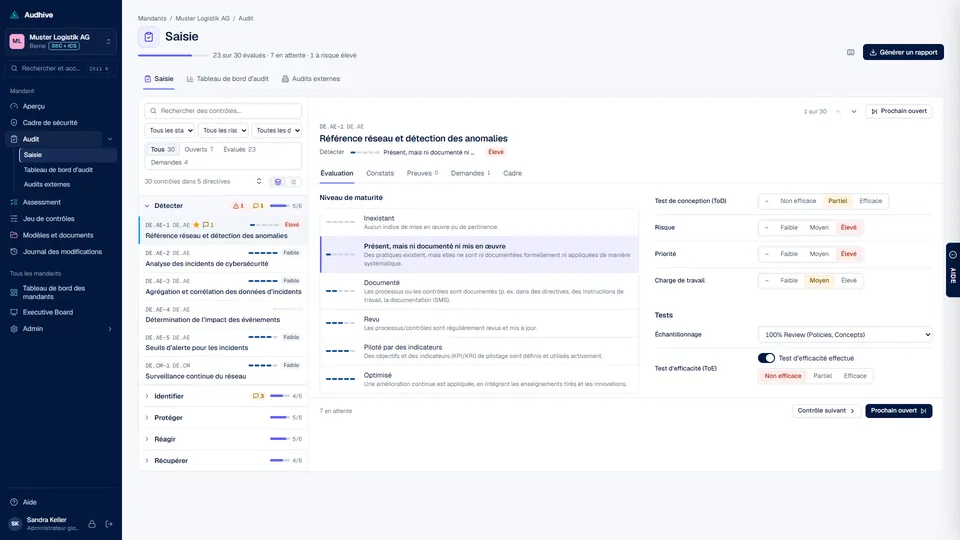
En mode audit de sécurité (SEC), Audhive évalue chaque contrôle sur six niveaux. Les désignations sont proposées par défaut et peuvent être adaptées sous Admin › Paramètres › Données de base.
- 0Inexistant
- 1Présent, mais ni documenté ni mis en œuvre
- 2Documenté
- 3Revu
- 4Piloté par des indicateurs
- 5Optimisé
Un exemple montre ce que signifient concrètement les niveaux – le contrôle «Sauvegarde des données»:
| Niveau | Signification | Exemple: sauvegarde des données |
|---|---|---|
| 0 | Inexistant | Il n’y a pas de sauvegarde. |
| 1 | Présent, mais ni documenté ni mis en œuvre | Des sauvegardes sont faites, mais sans procédure définie; personne ne sait exactement ce qui est sauvegardé ni à quelle fréquence. |
| 2 | Documenté | Un concept de sauvegarde définit l’étendue, la fréquence, la durée de conservation et les responsables. |
| 3 | Revu | Des tests de restauration ont lieu régulièrement et sont consignés; les écarts sont corrigés. |
| 4 | Piloté par des indicateurs | Des indicateurs comme le taux de réussite des sauvegardes et la durée de restauration sont analysés par rapport à des objectifs et font l’objet de rapports. |
| 5 | Optimisé | Les enseignements tirés des tests, des indicateurs et des incidents alimentent en permanence des améliorations. |
Les niveaux s’appuient les uns sur les autres. Le niveau 3 suppose qu’il existe quelque chose de documenté qui puisse être revu. Un contrôle testé, mais décrit nulle part, se situe donc plutôt au niveau 1 qu’au niveau 3.
Autres échelles: norme minimale TIC et autres modèles
Les modèles de maturité sont nombreux. La norme minimale TIC évalue chaque mesure de 0 à 4 – de «non mis en œuvre» à «dynamique, mis en œuvre, contrôlé et amélioré en continu» – et classe la vue d’ensemble en quatre niveaux (tiers), inspirés des Implementation Tiers du NIST Cybersecurity Framework. Des modèles répandus comme COBIT ou CMMI travaillent eux aussi avec cinq ou six niveaux.
Les échelles se ressemblent sans se recouvrir: la norme minimale TIC réunit définition et mise en œuvre dans un même niveau, alors que l’échelle d’Audhive distingue documentation, revue et pilotage par des indicateurs. Les valeurs ne peuvent donc pas être converties telles quelles. L’important est de s’en tenir à une seule échelle au sein d’une organisation – sinon, les résultats ne sont pas comparables d’une année à l’autre. Pour en savoir plus sur l’échelle de la norme: La norme minimale TIC pour les PME.
Évaluer de manière uniforme
La principale faiblesse des niveaux de maturité est l’arbitraire: deux personnes évaluent différemment le même contrôle. On peut l’éviter:
- Consigner les critères par niveau. Que faut-il pour qu’un contrôle soit considéré comme «documenté» ou «revu»? La documentation attendue pour chaque contrôle est un bon point de départ.
- N’évaluer que ce qui est prouvé. Les intentions et les projets ne comptent pas. Ce qui ne peut pas être prouvé reçoit le niveau inférieur.
- Noter la justification. Une courte phrase indiquant sur quoi repose l’évaluation la rend compréhensible pour des tiers – et pour vous-même l’année suivante.
- Calibrer. Si plusieurs personnes évaluent, discutez ensemble de quelques contrôles au début afin de partager la même compréhension.
- Distinguer conception et efficacité. Un contrôle bien décrit peut malgré tout rester sans effet. Vérifiez les deux.
Le bon objectif: pas partout le niveau 5
Le niveau 5 pour chaque contrôle n’est ni réaliste ni pertinent. L’effort consacré aux indicateurs et à l’optimisation continue se justifie là où une défaillance causerait de gros dommages. Pour de nombreux contrôles, un état documenté et revu – le niveau 3 – est un objectif solide; les niveaux 4 et 5 sont réservés aux thèmes présentant le risque le plus élevé.
La norme minimale TIC souligne elle aussi que chaque organisation fixe elle-même son niveau de protection en fonction de sa propre appétence au risque. Consignez l’objectif et justifiez-le. L’évaluation devient alors un constat clair: où sommes-nous en dessous de l’objectif, et de combien?
Bien lire les résultats
- Les moyennes masquent les lacunes. Une moyenne de 3 par fonction peut contenir un contrôle au niveau 0. Examinez les contrôles individuels à risque élevé.
- Considérer ensemble maturité et risque. Une maturité faible avec un risque faible est moins urgente qu’un niveau 2 sur un système critique.
- L’évolution compte. La comparaison avec la dernière évaluation montre si les mesures font effet.
- Choisir la représentation. Un diagramme radar avec l’état réel et l’objectif par thème montre d’un coup d’œil où se trouvent les plus grands écarts.
Questions fréquentes
Un contrôle peut-il sauter un niveau?
Dans l’évaluation oui, sur le fond rarement. Qui analyse des indicateurs (niveau 4) dispose en général aussi de quelque chose de documenté et de revu. S’il manque une base, le niveau inférieur est le plus souvent l’évaluation la plus honnête.
Comment traiter les contrôles qui ne s’appliquent pas?
Retirez-les du périmètre avec une justification au lieu de les évaluer à 0 ou à 5. Sinon, ils faussent les moyennes.
Dois-je utiliser l’échelle de la norme minimale TIC?
Oui, si vous voulez comparer vos résultats avec l’outil d’évaluation de la norme ou avec d’autres organisations. Pour le pilotage interne, une échelle plus fine peut être utile. L’important est de s’en tenir à une seule échelle.
Comment Audhive vous aide
Dans Audhive, vous évaluez pour chaque contrôle le niveau de maturité, ainsi que la conception, l’efficacité et le risque, et vous y joignez constats et preuves. Les tableaux de bord affichent la maturité par directive ou par fonction par rapport à l’objectif, chaque graphique étant accompagné d’une explication sur la manière dont il est calculé. Pour en savoir plus: Catalogues › Évaluation et Processus.
Sources
- Office fédéral de la cybersécurité (OFCS): Normes minimales TIC (en allemand) – schéma d’évaluation et niveaux (tiers), version de mai 2023
- NIST: Cybersecurity Framework (en anglais) – Implementation Tiers