
La norme minimale TIC pour les PME – expliquée simplement
La norme minimale TIC de la Confédération a été rédigée pour les exploitants d’infrastructures critiques, mais elle s’applique expressément à toute organisation. Pour les PME, c’est un bon cadre: concret, librement accessible et sans la lourdeur d’un système de management complet. Voici comment elle est structurée et comment démarrer.
De quoi s’agit-il
La «norme minimale pour améliorer la résilience des TIC» a été élaborée par l’Office fédéral pour l’approvisionnement économique du pays (OFAE) avec des spécialistes externes; depuis mars 2024, c’est l’OFCS qui en a la charge. La version actuelle date de mai 2023 et tient compte notamment de l’ISO/IEC 27001:2022.
La norme ne se veut expressément pas une concurrente des normes internationales, mais une porte d’entrée compatible et plus légère. «Résilience des TIC» signifie que l’organisation doit non seulement parer aux attaques et aux perturbations, mais aussi les détecter, y réagir et s’en remettre. C’est précisément ce que traduisent les cinq fonctions.
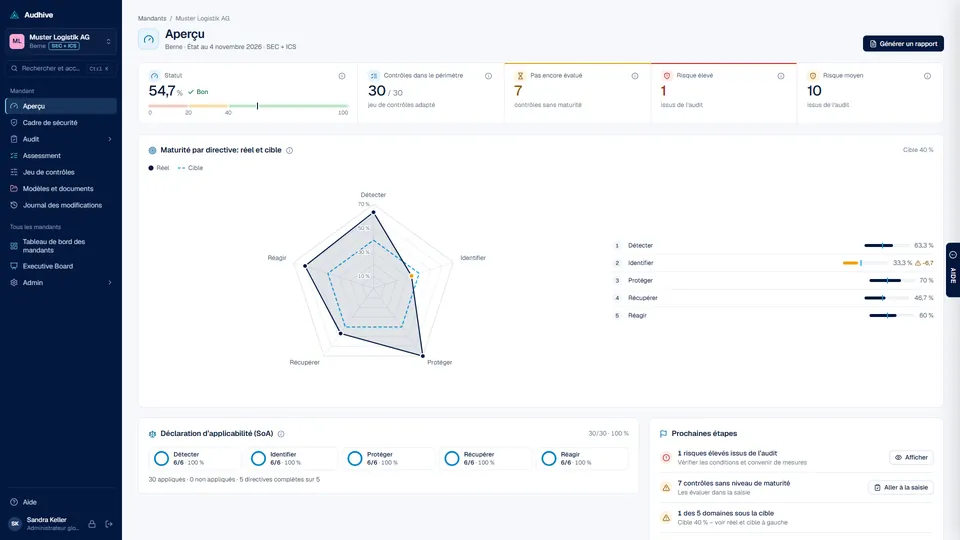
Structure: 5 fonctions, 23 catégories, 108 mesures
- Identifier29inventaire, risques, règles, fournisseurs
- Protéger39accès, formation, données, maintenance
- Détecter18anomalies, surveillance
- Réagir16plan d’intervention, communication, analyse
- Récupérer6plan de restauration, améliorations
Chaque mesure porte un identifiant composé de la fonction, de la catégorie et d’un numéro. «PR.AC-1», par exemple, est la première mesure de la catégorie Gestion des accès (AC) dans la fonction Protéger (PR). Les 23 catégories:
| Fonction | Catégories |
|---|---|
| Identifier (ID) | Inventaire et organisation, Environnement de l’entreprise, Règles (gouvernance), Analyse de risque, Stratégie pour gérer les risques, Gestion des risques liés à la chaîne d’approvisionnement |
| Protéger (PR) | Gestion des accès, Sensibilisation et formation, Sécurité des données, Protection des données, Maintenance, Technologie de protection |
| Détecter (DE) | Anomalies et incidents, Surveillance, Processus de détection |
| Réagir (RS) | Plan d’intervention, Communication, Analyses, Circonscrire les dommages, Améliorations |
| Récupérer (RC) | Plan de restauration, Améliorations, Communication |
Évaluation: de 0 à 4 et votre propre objectif
La norme évalue chaque mesure sur une échelle de 0 à 4:
| Valeur | Signification |
|---|---|
| 0 | Non mis en œuvre |
| 1 | Partiellement mis en œuvre, pas entièrement défini ni approuvé |
| 2 | Partiellement mis en œuvre, entièrement défini et approuvé |
| 3 | Mis en œuvre, entièrement ou en grande partie, statique |
| 4 | Dynamique, mis en œuvre, contrôlé et amélioré en continu |
Les valeurs donnent des moyennes par fonction et une vue d’ensemble que la norme classe en quatre niveaux (tiers), de «partiel» à «dynamique». Important: les valeurs d’exemple de la norme ne sont expressément pas des valeurs cibles. Chaque organisation définit elle-même son appétence au risque et en déduit le niveau de protection par catégorie. Pour une PME qui n’a que quelques systèmes, l’objectif adéquat peut être différent de celui d’un fournisseur d’énergie.
La norme est accompagnée d’un outil d’évaluation sous forme de fichier Excel. Pour un état des lieux ponctuel, cela suffit. Dès que plusieurs personnes collaborent, que des preuves doivent être rassemblées et que les résultats doivent être comparés d’une année à l’autre, un tableur atteint ses limites.
Démarrer de manière pragmatique: cinq étapes pour les PME
- Désigner les responsabilités. Une personne coordonne; la direction porte la responsabilité et libère les ressources. Dans les petites entreprises, il s’agit souvent de la même personne – l’essentiel est que quelqu’un s’en charge expressément.
- Établir un inventaire. Quels appareils, systèmes, services cloud et données existent, et lesquels sont critiques pour l’activité? Sans inventaire, toute évaluation ultérieure reste incertaine. C’est la catégorie ID.AM.
- Évaluer honnêtement. Passez en revue toutes les mesures et évaluez la situation actuelle – pas celle qui est prévue. Notez brièvement sur quoi repose chaque évaluation.
- Classer les lacunes selon le risque. Pas tout en même temps. Commencez là où une panne ou une perte de données causerait le plus de dommages. Dans de nombreuses PME, ce sont des fondamentaux comme les droits d’accès et l’authentification multifacteur, les mises à jour, des sauvegardes testées et un plan d’urgence simple.
- Planifier et répéter. Chaque lacune reçoit une personne responsable et une échéance. Au plus tard après un an, vous évaluez à nouveau et voyez ce qui s’est amélioré.
Les écueils typiques
- Une évaluation trop généreuse la première fois. «Nous l’avons» ne signifie pas encore «c’est documenté et contrôlé». Évaluez ce que vous pouvez prouver.
- Seulement la technique. Les fonctions Identifier, Réagir et Récupérer sont largement organisationnelles. C’est justement là que les premières évaluations révèlent souvent des lacunes.
- Oublier le prestataire informatique. De nombreuses PME ont externalisé leur informatique. La responsabilité reste pourtant dans l’entreprise. Demandez des preuves à votre prestataire.
- Une fois et plus jamais. Le bénéfice naît de la répétition. Planifiez tout de suite la prochaine évaluation.
Questions fréquentes
La norme minimale TIC est-elle obligatoire pour les PME?
Pour la plupart des entreprises, non. C’est une recommandation. Selon l’OFCS, elle est actuellement contraignante dans les normes sectorielles de l’approvisionnement en électricité et en gaz. Des clients ou des mandants peuvent toutefois l’exiger par contrat.
Peut-on se faire certifier selon la norme minimale TIC?
La norme ne prévoit pas de certification comme l’ISO/IEC 27001. Elle décrit une auto-évaluation qu’une société externe peut aussi vérifier. Si vous avez besoin d’un certificat, choisissez l’ISO/IEC 27001 – le travail sur la norme minimale TIC en constitue une bonne base.
Faut-il mettre en œuvre les 108 mesures?
Vous devriez toutes les évaluer pour obtenir une image complète. Le niveau visé par catégorie, vous le fixez vous-même en fonction de votre risque. Consignez les mesures qui ne vous concernent pas, avec une justification.
Avec la SEC Swiss Edition
Pour les PME qui veulent mettre en œuvre précisément cette norme, il existe la SEC Swiss Edition: Audhive en mode audit de sécurité, avec le catalogue réglé de façon fixe sur la norme minimale TIC 2023 – en abonnement cloud ou en licence annuelle pour votre propre serveur. Elle contient les 108 contrôles avec objectif de contrôle, documentation attendue et conseils de mise en œuvre, l’évaluation par niveaux de maturité, les demandes de données pour les preuves et le rapport en PDF. La norme elle-même reste inchangée: Audhive fournit les mesures dans le libellé officiel en allemand, anglais, français et italien (erreurs manifestes corrigées et signalées), avec ses propres aides de travail; l’original de la Confédération fait foi (origine du catalogue). Prix sous SEC Swiss Edition. Le fonctionnement de l’échelle d’évaluation à six niveaux d’Audhive est expliqué dans Comprendre les niveaux de maturité.
Sources
- Office fédéral de la cybersécurité (OFCS): Normes minimales TIC (en allemand) – «Norme minimale pour améliorer la résilience des TIC», version de mai 2023, et outil d’évaluation
- NIST: Cybersecurity Framework (en anglais)