
Capire i livelli di maturità: da 0 a 5
«Attuato: sì o no» non basta nella sicurezza delle informazioni. Tra «non esiste» e «funziona in modo esemplare» ci sono diversi livelli. Un modello di maturità rende visibili questi livelli e misurabili i progressi – a condizione che tutte le persone coinvolte lo intendano allo stesso modo.
Perché livelli di maturità invece di sì/no
Una valutazione sì/no dice soltanto se qualcosa esiste. Non distingue tra un backup che «in qualche modo funziona» e uno documentato, testato regolarmente e migliorato di continuo. Per la gestione è proprio questa differenza a contare.
I livelli di maturità offrono tre vantaggi:
- Un giudizio più fine: non vede solo le lacune, ma anche a che punto è già un tema.
- Obiettivi realistici: invece di «attuare tutto», stabilisce quale livello è adeguato per ogni tema.
- Progressi misurabili: di anno in anno si può mostrare quali controlli sono saliti di un livello.
La scala da 0 a 5
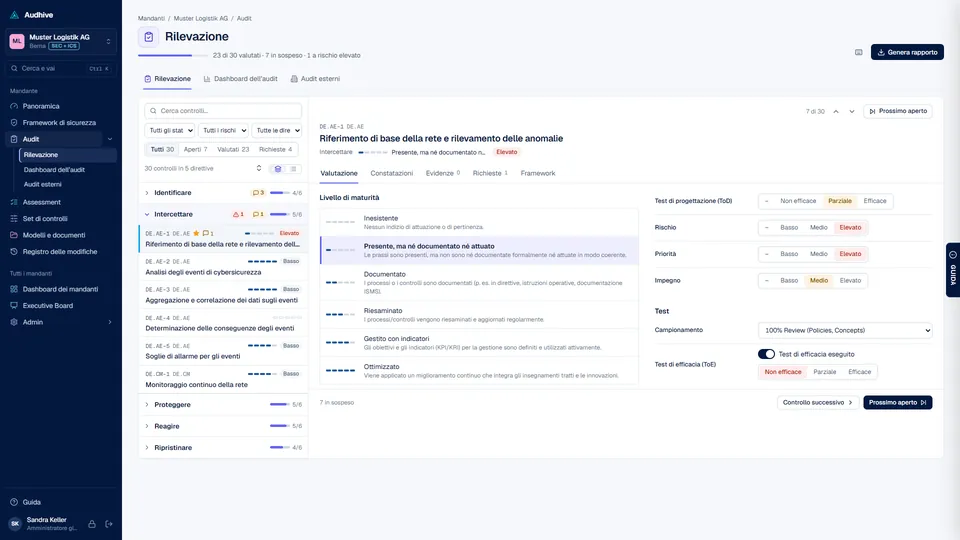
In modalità audit di sicurezza (SEC) Audhive valuta ogni controllo su sei livelli. Le denominazioni sono predefinite e possono essere adattate in Admin › Impostazioni › Dati di base.
- 0Inesistente
- 1Presente, ma né documentato né attuato
- 2Documentato
- 3Riesaminato
- 4Gestito con indicatori
- 5Ottimizzato
Che cosa significano concretamente i livelli lo mostra un esempio – il controllo «Backup dei dati»:
| Livello | Significato | Esempio: backup dei dati |
|---|---|---|
| 0 | Inesistente | Non esiste alcun backup. |
| 1 | Presente, ma né documentato né attuato | Si eseguono backup, ma senza una procedura definita; nessuno sa esattamente che cosa viene salvato e con quale frequenza. |
| 2 | Documentato | Un concetto di backup definisce estensione, frequenza, conservazione e responsabili. |
| 3 | Riesaminato | I test di ripristino si svolgono regolarmente e vengono verbalizzati; le deviazioni vengono corrette. |
| 4 | Gestito con indicatori | Indicatori come la percentuale di backup riusciti e la durata del ripristino vengono analizzati rispetto agli obiettivi e rendicontati. |
| 5 | Ottimizzato | Gli insegnamenti tratti da test, indicatori ed eventi confluiscono costantemente in miglioramenti. |
I livelli si fondano l’uno sull’altro. Il livello 3 presuppone che esista qualcosa di documentato da riesaminare. Un controllo testato, ma descritto da nessuna parte, si colloca quindi piuttosto al livello 1 che al livello 3.
Altre scale: standard minimo TIC e altri modelli
I modelli di maturità sono numerosi. Lo standard minimo TIC valuta ogni misura da 0 a 4 – da «non attuato» a «dinamico, attuato, verificato e migliorato costantemente» – e colloca il quadro complessivo in quattro livelli (tier), ispirati agli Implementation Tiers del NIST Cybersecurity Framework. Anche modelli diffusi come COBIT o CMMI lavorano con cinque o sei livelli.
Le scale sono simili, ma non coincidono: lo standard minimo TIC unisce definizione e attuazione in un unico livello, mentre la scala di Audhive distingue documentazione, riesame e gestione con indicatori. I valori non si possono quindi convertire uno a uno. È importante restare su una sola scala all’interno di un’organizzazione – altrimenti i risultati non sono confrontabili negli anni. Maggiori dettagli sulla scala dello standard in Lo standard minimo TIC per le PMI.
Valutare in modo uniforme
Il punto debole principale dei livelli di maturità è l’arbitrarietà: due persone valutano lo stesso controllo in modo diverso. Lo si può evitare:
- Fissare i criteri per ogni livello. Che cosa deve esserci perché un controllo sia considerato «documentato» o «riesaminato»? La documentazione attesa per ogni controllo è un buon punto di partenza.
- Valutare solo ciò che è comprovato. Intenzioni e piani non contano. Ciò che non può essere dimostrato riceve il livello inferiore.
- Annotare la motivazione. Una breve frase su che cosa si basa la valutazione la rende comprensibile per terzi – e anche per Lei l’anno successivo.
- Calibrare. Se valutano più persone, all’inizio si discutano insieme alcuni controlli per sviluppare la stessa comprensione.
- Distinguere progettazione ed efficacia. Un controllo ben descritto può comunque non funzionare. Verifichi entrambi gli aspetti.
L’obiettivo giusto: non ovunque il livello 5
Il livello 5 per ogni controllo non è né realistico né sensato. L’impegno per indicatori e ottimizzazione continua vale la pena là dove un malfunzionamento causerebbe gravi danni. Per molti controlli uno stato documentato e riesaminato – il livello 3 – è un obiettivo solido; i livelli 4 e 5 restano riservati ai temi con il rischio più elevato.
Anche lo standard minimo TIC sottolinea che ogni organizzazione stabilisce da sé il proprio livello di protezione in base alla propria propensione al rischio. Fissi l’obiettivo e lo motivi. La valutazione diventa così un’affermazione chiara: dove siamo sotto l’obiettivo, e di quanto?
Leggere correttamente i risultati
- Le medie nascondono le lacune. Una media di 3 per funzione può contenere un controllo al livello 0. Osservi i singoli controlli a rischio elevato.
- Considerare insieme maturità e rischio. Una maturità bassa con un rischio basso è meno urgente di un livello 2 su un sistema critico.
- Conta l’evoluzione. Il confronto con l’ultima valutazione mostra se le misure funzionano.
- Scegliere la rappresentazione. Un grafico radar con stato effettivo e obiettivo per tema mostra a colpo d’occhio dove si trovano gli scarti maggiori.
Domande frequenti
Un controllo può saltare un livello?
Nella valutazione sì, nella sostanza raramente. Chi analizza indicatori (livello 4) di regola dispone anche di qualcosa di documentato e riesaminato. Se manca una base, il livello inferiore è di solito la valutazione più onesta.
Come gestire i controlli che non sono pertinenti?
Li escluda dal perimetro con una motivazione, invece di valutarli con 0 o con 5. Altrimenti falsano le medie.
Devo utilizzare la scala dello standard minimo TIC?
Sì, se vuole confrontare i risultati con lo strumento di valutazione dello standard o con altre organizzazioni. Per la gestione interna può essere utile una scala più fine. L’importante è restare su una sola scala.
Come aiuta Audhive
In Audhive valuta per ogni controllo il livello di maturità, oltre a progettazione, efficacia e rischio, e vi associa constatazioni ed evidenze. I dashboard mostrano la maturità per direttiva o per funzione rispetto all’obiettivo, ogni grafico con una spiegazione di come viene calcolato. Maggiori informazioni in Cataloghi › Valutazione e Processi.
Fonti
- Ufficio federale della cibersicurezza (UFCS): Standard minimi TIC (in tedesco) – schema di valutazione e livelli (tier), versione di maggio 2023
- NIST: Cybersecurity Framework (in inglese) – Implementation Tiers