
L’audit de sécurité interne en 6 étapes
Un audit interne montre où en est aujourd’hui la sécurité de l’information – avant qu’un client, un organe de révision ou un incident ne le fasse. Avec une démarche claire, il ne devient pas un grand projet, mais une routine reproductible. Voici six étapes qui ont fait leurs preuves.
Qu’est-ce qu’un audit interne
Un audit interne est un examen planifié et documenté visant à vérifier si les exigences d’un cadre sont remplies et si les mesures sont efficaces. «Interne» signifie que l’organisation le réalise elle-même ou en charge quelqu’un – contrairement à l’audit externe, effectué par exemple par un organisme de certification.
L’ISO/IEC 27001 exige des audits internes à intervalles planifiés; les auditeurs doivent être choisis de manière à garantir l’objectivité et l’impartialité. La norme minimale TIC recommande d’effectuer le contrôle au moins une fois par an. Même sans obligation formelle, un rythme annuel vaut la peine: il rend les changements visibles et maintient les preuves à jour.
- Définir le périmètreChamp d’application, cadre, jeu de contrôles, calendrier
- Saisir et évaluerÉtat par contrôle, niveau de maturité, justification
- Demander des preuvesDemandes de données avec échéance et rappel
- Constats et risquesÉcarts, évaluation, recommandations
- RapportRésultat, priorités, responsables
- Assurer le suiviMesures, échéances, prochain contrôle
Étape 1: définir le périmètre
Tout commence par quatre décisions: quoi est audité (société, sites, systèmes, processus), selon quel référentiel (cadre et version), quels contrôles s’appliquent et pour quand. Consignez les domaines et les contrôles exclus avec une justification. Cela évite les discussions ultérieures et correspond, pour l’ISO/IEC 27001, à la logique de la déclaration d’applicabilité.
Déterminez en outre qui audite et qui fournit les informations. Identifiez tôt les personnes de contact dans l’informatique, dans les services métier et chez les prestataires externes – elles seront sollicitées à la troisième étape.
Étape 2: saisir et évaluer
Passez en revue les contrôles du périmètre et évaluez l’état de chacun, par exemple au moyen d’un niveau de maturité. Vérifiez séparément deux aspects:
- Conception: le contrôle est-il décrit et mis en place de manière à pouvoir atteindre l’objectif de contrôle?
- Efficacité: fonctionne-t-il dans la pratique sur la période considérée?
Notez brièvement, pour chaque évaluation, sur quoi elle repose. Marquez ce qui n’est pas encore prouvé pour l’étape suivante.
Étape 3: demander des preuves
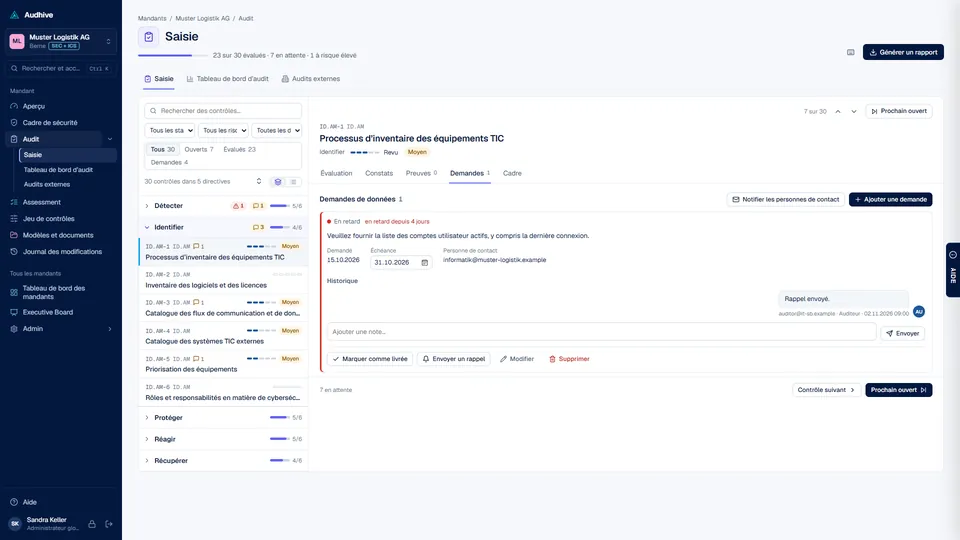
Les preuves transforment une estimation en résultat d’audit. Les preuves typiques sont les directives et les concepts, les journaux et les analyses, les captures d’écran de configurations, les listes d’autorisations ou de participations à des formations, ainsi que des entretiens documentés.
Il s’est avéré utile de demander les preuves de manière ciblée par contrôle: avec une description claire de ce qui est attendu, une personne de contact et une date d’échéance. La documentation attendue figurant dans le catalogue constitue un bon modèle. Les demandes ouvertes et en retard doivent être visibles à tout moment – sinon, l’audit s’enlise à ce stade.
Étape 4: consigner les constats et les risques
Lorsqu’un contrôle n’atteint pas l’objectif de contrôle, il en résulte un constat: qu’a-t-on observé, quelle exigence est concernée, quelle est la conséquence possible? Évaluez le risque – au minimum selon la probabilité de survenance et l’impact – et formulez une recommandation.
De bons constats sont factuels, concrets et étayés. «La sauvegarde des données est insuffisante» n’aide personne. «Aucun test de restauration n’a été effectué pour le serveur de fichiers au cours des douze derniers mois», si.
Étape 5: établir le rapport
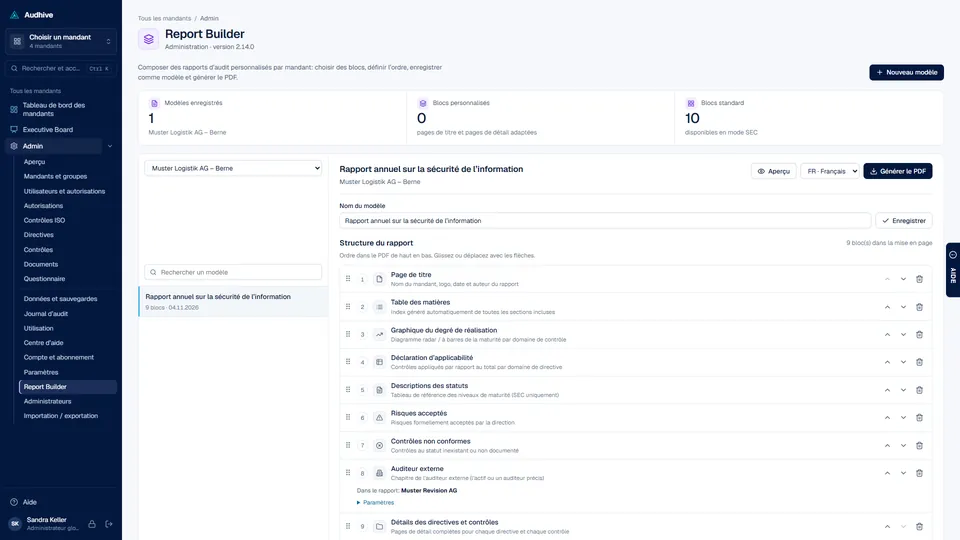
Le rapport s’adresse à la direction. Il devrait pouvoir être saisi en quelques minutes:
- Synthèse: vue d’ensemble, constats principaux, évolution depuis le dernier contrôle.
- Résultat par thème: état par rapport à l’objectif, par exemple sous forme de diagramme radar par fonction ou par directive.
- Constats par priorité: avec risque, recommandation, personne responsable et échéance.
- Annexe: périmètre, méthode, liste des contrôles et des preuves.
Joignez les preuves de manière ordonnée ou renvoyez-y. Ainsi, un contrôle ultérieur, interne ou externe, pourra s’appuyer sur votre travail.
Étape 6: assurer le suivi
Un audit sans suivi n’est qu’un instantané. Chaque constat donne lieu à une mesure avec une personne responsable et une échéance. Vérifiez l’avancement régulièrement, par exemple chaque trimestre, et ne clôturez les constats qu’une fois une preuve disponible.
Pour boucler le cycle, planifiez le prochain audit. Évaluez alors à nouveau – sur la même base, afin que l’évolution soit visible.
Cinq conseils tirés de la pratique
- Commencer petit: mieux vaut une société traitée entièrement que toutes survolées.
- Réutiliser l’existant: confirmer les preuves de l’année précédente plutôt que d’en rassembler de nouvelles, si rien n’a changé.
- Impliquer les services métier: la sécurité de l’information n’est pas seulement l’affaire de l’informatique. Les ressources humaines, les achats et la direction ont leurs propres contrôles.
- Inclure les prestataires: les prestations externalisées font partie du périmètre. Exigez des preuves ou des rapports.
- Tirer parti des audits externes: si le rapport d’un audit externe est disponible, reprenez-en les résultats au lieu de reposer les mêmes questions.
Questions fréquentes
Qui devrait réaliser l’audit interne?
Une personne qui connaît les exigences et qui n’audite pas son propre travail. Dans les petites organisations, une indépendance totale est rarement possible; il est alors utile de faire vérifier les évaluations par une autre personne ou de faire appel à une personne externe pour certains thèmes.
À quelle fréquence faut-il auditer?
Au moins une fois par an, comme le recommande la norme minimale TIC. Après des changements importants – nouveaux systèmes, externalisation, déménagement, incident –, une vérification supplémentaire des contrôles concernés est utile.
Quelle est la différence avec l’audit externe?
Lors d’un audit interne, l’organisation détermine elle-même le périmètre, la méthode et le moment. Un audit externe, par exemple par un organisme de certification, suit les règles de celui-ci et aboutit à une opinion à l’intention de tiers. Un bon audit interne en est la meilleure préparation.
Comment Audhive vous aide
Audhive reproduit précisément cette démarche: jeu de contrôles par mandant, saisie avec niveau de maturité, conception, efficacité et risque, demandes de données avec échéance, messages, pièces jointes et rappels, un tableau de bord d’audit avec les demandes ouvertes et en retard, des rapports en PDF avec un ZIP des preuves ainsi que les chapitres d’auditeurs externes. Étape par étape sous Processus.
Sources
- ISO: ISO/IEC 27001:2022 – chapitre 9.2, audit interne
- Office fédéral de la cybersécurité (OFCS): Normes minimales TIC (en allemand) – partie 3, vérification