
Reifegrade verstehen: von 0 bis 5
«Umgesetzt: ja oder nein» greift bei der Informationssicherheit zu kurz. Zwischen «gibt es nicht» und «läuft vorbildlich» liegen mehrere Stufen. Ein Reifegradmodell macht diese Stufen sichtbar und den Fortschritt messbar – wenn alle Beteiligten es gleich verstehen.
Warum Reifegrade statt Ja/Nein
Eine Ja/Nein-Bewertung beantwortet nur, ob etwas existiert. Sie unterscheidet nicht zwischen einer Datensicherung, die «irgendwie läuft», und einer, die dokumentiert, regelmässig getestet und laufend verbessert wird. Für die Steuerung ist genau dieser Unterschied wichtig.
Reifegrade haben drei Vorteile:
- Feinere Aussage: Sie sehen nicht nur Lücken, sondern auch, wie weit ein Thema schon ist.
- Realistische Ziele: Statt «alles umsetzen» legen Sie fest, welche Stufe je Thema angemessen ist.
- Messbarer Fortschritt: Von Jahr zu Jahr lässt sich zeigen, welche Controls eine Stufe höher liegen.
Die Skala von 0 bis 5
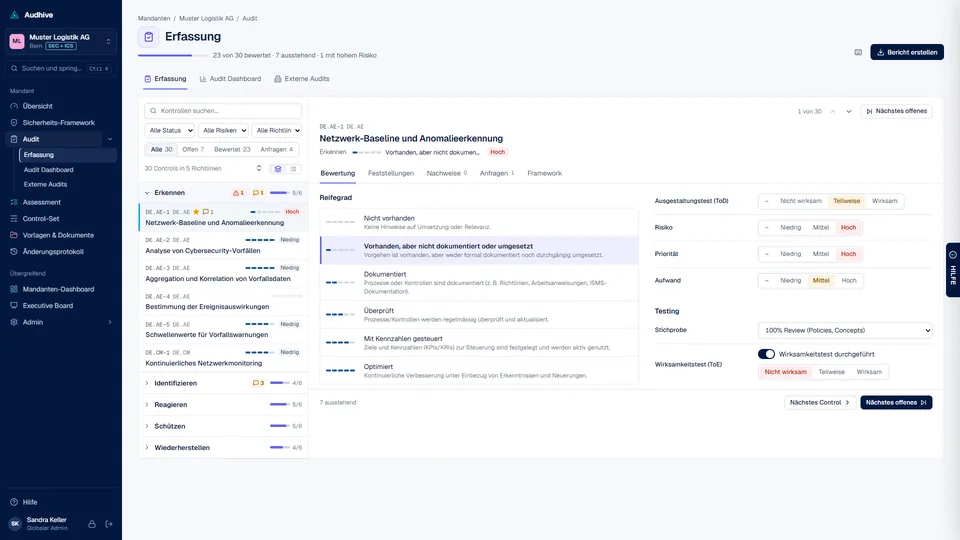
Audhive bewertet im Modus Security-Audit (SEC) jedes Control auf sechs Stufen. Die Bezeichnungen sind eine Vorgabe und lassen sich unter Admin › Einstellungen › Stammdaten anpassen.
- 0Nicht vorhanden
- 1Vorhanden, aber nicht dokumentiert oder umgesetzt
- 2Dokumentiert
- 3Überprüft
- 4Mit Kennzahlen gesteuert
- 5Optimiert
Was die Stufen konkret bedeuten, zeigt ein Beispiel – das Control «Datensicherung»:
| Stufe | Bedeutung | Beispiel Datensicherung |
|---|---|---|
| 0 | Nicht vorhanden | Es gibt keine Datensicherung. |
| 1 | Vorhanden, aber nicht dokumentiert oder umgesetzt | Es wird gesichert, aber ohne festgelegtes Vorgehen; niemand weiss genau, was wie oft gesichert wird. |
| 2 | Dokumentiert | Ein Sicherungskonzept legt Umfang, Häufigkeit, Aufbewahrung und Verantwortliche fest. |
| 3 | Überprüft | Wiederherstellungstests finden regelmässig statt und werden protokolliert; Abweichungen werden behoben. |
| 4 | Mit Kennzahlen gesteuert | Kennzahlen wie Erfolgsquote der Sicherungen und Dauer der Wiederherstellung werden gegen Ziele ausgewertet und berichtet. |
| 5 | Optimiert | Erkenntnisse aus Tests, Kennzahlen und Vorfällen fliessen laufend in Verbesserungen ein. |
Die Stufen bauen aufeinander auf. Stufe 3 setzt voraus, dass es etwas Dokumentiertes gibt, das überprüft werden kann. Ein Control, das zwar getestet, aber nirgends beschrieben ist, steht deshalb eher auf Stufe 1 als auf Stufe 3.
Andere Skalen: IKT-Minimalstandard und weitere Modelle
Reifegradmodelle gibt es viele. Der IKT-Minimalstandard bewertet jede Massnahme mit 0 bis 4 – von «nicht umgesetzt» bis «dynamisch, umgesetzt, kontinuierlich überprüft, verbessert» – und ordnet das Gesamtbild in vier Tier-Levels ein, angelehnt an die Implementation Tiers des NIST Cybersecurity Framework. Auch verbreitete Modelle wie COBIT oder CMMI arbeiten mit fünf oder sechs Stufen.
Die Skalen sind ähnlich, aber nicht deckungsgleich: Der IKT-Minimalstandard verbindet Definition und Umsetzung in einer Stufe, die Audhive-Skala trennt Dokumentation, Überprüfung und Steuerung mit Kennzahlen. Werte lassen sich deshalb nicht eins zu eins umrechnen. Wichtig ist, innerhalb einer Organisation bei einer Skala zu bleiben – sonst sind Ergebnisse über die Jahre nicht vergleichbar. Mehr zur Skala des Standards in IKT-Minimalstandard für KMU.
Einheitlich bewerten
Die grösste Schwäche von Reifegraden ist die Beliebigkeit: Zwei Personen bewerten dasselbe Control unterschiedlich. Das lässt sich vermeiden:
- Kriterien je Stufe festhalten. Was muss vorliegen, damit ein Control als «dokumentiert» oder «überprüft» gilt? Die erwartete Dokumentation je Control ist ein guter Ausgangspunkt.
- Nur Belegtes bewerten. Absichten und Pläne zählen nicht. Was nicht nachgewiesen werden kann, bekommt die tiefere Stufe.
- Begründung notieren. Ein kurzer Satz, worauf sich die Bewertung stützt, macht sie für Dritte nachvollziehbar – und für Sie selbst im nächsten Jahr.
- Kalibrieren. Bewerten mehrere Personen, besprechen Sie zu Beginn einige Controls gemeinsam, um ein gleiches Verständnis zu schaffen.
- Ausgestaltung und Wirksamkeit trennen. Ein gut beschriebenes Control kann trotzdem nicht wirken. Prüfen Sie beides.
Das richtige Ziel: nicht überall Stufe 5
Stufe 5 bei jedem Control ist weder realistisch noch sinnvoll. Der Aufwand für Kennzahlen und laufende Optimierung lohnt sich dort, wo ein Versagen grossen Schaden anrichten würde. Für viele Controls ist ein dokumentierter und überprüfter Stand – Stufe 3 – ein solides Ziel; Stufe 4 und 5 bleiben den Themen mit dem höchsten Risiko vorbehalten.
Auch der IKT-Minimalstandard betont, dass jede Organisation ihr Schutzniveau anhand des eigenen Risikoappetits selbst festlegt. Halten Sie das Ziel fest und begründen Sie es. Dann wird aus der Bewertung eine klare Aussage: Wo liegen wir unter dem Ziel, und wie weit?
Ergebnisse richtig lesen
- Durchschnitte verdecken Lücken. Ein Mittelwert von 3 je Funktion kann ein Control auf Stufe 0 enthalten. Schauen Sie auf einzelne Controls mit hohem Risiko.
- Reifegrad und Risiko gemeinsam betrachten. Ein tiefer Reifegrad bei geringem Risiko ist weniger dringend als eine Stufe 2 bei einem kritischen System.
- Entwicklung zählt. Der Vergleich mit der letzten Bewertung zeigt, ob Massnahmen wirken.
- Darstellung wählen. Ein Netzdiagramm mit Ist und Ziel je Thema zeigt auf einen Blick, wo die grössten Abstände liegen.
Häufige Fragen
Darf ein Control eine Stufe überspringen?
In der Bewertung ja, in der Sache selten. Wer Kennzahlen auswertet (Stufe 4), hat in der Regel auch etwas Dokumentiertes und Überprüftes. Fehlt eine Grundlage, ist meist die tiefere Stufe die ehrlichere Bewertung.
Wie gehe ich mit Controls um, die nicht zutreffen?
Nehmen Sie sie mit Begründung aus dem Umfang, statt sie mit 0 oder 5 zu bewerten. Sonst verfälschen sie die Durchschnitte.
Soll ich die Skala des IKT-Minimalstandards verwenden?
Wenn Sie Ergebnisse mit dem Bewertungswerkzeug des Standards oder mit anderen Organisationen vergleichen wollen, ja. Für die interne Steuerung kann eine feinere Skala sinnvoll sein. Wichtig ist, bei einer Skala zu bleiben.
Wie Audhive dabei hilft
In Audhive bewerten Sie je Control den Reifegrad, dazu Ausgestaltung, Wirksamkeit und Risiko, und hinterlegen Feststellungen und Nachweise. Dashboards zeigen den Reifegrad je Richtlinie bzw. Funktion gegen das Ziel, jedes Diagramm mit einer Erklärung, wie es berechnet wird. Mehr unter Kataloge › Bewertung und Abläufe.
Quellen
- Bundesamt für Cybersicherheit (BACS): IKT-Minimalstandards – Bewertungsschema und Tier-Levels, Version Mai 2023
- NIST: Cybersecurity Framework – Implementation Tiers