
Lo standard minimo TIC per le PMI – spiegato in modo chiaro
Lo standard minimo TIC della Confederazione è stato scritto per i gestori di infrastrutture critiche, ma è espressamente applicabile a qualsiasi organizzazione. Per le PMI è un buon quadro di riferimento: concreto, liberamente disponibile e senza la sovrastruttura di un sistema di gestione completo. Ecco com’è strutturato e come iniziare.
Di che cosa si tratta
Lo «standard minimo per migliorare la resilienza delle TIC» è stato elaborato dall’Ufficio federale per l’approvvigionamento economico del Paese (UFAE) con esperti esterni; da marzo 2024 la competenza è passata all’UFCS. La versione attuale risale a maggio 2023 e tiene conto, tra l’altro, della ISO/IEC 27001:2022.
Lo standard non si considera espressamente un concorrente delle norme internazionali, bensì un punto d’accesso compatibile e più snello. «Resilienza delle TIC» significa che l’organizzazione deve non solo respingere attacchi e disfunzioni, ma anche individuarli, reagire e riprendersi. È proprio ciò che rappresentano le cinque funzioni.
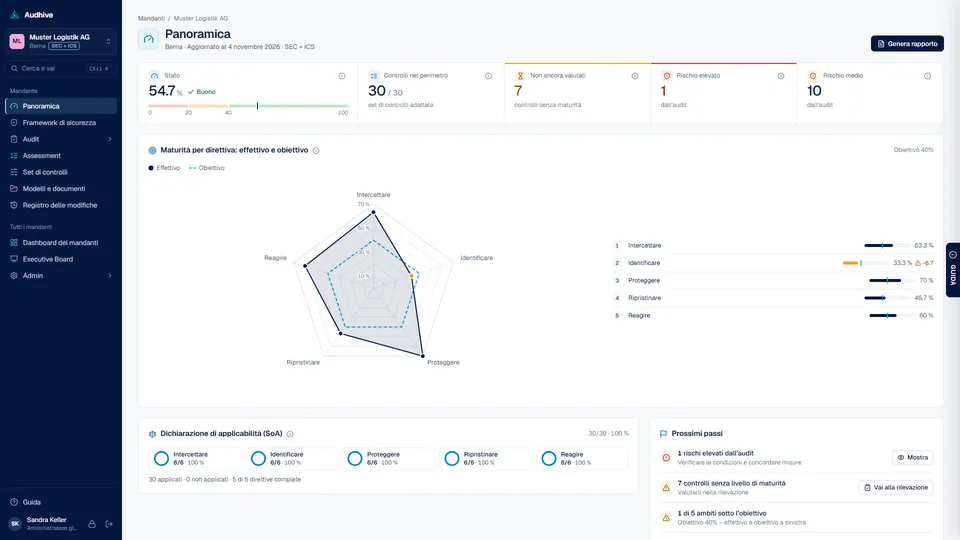
Struttura: 5 funzioni, 23 categorie, 108 misure
- Identificare29inventario, rischi, direttive, fornitori
- Proteggere39accessi, formazione, dati, manutenzione
- Intercettare18anomalie, monitoraggio
- Reagire16piano di reazione, comunicazione, analisi
- Ripristinare6piano di ripristino, miglioramenti
Ogni misura ha un identificativo composto da funzione, categoria e numero. «PR.AC-1», per esempio, è la prima misura della categoria Gestione degli accessi (AC) nella funzione Proteggere (PR). Le 23 categorie:
| Funzione | Categorie |
|---|---|
| Identificare (ID) | Gestione dell’inventario, Ambiente operativo, Direttive (governance), Analisi dei rischi, Strategia di gestione dei rischi, Gestione dei rischi della catena di fornitori |
| Proteggere (PR) | Gestione degli accessi, Sensibilizzazione e formazione, Sicurezza dati, Protezione di dati, Manutenzione, Impiego di tecnologie di protezione |
| Intercettare (DE) | Anomalie ed eventi, Controllo, Procedure di intercettazione |
| Reagire (RS) | Piano di reazione, Comunicazione, Analisi, Diminuzione del danno, Miglioramenti |
| Ripristinare (RC) | Piano di ripristino, Miglioramenti, Comunicazione |
Valutazione: da 0 a 4 e il proprio obiettivo
Lo standard valuta ogni misura su una scala da 0 a 4:
| Valore | Significato |
|---|---|
| 0 | Non attuato |
| 1 | Parzialmente attuato, non completamente definito e approvato |
| 2 | Parzialmente attuato, completamente definito e approvato |
| 3 | Attuato, completamente o in gran parte, statico |
| 4 | Dinamico, attuato, verificato e migliorato costantemente |
Dai valori risultano medie per funzione e un quadro complessivo che lo standard colloca in quattro livelli (tier), da «parziale» a «dinamico». Importante: lo standard precisa espressamente che i suoi valori di esempio non sono valori obiettivo. Ogni organizzazione definisce da sé la propria propensione al rischio e ne deriva il livello di protezione per categoria. Per una PMI con pochi sistemi può essere giusto un obiettivo diverso da quello di un fornitore di energia.
Lo standard è corredato di uno strumento di valutazione in formato Excel. Per un primo bilancio puntuale è sufficiente. Non appena collaborano più persone, occorre raccogliere evidenze e confrontare i risultati negli anni, un foglio di calcolo mostra i suoi limiti.
Iniziare in modo pragmatico: cinque passi per le PMI
- Definire le responsabilità. Una persona coordina; la direzione porta la responsabilità e mette a disposizione le risorse. Nelle piccole aziende si tratta spesso della stessa persona – l’essenziale è che qualcuno se ne faccia carico in modo esplicito.
- Allestire un inventario. Quali dispositivi, sistemi, servizi cloud e dati esistono, e quali sono critici per l’attività? Senza inventario ogni ulteriore valutazione resta incerta. È la categoria ID.AM.
- Valutare onestamente. Esamini tutte le misure e valuti lo stato attuale – non quello pianificato. Annoti brevemente su che cosa si basa ogni valutazione.
- Ordinare le lacune in base al rischio. Non tutto contemporaneamente. Inizi là dove un guasto o una perdita di dati causerebbe il danno maggiore. In molte PMI si tratta di aspetti fondamentali come i diritti d’accesso e l’autenticazione a più fattori, gli aggiornamenti, backup testati e un semplice piano d’emergenza.
- Pianificare e ripetere. Ogni lacuna riceve una persona responsabile e una scadenza. Al più tardi dopo un anno ripete la valutazione e vede che cosa è migliorato.
Ostacoli tipici
- Valutazione troppo alta la prima volta. «Ce l’abbiamo» non significa ancora «è documentato e verificato». Valuti ciò che può dimostrare.
- Solo la tecnica. Le funzioni Identificare, Reagire e Ripristinare sono in larga parte organizzative. È proprio lì che le prime valutazioni rivelano spesso lacune.
- Dimenticare il fornitore di servizi IT. Molte PMI hanno esternalizzato la propria informatica. La responsabilità resta comunque all’azienda. Chieda evidenze al Suo fornitore.
- Una volta e mai più. Il beneficio nasce solo dalla ripetizione. Pianifichi subito la prossima valutazione.
Domande frequenti
Lo standard minimo TIC è obbligatorio per le PMI?
Per la maggior parte delle aziende no. È una raccomandazione. Secondo l’UFCS è attualmente vincolante negli standard settoriali per l’approvvigionamento di elettricità e di gas. Clienti o committenti possono però esigerlo per contratto.
Ci si può far certificare secondo lo standard minimo TIC?
Lo standard non prevede una certificazione come la ISO/IEC 27001. Descrive un’autovalutazione che può essere verificata anche da una società esterna. Chi ha bisogno di un certificato sceglie la ISO/IEC 27001 – il lavoro sullo standard minimo TIC ne costituisce una buona base.
Devono essere attuate tutte le 108 misure?
Dovrebbe valutarle tutte, affinché il quadro sia completo. Quale livello perseguire per categoria lo stabilisce Lei in base al Suo rischio. Le misure che non La riguardano vanno registrate con una motivazione.
Con la SEC Swiss Edition
Per le PMI che vogliono attuare proprio questo standard c’è la SEC Swiss Edition: Audhive in modalità audit di sicurezza, con il catalogo impostato in modo fisso sullo standard minimo TIC 2023 – in abbonamento cloud o con licenza annuale per il proprio server. Contiene tutti i 108 controlli con obiettivo di controllo, documentazione attesa e indicazioni operative, la valutazione con livelli di maturità, le richieste di dati per le evidenze e il rapporto in PDF. Lo standard stesso resta invariato: Audhive fornisce le misure nella formulazione ufficiale in tedesco, inglese, francese e italiano (errori evidenti corretti e contrassegnati), con propri ausili di lavoro; fa fede l’originale della Confederazione (origine del catalogo). Prezzi alla voce SEC Swiss Edition. Come funziona la scala di valutazione a sei livelli di Audhive è spiegato in Capire i livelli di maturità.
Fonti
- Ufficio federale della cibersicurezza (UFCS): Standard minimi TIC (in tedesco) – «Standard minimo per migliorare la resilienza delle TIC», versione di maggio 2023, e strumento di valutazione
- NIST: Cybersecurity Framework (in inglese)