
IKT-Minimalstandard für KMU – verständlich erklärt
Der IKT-Minimalstandard des Bundes ist für Betreiber kritischer Infrastrukturen geschrieben, aber ausdrücklich für jede Organisation anwendbar. Für KMU ist er ein guter Rahmen: konkret, frei verfügbar und ohne den Überbau eines vollständigen Managementsystems. So ist er aufgebaut, und so starten Sie.
Worum es geht
Der «Minimalstandard zur Verbesserung der IKT-Resilienz» wurde von der wirtschaftlichen Landesversorgung (BWL) zusammen mit externen Fachleuten erarbeitet; seit März 2024 ist das BACS zuständig. Die aktuelle Fassung stammt vom Mai 2023 und berücksichtigt unter anderem ISO/IEC 27001:2022.
Der Standard versteht sich ausdrücklich nicht als Konkurrenz zu internationalen Normen, sondern als kompatiblen, schlankeren Einstieg. «IKT-Resilienz» heisst: Die Organisation soll Angriffe und Störungen nicht nur abwehren, sondern sie auch erkennen, darauf reagieren und sich davon erholen können. Genau das bilden die fünf Funktionen ab.
Aufbau: 5 Funktionen, 23 Kategorien, 108 Massnahmen
- Identifizieren29Inventar, Risiken, Vorgaben, Lieferanten
- Schützen39Zugriffe, Schulung, Daten, Unterhalt
- Erkennen18Auffälligkeiten, Überwachung
- Reagieren16Reaktionsplan, Kommunikation, Analyse
- Wiederherstellen6Wiederherstellungsplan, Verbesserungen
Jede Massnahme trägt eine Kennung aus Funktion, Kategorie und Nummer. «PR.AC-1» etwa ist die erste Massnahme der Kategorie Zugriffsmanagement (AC) in der Funktion Schützen (PR). Die 23 Kategorien:
| Funktion | Kategorien |
|---|---|
| Identifizieren (ID) | Inventar-Management, Geschäftsumfeld, Vorgaben (Governance), Risikoanalyse, Risikomanagementstrategie, Lieferketten-Risikomanagement |
| Schützen (PR) | Zugriffsmanagement und -steuerung, Sensibilisierung und Ausbildung, Datensicherheit, Informationsschutzrichtlinien, Unterhalt, Einsatz von Schutztechnologie |
| Erkennen (DE) | Auffälligkeiten und Vorfälle, Überwachung, Detektionsprozess |
| Reagieren (RS) | Reaktionsplanung, Kommunikation, Analyse, Schadensminderung, Verbesserungen |
| Wiederherstellen (RC) | Wiederherstellungsplanung, Verbesserungen, Kommunikation |
Bewertung: 0 bis 4 und das eigene Ziel
Der Standard bewertet jede Massnahme auf einer Skala von 0 bis 4:
| Wert | Bedeutung |
|---|---|
| 0 | Nicht umgesetzt |
| 1 | Partiell umgesetzt, nicht vollständig definiert und abgenommen |
| 2 | Partiell umgesetzt, vollständig definiert und abgenommen |
| 3 | Umgesetzt, vollständig oder grösstenteils umgesetzt, statisch |
| 4 | Dynamisch, umgesetzt, kontinuierlich überprüft, verbessert |
Aus den Werten ergeben sich Durchschnitte je Funktion und ein Gesamtbild, das der Standard in vier Tier-Levels von «partiell» bis «dynamisch» einordnet. Wichtig: Die Beispielwerte im Standard sind ausdrücklich keine Sollwerte. Jede Organisation definiert ihren Risikoappetit selbst und legt daraus das Schutzniveau je Kategorie fest. Für ein KMU mit wenigen Systemen kann ein anderes Ziel richtig sein als für einen Energieversorger.
Zum Standard gehört ein Bewertungswerkzeug als Excel-Datei. Für eine einmalige Standortbestimmung reicht das. Sobald mehrere Personen mitarbeiten, Nachweise gesammelt und Ergebnisse über Jahre verglichen werden sollen, stösst eine Tabelle an Grenzen.
Pragmatisch starten: fünf Schritte für KMU
- Verantwortung festlegen. Eine Person koordiniert, die Geschäftsleitung trägt die Verantwortung und gibt Ressourcen frei. Bei kleinen Firmen ist das oft dieselbe Person – entscheidend ist, dass es jemand ausdrücklich übernimmt.
- Inventar erstellen. Welche Geräte, Systeme, Cloud-Dienste und Daten gibt es, und welche davon sind für das Geschäft kritisch? Ohne Inventar ist jede weitere Bewertung unsicher. Das ist die Kategorie ID.AM.
- Ehrlich bewerten. Gehen Sie alle Massnahmen durch und bewerten Sie den heutigen Stand – nicht den geplanten. Halten Sie zu jeder Bewertung kurz fest, worauf sie sich stützt.
- Lücken nach Risiko ordnen. Nicht alles gleichzeitig. Beginnen Sie dort, wo ein Ausfall oder Datenverlust am meisten schaden würde. In vielen KMU sind das Grundlagen wie Zugriffsrechte und Mehrfaktor-Anmeldung, Updates, getestete Datensicherungen und ein einfacher Notfallplan.
- Plan und Wiederholung. Jede Lücke bekommt eine verantwortliche Person und einen Termin. Nach spätestens einem Jahr bewerten Sie erneut und sehen, was sich verbessert hat.
Typische Stolpersteine
- Zu hohe Bewertung beim ersten Mal. «Haben wir» heisst noch nicht «ist dokumentiert und wird überprüft». Bewerten Sie, was sich belegen lässt.
- Nur die Technik. Die Funktionen Identifizieren, Reagieren und Wiederherstellen sind stark organisatorisch. Gerade dort zeigen Erstbewertungen oft Lücken.
- Den IT-Dienstleister vergessen. Viele KMU haben ihre IT ausgelagert. Die Verantwortung bleibt trotzdem im Unternehmen. Fragen Sie Ihren Dienstleister nach Nachweisen.
- Einmal und nie wieder. Der Nutzen entsteht erst durch die Wiederholung. Planen Sie die nächste Bewertung gleich mit.
Häufige Fragen
Ist der IKT-Minimalstandard für KMU Pflicht?
Für die meisten Unternehmen nicht. Er ist eine Empfehlung. Verbindlich ist er laut BACS derzeit in den Branchenstandards für die Strom- und die Gasversorgung. Kunden oder Auftraggeber können ihn aber vertraglich verlangen.
Kann man sich nach dem IKT-Minimalstandard zertifizieren lassen?
Eine Zertifizierung wie bei ISO/IEC 27001 sieht der Standard nicht vor. Er beschreibt eine Selbstbewertung, die auch eine externe Firma prüfen kann. Wer ein Zertifikat braucht, wählt ISO/IEC 27001 – die Arbeit am IKT-Minimalstandard ist dafür eine gute Grundlage.
Müssen alle 108 Massnahmen umgesetzt werden?
Bewerten sollten Sie alle, damit das Bild vollständig ist. Welches Niveau Sie je Kategorie anstreben, legen Sie nach Ihrem Risiko selbst fest. Massnahmen, die für Sie nicht zutreffen, halten Sie mit Begründung fest.
Mit der SEC Swiss Edition
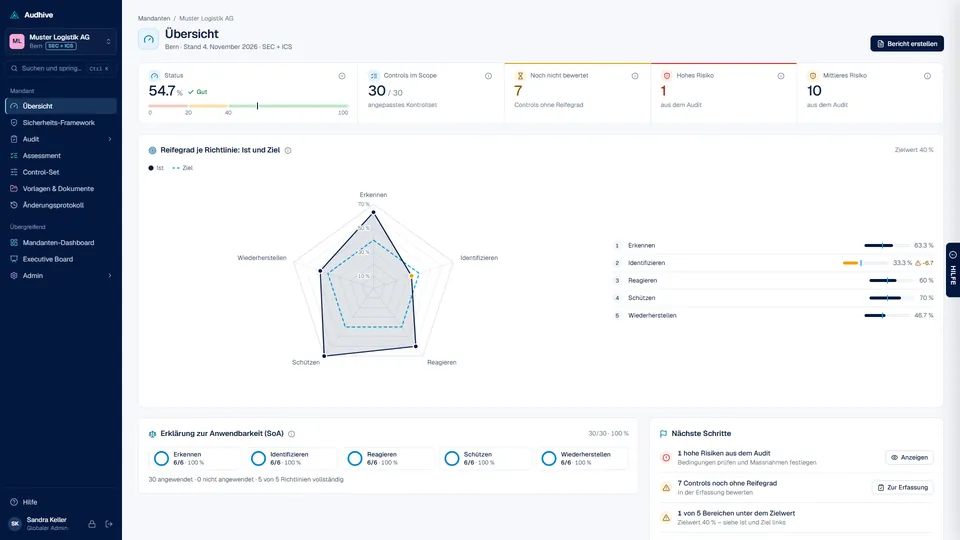
Für KMU, die genau diesen Standard umsetzen wollen, gibt es die SEC Swiss Edition: Audhive im Modus Security-Audit, Katalog fest auf den IKT-Minimalstandard 2023 eingestellt – als Cloud-Abo oder als Jahreslizenz für den eigenen Server. Sie enthält alle 108 Controls mit Kontrollziel, erwarteter Dokumentation und Leitfaden, die Bewertung mit Reifegraden, Datenanfragen für Nachweise und den Bericht als PDF. Der Standard selbst bleibt unverändert: Audhive liefert die Massnahmen im offiziellen Wortlaut auf Deutsch, Englisch, Französisch und Italienisch (offensichtliche Fehler korrigiert und gekennzeichnet), dazu Arbeitshilfen von Audhive; massgebend ist das Original des Bundes (Herkunft des Katalogs). Preise unter SEC Swiss Edition. Wie die Bewertungsskala von Audhive mit sechs Stufen funktioniert, erklärt Reifegrade verstehen.
Quellen
- Bundesamt für Cybersicherheit (BACS): IKT-Minimalstandards – «Minimalstandard zur Verbesserung der IKT-Resilienz», Version Mai 2023, und Bewertungswerkzeug
- NIST: Cybersecurity Framework