
Quel cadre de sécurité pour quelle organisation?
Il n’existe pas un seul bon cadre. Celui qui convient dépend de trois questions: y a-t-il des exigences que vous devez respecter? Qu’attendent vos clients et partenaires? Et quel effort est raisonnable pour votre taille? Un aperçu par type d’organisation.
Trois questions avant de choisir
1. Existe-t-il des prescriptions? Certaines organisations doivent respecter une norme précise en raison d’une loi, d’une autorité de surveillance ou d’une règle de branche. Le choix est alors en grande partie fait. Clarifiez ce point en premier, en cas de doute avec votre conseiller juridique ou votre association professionnelle.
2. Qu’attendent clients et partenaires? Si des clients importants exigent un certificat ISO/IEC 27001, il est difficile d’y échapper. S’ils s’informent seulement de manière générale sur votre niveau de sécurité, un cadre reconnu avec une évaluation traçable suffit souvent.
3. Qu’est-ce qui est raisonnable? Un cadre doit être adapté à l’organisation. Un SMSI complet selon l’ISO/IEC 27001 implique un effort continu de documentation, d’audits et de revue de direction. Pour une petite organisation sans besoin de certification, une entrée en matière plus légère peut être plus judicieuse.
PME
Pour la plupart des PME suisses, la norme minimale TIC est un bon point de départ. Elle est librement accessible et formulée sous forme de mesures concrètes. Ses cinq fonctions – Identifier, Protéger, Détecter, Réagir, Récupérer – couvrent les thèmes essentiels sans exiger un système de management complet.
La voie vers l’ISO/IEC 27001 reste ouverte: pour chaque catégorie, la norme minimale TIC renvoie aux passages correspondants de la norme ISO. Si vous souhaitez vous faire certifier plus tard, vous vous appuyez sur le travail déjà accompli. À quoi ressemble un démarrage pragmatique, l’article La norme minimale TIC pour les PME le montre.
Moyennes et grandes entreprises
Ici, plusieurs exigences se rejoignent souvent: clients internationaux, appels d’offres, un organe de révision qui contrôle le système de contrôle interne. L’ISO/IEC 27001 est alors une référence naturelle, car elle est comprise à l’international et certifiable – même si toutes les entreprises ne se font pas certifier.
Les entreprises soumises au contrôle ordinaire disposent en outre d’un système de contrôle interne (SCI), dont l’organe de révision vérifie l’existence. Les contrôles informatiques comme les droits d’accès et la gestion des changements relèvent des deux univers. Il vaut la peine d’harmoniser le cadre de sécurité et le SCI. Pour en savoir plus: Système de contrôle interne (SCI).
Groupes et holdings
Dans un groupe de plusieurs sociétés, la décision la plus importante consiste à utiliser un cadre commun pour toutes. Ce n’est qu’ainsi que les résultats peuvent être comparés: quelle société est en dessous de l’objectif dans quel thème? Où une solution commune vaut-elle la peine, par exemple une surveillance ou une formation centralisée?
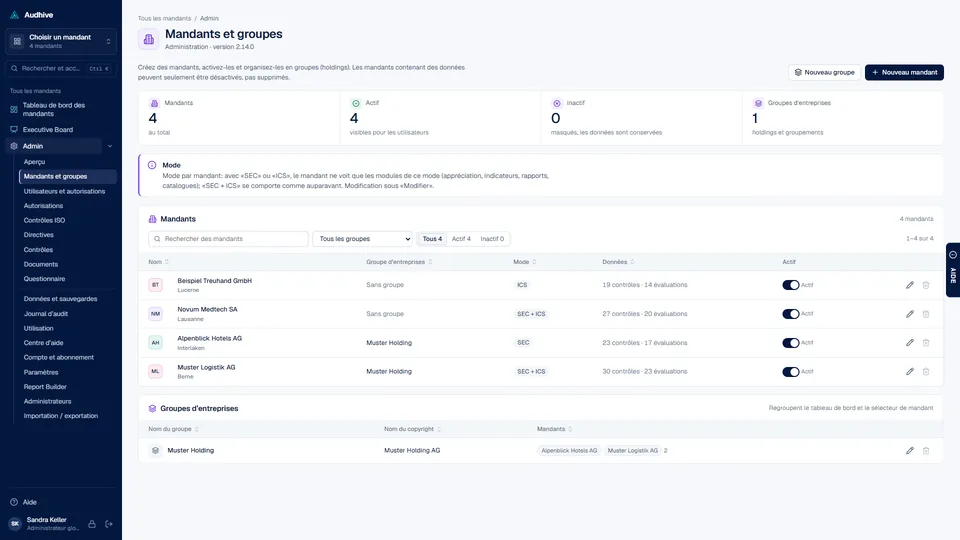
En même temps, chaque société a besoin de son propre domaine d’application et de ses propres responsables. Un outil devrait donc séparer les mandants tout en offrant une vue d’ensemble à la direction du groupe.
Communes et administrations publiques
Les communes et les administrations sont soumises, selon le canton, à des prescriptions propres en matière de sécurité de l’information et de protection des données. Commencez par déterminer lesquelles. Là où aucune méthode particulière n’est imposée, la norme minimale TIC est une référence naturelle: elle émane de la Confédération, est librement accessible et formulée de manière compréhensible.
Si une commune exploite ses propres services industriels – pour l’électricité, le gaz ou l’eau, par exemple –, les normes sectorielles s’appliquent en plus à ces domaines (voir ci-dessous). Par ailleurs, les administrations cantonales et communales font en principe partie des organisations tenues de signaler les cyberattaques à l’OFCS; les exceptions sont réglées par l’ordonnance.
Exploitants d’infrastructures critiques
La norme minimale TIC s’adresse explicitement aux exploitants d’infrastructures critiques. Pour plusieurs secteurs, il existe des normes sectorielles fondées sur elle, notamment pour l’eau, les eaux usées, l’approvisionnement alimentaire, les transports publics, l’électricité, le gaz ainsi que le chauffage et le refroidissement à distance. Selon l’OFCS, la norme sectorielle pour l’approvisionnement en électricité est contraignante depuis le 1er juillet 2024, celle pour l’approvisionnement en gaz depuis le 1er juillet 2025; pour les autres secteurs, il s’agit d’une recommandation.
S’y ajoute, depuis le 1er avril 2025, l’obligation de signaler à l’OFCS dans les 24 heures les cyberattaques contre des infrastructures critiques. L’OFCS décrit sur son site web qui est concerné et ce qui doit être signalé précisément.
Prestataires, conseillers et fiduciaires
Si vous auditez ou conseillez de nombreux clients, il vous faut avant tout une méthode uniforme: les mêmes catalogues, la même échelle d’évaluation, le même rapport. Les résultats restent ainsi comparables, et les nouveaux collaborateurs s’y retrouvent rapidement. Selon le client, on utilise l’ISO/IEC 27001, la norme minimale TIC ou un catalogue propre – souvent côte à côte.
Les prestataires informatiques sont en outre eux-mêmes audités: leurs clients veulent savoir dans quelle mesure l’infrastructure du prestataire est protégée. Un certificat ISO/IEC 27001 peut ici remplacer ou abréger les questionnaires.
Vue d’ensemble
| Organisation | Point de départ naturel | Quand aller plus loin? |
|---|---|---|
| PME | Norme minimale TIC | ISO/IEC 27001 si les clients exigent un certificat |
| Moyennes et grandes entreprises | ISO/IEC 27001 ou norme minimale TIC, harmonisée avec le SCI | Certification à la demande des clients ou pour des appels d’offres |
| Groupes et holdings | un cadre commun pour toutes les sociétés | Objectifs à l’échelle du groupe et comparaison par thème |
| Communes et administrations | prescriptions cantonales, sinon norme minimale TIC | Normes sectorielles pour les services industriels propres |
| Infrastructures critiques | Norme minimale TIC et norme sectorielle | Obligations par secteur, obligation de signaler |
| Prestataires et conseillers | une méthode uniforme, le catalogue adapté à chaque client | ISO/IEC 27001 pour leur propre organisation |
Les différences entre l’ISO/IEC 27001 et la norme minimale TIC sont expliquées dans ISO 27001 vs norme minimale TIC.
Comment Audhive vous aide
Audhive sépare les sociétés ou les clients en mandants, chacun avec son propre jeu de contrôles et ses propres rôles; les groupes réunissent des mandants, et l’Executive Board les montre tous par rapport à l’objectif. Pour chaque mandant, vous choisissez le mode SEC (audit de sécurité), ICS (système de contrôle interne) ou les deux. Pour les PME qui n’ont besoin que de la norme minimale TIC, il existe la SEC Swiss Edition.
Sources
- Office fédéral de la cybersécurité (OFCS): Normes minimales TIC et normes sectorielles (en allemand)
- Conseil fédéral: communiqué de presse sur l’obligation de signaler les cyberattaques contre les infrastructures critiques, 7 mars 2025
- Office fédéral de la cybersécurité (OFCS): site web avec des informations sur l’obligation de signaler
- ISO: ISO/IEC 27001:2022