
Welches Security-Framework passt zu wem?
Es gibt nicht das eine richtige Framework. Welches passt, hängt von drei Fragen ab: Gibt es Vorgaben, die Sie erfüllen müssen? Was verlangen Ihre Kunden und Partner? Und wie viel Aufwand ist für Ihre Grösse angemessen? Ein Überblick nach Art der Organisation.
Drei Fragen vor der Wahl
1. Gibt es Vorgaben? Manche Organisationen müssen einen bestimmten Standard erfüllen – aufgrund eines Gesetzes, einer Aufsicht oder einer Branchenregel. Dann ist die Wahl weitgehend getroffen. Klären Sie das zuerst, im Zweifel mit Ihrer Rechtsberatung oder Ihrem Branchenverband.
2. Was verlangen Kunden und Partner? Verlangen wichtige Kunden ein Zertifikat nach ISO/IEC 27001, führt kaum ein Weg daran vorbei. Fragen sie nur allgemein nach Ihrem Sicherheitsniveau, genügt oft ein anerkannter Rahmen mit nachvollziehbarer Bewertung.
3. Was ist angemessen? Ein Framework muss zur Organisation passen. Ein vollständiges ISMS nach ISO/IEC 27001 bedeutet laufenden Aufwand für Dokumentation, Audits und Managementbewertung. Für eine kleine Organisation ohne Zertifizierungsbedarf kann ein schlankerer Einstieg sinnvoller sein.
KMU
Für die meisten Schweizer KMU ist der IKT-Minimalstandard ein guter Einstieg. Er ist frei verfügbar und als konkrete Massnahmen formuliert. Seine fünf Funktionen – Identifizieren, Schützen, Erkennen, Reagieren, Wiederherstellen – decken die wichtigsten Themen ab, ohne ein vollständiges Managementsystem vorauszusetzen.
Der Weg zu ISO/IEC 27001 bleibt offen: Der IKT-Minimalstandard verweist je Kategorie auf passende Stellen der Norm. Wer später zertifizieren will, baut auf der vorhandenen Arbeit auf. Wie ein pragmatischer Start aussieht, zeigt IKT-Minimalstandard für KMU.
Mittlere und grössere Unternehmen
Hier treffen oft mehrere Anforderungen zusammen: internationale Kunden, Ausschreibungen, eine Revisionsstelle, die das interne Kontrollsystem prüft. ISO/IEC 27001 ist dann ein naheliegender Massstab, weil sie international verstanden wird und zertifizierbar ist – auch wenn nicht jedes Unternehmen tatsächlich zertifiziert.
Unternehmen mit ordentlicher Revision haben zusätzlich ein internes Kontrollsystem (IKS), dessen Existenz die Revisionsstelle prüft. IT-Kontrollen wie Zugriffsrechte und Änderungsmanagement gehören in beide Welten. Es lohnt sich, Security-Framework und IKS aufeinander abzustimmen. Mehr dazu in Internes Kontrollsystem (IKS).
Gruppen und Holdings
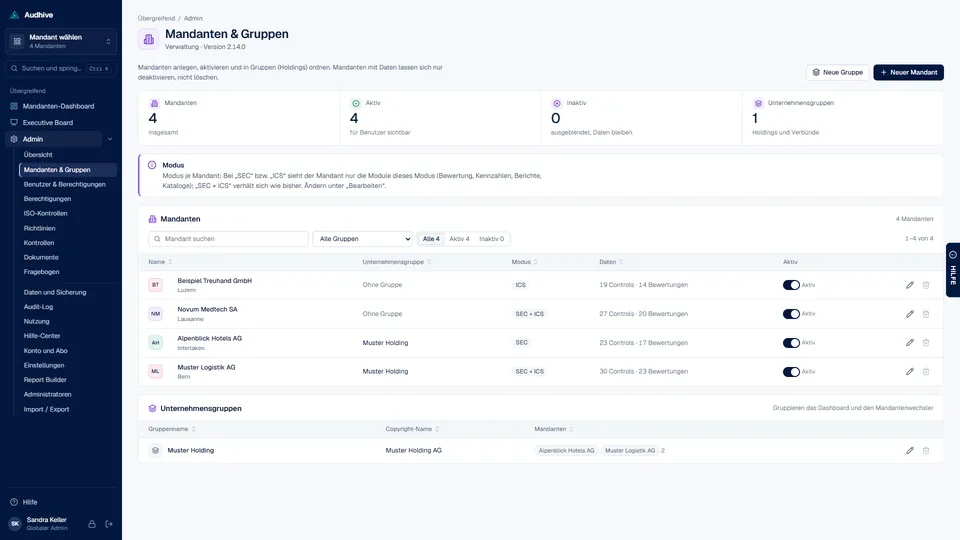
In einer Gruppe mit mehreren Gesellschaften ist die wichtigste Entscheidung, ein gemeinsames Framework für alle zu verwenden. Nur dann lassen sich Ergebnisse vergleichen: Welche Gesellschaft liegt in welchem Thema unter dem Ziel? Wo lohnt sich eine gemeinsame Lösung, etwa eine zentrale Überwachung oder Schulung?
Gleichzeitig braucht jede Gesellschaft ihren eigenen Geltungsbereich und eigene Verantwortliche. Ein Werkzeug sollte deshalb Mandanten trennen und trotzdem eine Gesamtsicht für die Gruppenleitung bieten.
Gemeinden und öffentliche Verwaltungen
Für Gemeinden und Verwaltungen gelten je nach Kanton eigene Vorgaben zur Informationssicherheit und zum Datenschutz. Klären Sie zuerst, welche das sind. Wo keine bestimmte Methode vorgeschrieben ist, ist der IKT-Minimalstandard ein naheliegender Massstab: Er stammt vom Bund, ist frei verfügbar und verständlich formuliert.
Betreibt eine Gemeinde eigene Werke – etwa für Strom, Gas oder Wasser –, gelten für diese Bereiche zusätzlich die Branchenstandards (siehe unten). Zudem zählen Verwaltungen von Kantonen und Gemeinden grundsätzlich zu den Organisationen, die Cyberangriffe dem BACS melden müssen; Ausnahmen regelt die Verordnung.
Betreiber kritischer Infrastrukturen
Der IKT-Minimalstandard richtet sich ausdrücklich an Betreiber kritischer Infrastrukturen. Für mehrere Sektoren gibt es darauf aufbauende Branchenstandards, unter anderem für Wasser, Abwasser, Lebensmittelversorgung, öffentlichen Verkehr, Strom, Gas sowie Fernwärme und -kälte. Laut BACS ist der Branchenstandard für die Stromversorgung seit dem 1. Juli 2024 verbindlich, jener für die Gasversorgung seit dem 1. Juli 2025; für die übrigen Sektoren gilt eine Empfehlung.
Hinzu kommt seit dem 1. April 2025 die Pflicht, Cyberangriffe auf kritische Infrastrukturen innerhalb von 24 Stunden dem BACS zu melden. Wer betroffen ist und was genau gemeldet werden muss, beschreibt das BACS auf seiner Website.
Dienstleister, Beratende und Treuhänder
Wer für viele Kunden prüft oder berät, braucht vor allem eine einheitliche Methode: gleiche Kataloge, gleiche Bewertungsskala, gleicher Bericht. So bleiben Ergebnisse vergleichbar, und neue Mitarbeitende finden sich schnell zurecht. Je nach Kunde kommen ISO/IEC 27001, der IKT-Minimalstandard oder ein eigener Katalog zum Einsatz – oft nebeneinander.
IT-Dienstleister werden zudem selbst geprüft: Ihre Kunden wollen wissen, wie gut die eigene Infrastruktur geschützt ist. Ein Zertifikat nach ISO/IEC 27001 kann hier Fragebögen ersetzen oder abkürzen.
Übersicht
| Organisation | Naheliegender Einstieg | Wann mehr? |
|---|---|---|
| KMU | IKT-Minimalstandard | ISO/IEC 27001, wenn Kunden ein Zertifikat verlangen |
| Mittlere und grössere Unternehmen | ISO/IEC 27001 oder IKT-Minimalstandard, abgestimmt mit dem IKS | Zertifizierung bei Kunden- oder Ausschreibungsbedarf |
| Gruppen und Holdings | ein gemeinsames Framework für alle Gesellschaften | Gruppenweite Ziele und Vergleich je Thema |
| Gemeinden und Verwaltungen | kantonale Vorgaben, sonst IKT-Minimalstandard | Branchenstandards für eigene Werke |
| Kritische Infrastrukturen | IKT-Minimalstandard und Branchenstandard | Pflichten je Sektor, Meldepflicht |
| Dienstleister und Beratende | einheitliche Methode, je Kunde der passende Katalog | ISO/IEC 27001 für die eigene Organisation |
Die Unterschiede zwischen ISO/IEC 27001 und IKT-Minimalstandard erklärt ISO 27001 vs. IKT-Minimalstandard.
Wie Audhive dabei hilft
Audhive trennt Gesellschaften oder Kunden als Mandanten, jeweils mit eigenem Control-Set und eigenen Rollen; Gruppen fassen Mandanten zusammen, das Executive Board zeigt alle gegen das Ziel. Je Mandant wählen Sie den Modus SEC (Security-Audit), ICS (internes Kontrollsystem) oder beides. Für KMU, die nur den IKT-Minimalstandard brauchen, gibt es die SEC Swiss Edition.
Quellen
- Bundesamt für Cybersicherheit (BACS): IKT-Minimalstandards und Branchenstandards
- Bundesrat: Meldepflicht für Cyberangriffe auf kritische Infrastrukturen gilt ab 1. April, Medienmitteilung vom 7. März 2025
- Bundesamt für Cybersicherheit (BACS): Website mit Informationen zur Meldepflicht
- ISO: ISO/IEC 27001:2022