
Système de contrôle interne (SCI): les bases pour les entreprises suisses
Le système de contrôle interne veille à ce que les processus fonctionnent de manière fiable et que les erreurs soient détectées tôt – de la validation des paiements à l’attribution des droits d’accès. Pour les entreprises soumises au contrôle ordinaire, il fait en outre l’objet de l’audit. Un aperçu des notions, du cadre légal et de la structure.
Qu’est-ce qu’un SCI
Un système de contrôle interne est l’ensemble des règles, processus et contrôles qu’une entreprise met en place pour atteindre ses objectifs de manière fiable. Quatre objectifs sont généralement au premier plan: des rapports financiers fiables, le respect des lois et des règles internes, la protection du patrimoine ainsi que des processus efficaces et efficients.
Un SCI n’est pas un document unique. Il se compose de nombreux petits contrôles, souvent discrets, au quotidien: une facture n’est payée qu’après validation, un rapprochement bancaire est effectué chaque mois, un nouveau compte utilisateur ne reçoit que les droits dont la fonction a besoin. L’essentiel est que ces contrôles soient définis, documentés et effectivement réalisés.
Cadre légal en Suisse
Le Code des obligations (CO) ne règle pas le SCI en détail, mais il s’y rattache à plusieurs endroits:
- Conseil d’administration: parmi les attributions intransmissibles et inaliénables du conseil d’administration figure notamment l’organisation de la comptabilité, du contrôle financier et du plan financier, pour autant que celui-ci soit nécessaire à la gestion de la société (art. 716a, al. 1, ch. 3, CO).
- Contrôle ordinaire: y sont soumises notamment les sociétés ouvertes au public, les sociétés tenues d’établir des comptes consolidés et les sociétés qui, au cours de deux exercices successifs, dépassent deux des valeurs suivantes: total du bilan de 20 millions de francs, chiffre d’affaires de 40 millions de francs, 250 emplois à plein temps en moyenne annuelle (art. 727 CO).
- Vérification de l’existence: lors du contrôle ordinaire, l’organe de révision vérifie notamment s’il existe un système de contrôle interne (art. 728a, al. 1, ch. 3, CO) et en fait rapport au conseil d’administration (art. 728b CO). La norme d’audit suisse PS-CH 890 précise cette vérification. La confirmation de l’existence n’est pas une opinion sur l’efficacité.
- Contrôle restreint: la vérification du SCI ne fait pas partie du mandat d’audit légal. Un SCI qui fonctionne reste néanmoins utile – comme instrument de conduite.
Les entreprises qui établissent un rapport annuel selon l’art. 961 CO s’y prononcent notamment sur la réalisation d’une évaluation des risques (art. 961c, al. 2, ch. 2, CO). Un SCI bien tenu en fournit une bonne base.
Structure selon COSO
Pour mettre en place un SCI, on s’appuie souvent sur l’«Internal Control – Integrated Framework» du Committee of Sponsoring Organizations of the Treadway Commission (COSO), dans sa version de 2013. Il décrit cinq composantes qui interagissent:
- Environnement de contrôleAttitude de la direction, intégrité, organisation, responsabilités
- Évaluation des risquesIdentifier et évaluer les risques pesant sur les objectifs
- Activités de contrôleValidations, rapprochements, séparation des fonctions, contrôles informatiques
- Information et communicationles bonnes informations au bon moment
- Pilotageévaluation continue et périodique, correction des déficiences
Pour les PME, la mise en œuvre n’a pas besoin d’être compliquée. L’important est que les composantes soient reconnaissables: la direction montre l’exemple, les risques sont connus, les principaux contrôles sont définis, l’information circule et quelqu’un vérifie régulièrement que tout fonctionne.
Contrôles typiques
- Principe des quatre yeux: les paiements, les contrats ou les modifications de données de base sont validés par une deuxième personne.
- Séparation des fonctions: la personne qui saisit les fournisseurs ne valide pas aussi les paiements.
- Rapprochements: la banque, les débiteurs, les créanciers et le stock sont régulièrement rapprochés de la comptabilité.
- Autorisations: les droits d’accès dans la comptabilité et l’ERP correspondent à la fonction et sont revus périodiquement.
- Gestion des changements: les modifications des systèmes pertinents pour les finances sont demandées, testées et validées.
- Contrôles de clôture: listes de contrôle et contrôles de plausibilité lors des clôtures mensuelles et annuelles.
Tous les contrôles n’ont pas la même importance. Les contrôles clés couvrent les risques significatifs et sont au premier plan de la documentation et de l’audit.
Documentation: la matrice risques-contrôles
L’outil de travail central est une matrice risques-contrôles. Elle consigne pour chaque processus:
| Champ | Exemple |
|---|---|
| Processus | Créanciers et paiements |
| Risque | Paiement à un bénéficiaire non autorisé |
| Contrôle | Les ordres de paiement groupés sont validés par une deuxième personne disposant du droit de signature |
| Type et fréquence | manuel, à chaque ordre de paiement groupé |
| Responsable | Responsable des finances |
| Preuve | Journal de validation dans l’e-banking |
| Contrôle clé | oui |
La matrice est complétée par des descriptions de processus ou des logigrammes pour les processus significatifs. On voit ainsi à quel endroit du déroulement un contrôle intervient.
Vérifier la conception et l’efficacité
Un SCI vit de son pilotage. Deux questions sont alors distinguées:
- Conception: le contrôle est-il apte à couvrir le risque, et est-il mis en place comme prévu?
- Efficacité: a-t-il effectivement et correctement été exécuté au cours de la période considérée? Les échantillons et les preuves le montrent.
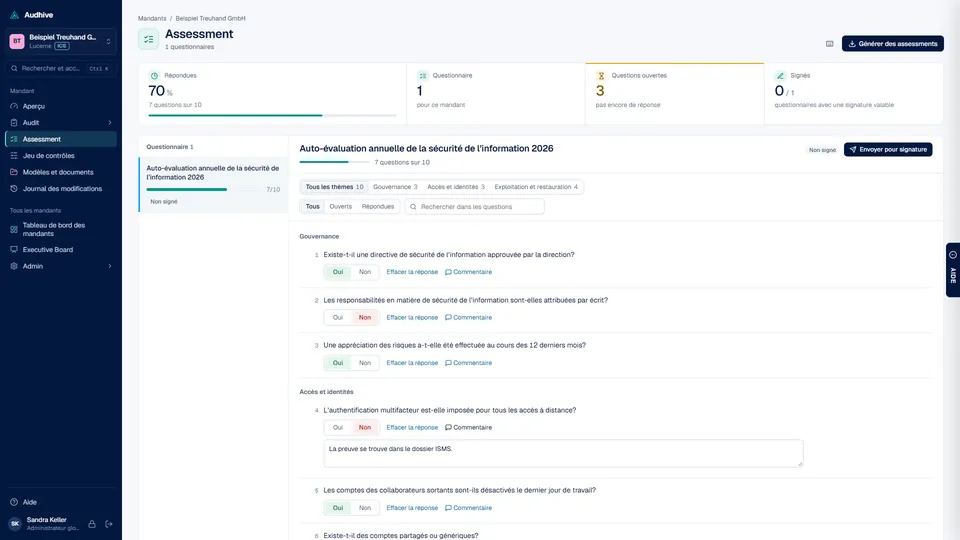
De nombreuses entreprises complètent la vérification par des auto-évaluations: les responsables confirment périodiquement dans un questionnaire que leurs contrôles ont été effectués, et le signent. Cela crée un engagement et fournit au conseil d’administration une base documentée.
SCI et sécurité de l’information
Les processus financiers modernes reposent sur des systèmes informatiques. C’est pourquoi les contrôles informatiques font partie du SCI: droits d’accès, gestion des changements, exploitation et sauvegarde des systèmes pertinents pour les finances. On retrouve les mêmes thèmes dans tout cadre de sécurité – dans l’ISO/IEC 27001 comme dans la norme minimale TIC.
Il vaut la peine d’harmoniser les deux: un contrôle des autorisations vérifié une fois peut servir de preuve à la fois pour le SCI et pour l’audit de sécurité. On évite ainsi le travail à double et les résultats contradictoires. Le déroulement d’un audit de sécurité est décrit dans L’audit de sécurité interne en 6 étapes.
Comment Audhive vous aide
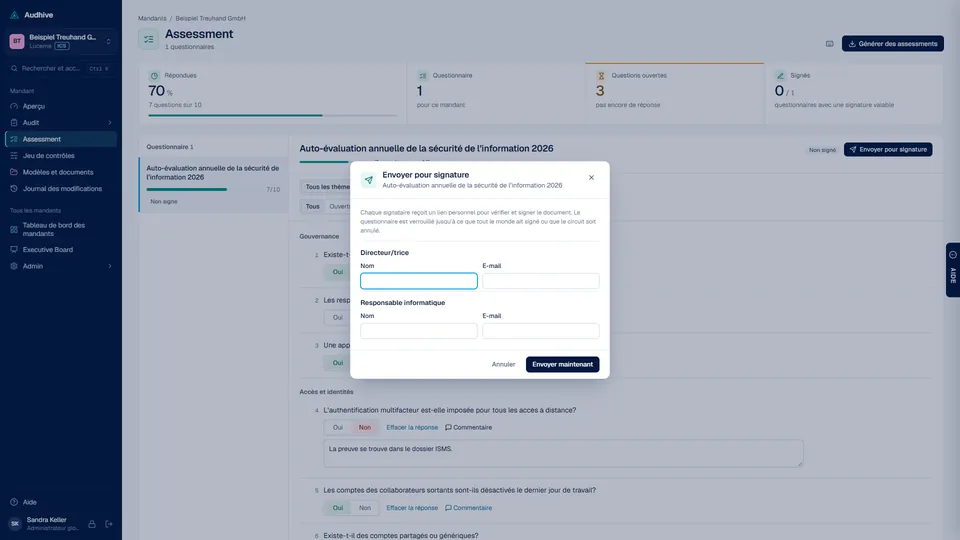
En mode ICS, Audhive gère les contrôles du système de contrôle interne selon le périmètre d’audit et l’efficacité, ainsi que des questionnaires auxquels les responsables répondent et qu’ils signent par e-mail au moyen d’un lien personnel. En mode FULL, SCI et audit de sécurité fonctionnent dans la même installation; vous définissez pour chaque mandant quel mode s’applique. Vos propres catalogues SCI s’ajoutent au format CSV. Pour en savoir plus: Produit et Catalogues › Catalogues et modes.
Sources
- Fedlex: Code des obligations (CO) – art. 716a, 727, 728a, 728b, 961c
- COSO: Internal Control – Integrated Framework (2013) (en anglais)
- EXPERTsuisse: norme d’audit suisse PS-CH 890, vérification de l’existence du système de contrôle interne