
Quale framework di sicurezza per quale organizzazione?
Non esiste un unico framework giusto. Quale sia adatto dipende da tre domande: ci sono requisiti da rispettare? Che cosa si aspettano clienti e partner? E quale impegno è ragionevole per le dimensioni dell’organizzazione? Una panoramica per tipo di organizzazione.
Tre domande prima di scegliere
1. Ci sono prescrizioni? Alcune organizzazioni devono rispettare uno standard specifico a causa di una legge, di un’autorità di vigilanza o di una regola di settore. In tal caso la scelta è in gran parte già fatta. Chiarisca questo punto per primo, in caso di dubbio con un consulente legale o con l’associazione di categoria.
2. Che cosa si aspettano clienti e partner? Se clienti importanti richiedono un certificato ISO/IEC 27001, difficilmente se ne può fare a meno. Se chiedono solo in generale del livello di sicurezza, spesso basta un framework riconosciuto con una valutazione tracciabile.
3. Che cosa è ragionevole? Un framework deve essere adatto all’organizzazione. Un SGSI completo secondo ISO/IEC 27001 comporta un impegno continuo per documentazione, audit e riesame della direzione. Per una piccola organizzazione senza necessità di certificazione, un avvio più snello può essere più sensato.
PMI
Per la maggior parte delle PMI svizzere lo standard minimo TIC è un buon punto di partenza. È liberamente disponibile e formulato come misure concrete. Le sue cinque funzioni – Identificare, Proteggere, Intercettare, Reagire, Ripristinare – coprono i temi principali senza presupporre un sistema di gestione completo.
La strada verso ISO/IEC 27001 resta aperta: per ogni categoria lo standard minimo TIC rimanda ai passaggi corrispondenti della norma. Chi vuole certificarsi in seguito si basa sul lavoro già svolto. Come si presenta un avvio pragmatico lo mostra Lo standard minimo TIC per le PMI.
Aziende medie e grandi
Qui si sommano spesso più requisiti: clienti internazionali, bandi di gara, un ufficio di revisione che verifica il sistema di controllo interno. ISO/IEC 27001 è allora un parametro naturale, perché è compresa a livello internazionale ed è certificabile – anche se non tutte le aziende si certificano effettivamente.
Le aziende sottoposte a revisione ordinaria dispongono inoltre di un sistema di controllo interno (SCI), la cui esistenza viene verificata dall’ufficio di revisione. I controlli IT come i diritti di accesso e la gestione delle modifiche appartengono a entrambi i mondi. Conviene armonizzare framework di sicurezza e SCI. Maggiori informazioni in Sistema di controllo interno (SCI).
Gruppi e holding
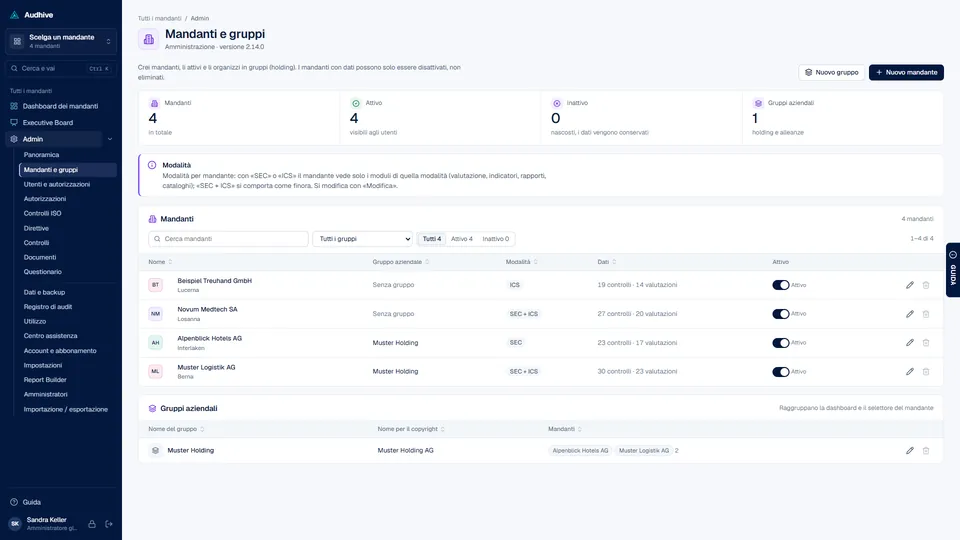
In un gruppo con più società la decisione più importante è utilizzare un framework comune per tutte. Solo così i risultati si possono confrontare: quale società è sotto l’obiettivo in quale tema? Dove conviene una soluzione comune, ad esempio una sorveglianza o una formazione centralizzata?
Al tempo stesso ogni società ha bisogno di un proprio campo di applicazione e di propri responsabili. Uno strumento dovrebbe quindi separare i mandanti e offrire comunque una visione d’insieme alla direzione del gruppo.
Comuni e amministrazioni pubbliche
Per comuni e amministrazioni valgono, a seconda del Cantone, prescrizioni proprie in materia di sicurezza delle informazioni e di protezione dei dati. Chiarisca innanzitutto quali sono. Dove non è prescritto un metodo particolare, lo standard minimo TIC è un parametro naturale: proviene dalla Confederazione, è liberamente disponibile e formulato in modo comprensibile.
Se un comune gestisce aziende proprie – ad esempio per elettricità, gas o acqua –, per questi ambiti valgono inoltre gli standard settoriali (vedi sotto). Le amministrazioni cantonali e comunali rientrano poi in linea di principio tra le organizzazioni tenute a segnalare i ciberattacchi all’UFCS; le eccezioni sono disciplinate dall’ordinanza.
Gestori di infrastrutture critiche
Lo standard minimo TIC si rivolge espressamente ai gestori di infrastrutture critiche. Per diversi settori esistono standard settoriali basati su di esso, tra cui acqua, acque reflue, approvvigionamento alimentare, trasporti pubblici, elettricità, gas nonché teleriscaldamento e teleraffreddamento. Secondo l’UFCS, lo standard settoriale per l’approvvigionamento elettrico è vincolante dal 1° luglio 2024, quello per l’approvvigionamento di gas dal 1° luglio 2025; per gli altri settori vale una raccomandazione.
A ciò si aggiunge, dal 1° aprile 2025, l’obbligo di segnalare all’UFCS entro 24 ore i ciberattacchi contro infrastrutture critiche. Chi è interessato e che cosa va segnalato esattamente lo descrive l’UFCS sul proprio sito web.
Fornitori di servizi, consulenti e fiduciari
Chi verifica o consiglia molti clienti ha bisogno soprattutto di un metodo uniforme: gli stessi cataloghi, la stessa scala di valutazione, lo stesso rapporto. Così i risultati restano confrontabili e i nuovi collaboratori si orientano rapidamente. A seconda del cliente si utilizzano ISO/IEC 27001, lo standard minimo TIC o un catalogo proprio – spesso in parallelo.
I fornitori di servizi IT sono inoltre a loro volta sottoposti a verifiche: i loro clienti vogliono sapere quanto è protetta l’infrastruttura del fornitore. Un certificato ISO/IEC 27001 può in questo caso sostituire o abbreviare i questionari.
Panoramica
| Organizzazione | Punto di partenza naturale | Quando andare oltre? |
|---|---|---|
| PMI | Standard minimo TIC | ISO/IEC 27001 se i clienti richiedono un certificato |
| Aziende medie e grandi | ISO/IEC 27001 o standard minimo TIC, armonizzati con lo SCI | Certificazione su richiesta dei clienti o per bandi di gara |
| Gruppi e holding | un framework comune per tutte le società | Obiettivi a livello di gruppo e confronto per tema |
| Comuni e amministrazioni | prescrizioni cantonali, altrimenti standard minimo TIC | Standard settoriali per le aziende proprie |
| Infrastrutture critiche | Standard minimo TIC e standard settoriale | Obblighi per settore, obbligo di segnalazione |
| Fornitori di servizi e consulenti | un metodo uniforme, il catalogo adatto a ogni cliente | ISO/IEC 27001 per la propria organizzazione |
Le differenze tra ISO/IEC 27001 e standard minimo TIC sono spiegate in ISO 27001 vs. standard minimo TIC.
Come aiuta Audhive
Audhive separa società o clienti come mandanti, ciascuno con il proprio set di controlli e i propri ruoli; i gruppi riuniscono più mandanti e l’Executive Board li mostra tutti rispetto all’obiettivo. Per ogni mandante sceglie la modalità SEC (audit di sicurezza), ICS (sistema di controllo interno) o entrambe. Per le PMI che necessitano solo dello standard minimo TIC c’è la SEC Swiss Edition.
Fonti
- Ufficio federale della cibersicurezza (UFCS): Standard minimi TIC e standard settoriali (in tedesco)
- Consiglio federale: comunicato stampa sull’obbligo di segnalare i ciberattacchi contro infrastrutture critiche, 7 marzo 2025
- Ufficio federale della cibersicurezza (UFCS): sito web con informazioni sull’obbligo di segnalazione
- ISO: ISO/IEC 27001:2022 (in inglese)