
Das interne Security-Audit in 6 Schritten
Ein internes Audit zeigt, wo die Informationssicherheit heute steht – bevor ein Kunde, eine Revisionsstelle oder ein Vorfall es tut. Mit einem klaren Ablauf wird es kein Grossprojekt, sondern eine wiederholbare Routine. Sechs Schritte, die sich bewährt haben.
Was ein internes Audit ist
Ein internes Audit ist eine geplante, dokumentierte Prüfung, ob die Anforderungen eines Frameworks erfüllt sind und ob die Massnahmen wirken. «Intern» heisst: Die Organisation führt es selbst durch oder beauftragt jemanden damit – im Unterschied zum externen Audit, etwa durch eine Zertifizierungsstelle.
ISO/IEC 27001 verlangt interne Audits in geplanten Abständen; die Auditoren sollen so gewählt werden, dass Objektivität und Unparteilichkeit gewahrt bleiben. Der IKT-Minimalstandard empfiehlt, die Prüfung mindestens jährlich durchzuführen. Auch ohne formelle Pflicht lohnt sich ein jährlicher Rhythmus: Er macht Veränderungen sichtbar und hält Nachweise aktuell.
- Umfang festlegenGeltungsbereich, Framework, Control-Set, Zeitplan
- Erfassen und bewertenStand je Control, Reifegrad, Begründung
- Nachweise anfordernDatenanfragen mit Fälligkeit und Erinnerung
- Feststellungen und RisikenAbweichungen, Bewertung, Empfehlungen
- BerichtErgebnis, Prioritäten, Verantwortliche
- NachverfolgenMassnahmen, Termine, nächste Prüfung
Schritt 1: Umfang festlegen
Am Anfang stehen vier Entscheidungen: Was wird geprüft (Gesellschaft, Standorte, Systeme, Prozesse), wonach (Framework und Version), welche Controls gelten und bis wann. Halten Sie ausgeschlossene Bereiche und Controls mit Begründung fest. Das schützt vor späteren Diskussionen und entspricht bei ISO/IEC 27001 der Logik der Erklärung zur Anwendbarkeit.
Legen Sie ausserdem fest, wer prüft und wer Auskunft gibt. Klären Sie Ansprechpersonen in IT, Fachbereichen und bei externen Dienstleistern früh – sie werden im dritten Schritt gebraucht.
Schritt 2: Erfassen und bewerten
Gehen Sie die Controls im Umfang durch und bewerten Sie je Control den Stand, zum Beispiel mit einem Reifegrad. Prüfen Sie dabei zwei Dinge getrennt:
- Ausgestaltung: Ist das Control so beschrieben und aufgebaut, dass es das Kontrollziel erreichen kann?
- Wirksamkeit: Funktioniert es in der Praxis über den betrachteten Zeitraum?
Notieren Sie zu jeder Bewertung kurz, worauf sie sich stützt. Was noch nicht belegt ist, markieren Sie für den nächsten Schritt.
Schritt 3: Nachweise anfordern
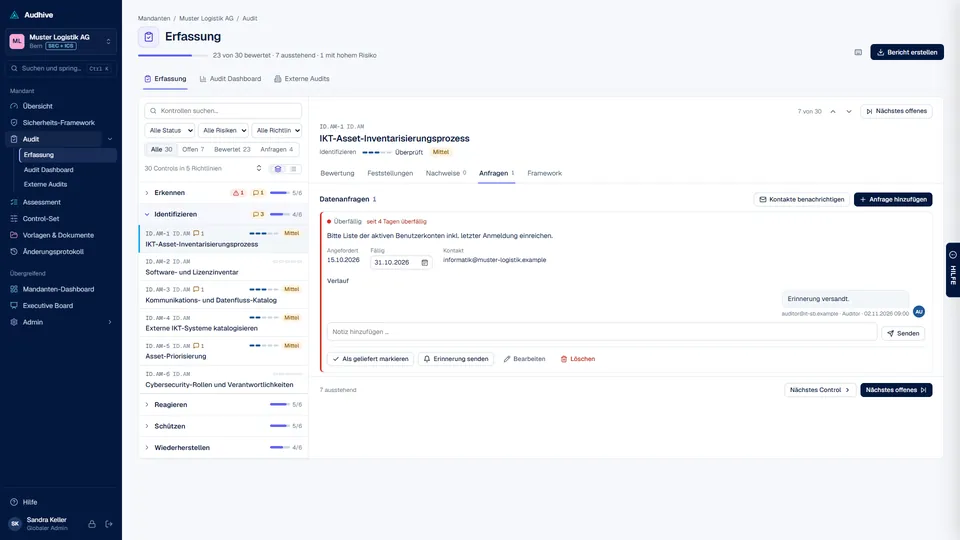
Nachweise machen aus einer Einschätzung ein Prüfergebnis. Typische Nachweise sind Richtlinien und Konzepte, Protokolle und Auswertungen, Bildschirmfotos von Konfigurationen, Listen von Berechtigungen oder Schulungsteilnahmen sowie dokumentierte Gespräche.
Bewährt hat sich, Nachweise gezielt je Control anzufordern: mit klarer Beschreibung, was erwartet wird, mit Ansprechperson und Fälligkeitsdatum. Die erwartete Dokumentation aus dem Katalog ist dafür eine gute Vorlage. Offene und überfällige Anfragen sollten jederzeit sichtbar sein – sonst bleibt das Audit hier stehen.
Schritt 4: Feststellungen und Risiken festhalten
Wo ein Control das Kontrollziel nicht erreicht, entsteht eine Feststellung: Was wurde beobachtet, welche Anforderung ist betroffen, was ist die mögliche Folge? Bewerten Sie das Risiko – mindestens nach Eintrittswahrscheinlichkeit und Auswirkung – und formulieren Sie eine Empfehlung.
Gute Feststellungen sind sachlich, konkret und belegt. «Die Datensicherung ist ungenügend» hilft niemandem. «Für den Dateiserver wurde in den letzten zwölf Monaten kein Wiederherstellungstest durchgeführt» schon.
Schritt 5: Bericht erstellen
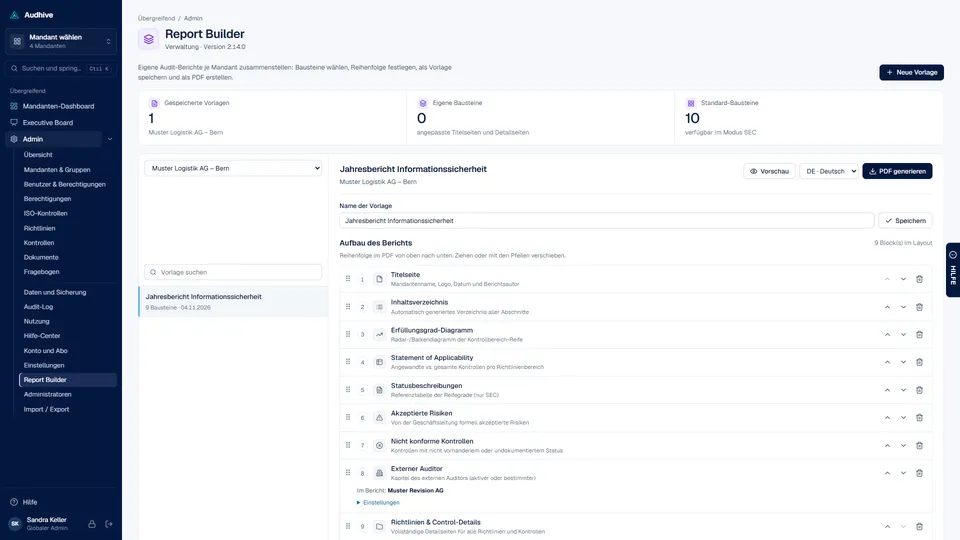
Der Bericht richtet sich an die Leitung. Er sollte in wenigen Minuten erfassbar sein:
- Zusammenfassung: Gesamtbild, wichtigste Feststellungen, Veränderung seit der letzten Prüfung.
- Ergebnis je Thema: Stand gegen Ziel, zum Beispiel als Netzdiagramm je Funktion oder Richtlinie.
- Feststellungen nach Priorität: mit Risiko, Empfehlung, verantwortlicher Person und Termin.
- Anhang: Umfang, Methode, Liste der Controls und Nachweise.
Legen Sie die Nachweise geordnet bei oder verweisen Sie auf sie. So kann eine spätere Prüfung, intern oder extern, auf Ihrer Arbeit aufbauen.
Schritt 6: Nachverfolgen
Ein Audit ohne Nachverfolgung ist eine Momentaufnahme. Jede Feststellung bekommt eine Massnahme mit verantwortlicher Person und Termin. Prüfen Sie den Stand regelmässig, zum Beispiel quartalsweise, und schliessen Sie Feststellungen erst, wenn ein Nachweis vorliegt.
Zum Abschluss des Zyklus planen Sie das nächste Audit. Bewerten Sie dann erneut – auf derselben Grundlage, damit die Entwicklung sichtbar wird.
Fünf Tipps aus der Praxis
- Klein anfangen: Lieber eine Gesellschaft vollständig als alle oberflächlich.
- Bekanntes wiederverwenden: Nachweise aus dem Vorjahr bestätigen statt neu sammeln, wenn sich nichts geändert hat.
- Fachbereiche einbinden: Informationssicherheit ist nicht nur Sache der IT. Personal, Einkauf und Geschäftsleitung haben eigene Controls.
- Dienstleister einbeziehen: Ausgelagerte Leistungen gehören in den Umfang. Verlangen Sie Nachweise oder Berichte.
- Externe Prüfungen nutzen: Liegt ein Bericht einer externen Prüfung vor, übernehmen Sie dessen Ergebnisse, statt dieselben Fragen erneut zu stellen.
Häufige Fragen
Wer sollte das interne Audit durchführen?
Jemand, der die Anforderungen kennt und nicht die eigene Arbeit prüft. In kleinen Organisationen ist volle Unabhängigkeit selten möglich; dann hilft es, Bewertungen gegenseitig zu prüfen oder für einzelne Themen eine externe Person beizuziehen.
Wie oft sollte geprüft werden?
Mindestens jährlich, wie es der IKT-Minimalstandard empfiehlt. Nach grösseren Veränderungen – neue Systeme, Auslagerung, Umzug, Vorfall – lohnt sich eine zusätzliche Prüfung der betroffenen Controls.
Was ist der Unterschied zum externen Audit?
Beim internen Audit bestimmt die Organisation Umfang, Methode und Zeitpunkt selbst. Ein externes Audit, etwa durch eine Zertifizierungsstelle, folgt deren Vorgaben und führt zu einem Urteil gegenüber Dritten. Ein gutes internes Audit ist die beste Vorbereitung darauf.
Wie Audhive dabei hilft
Audhive bildet genau diesen Ablauf ab: Control-Set je Mandant, Erfassung mit Reifegrad, Ausgestaltung, Wirksamkeit und Risiko, Datenanfragen mit Fälligkeit, Nachrichten, Anhängen und Erinnerungen, ein Audit-Dashboard mit offenen und überfälligen Anfragen, Berichte als PDF mit ZIP der Nachweise sowie Kapitel externer Auditoren. Schritt für Schritt unter Abläufe.
Quellen
- ISO: ISO/IEC 27001:2022 – Kapitel 9.2, internes Audit
- Bundesamt für Cybersicherheit (BACS): IKT-Minimalstandards – Teil 3, Prüfung