
ISO/IEC 27001 vs. IKT-Minimalstandard
ISO/IEC 27001 und der IKT-Minimalstandard verfolgen dasselbe Ziel auf unterschiedlichen Wegen. ISO/IEC 27001 verlangt ein Managementsystem und lässt sich zertifizieren. Der IKT-Minimalstandard beschreibt konkrete Massnahmen und eine Selbstbewertung. Was das in der Praxis bedeutet – und wann welcher passt.
Der Unterschied in einem Satz
ISO/IEC 27001 beschreibt, wie eine Organisation Informationssicherheit führt; der IKT-Minimalstandard beschreibt vor allem, was sie konkret tun soll.
Das klingt nach einem feinen Unterschied, hat aber Folgen: Für ISO brauchen Sie ein funktionierendes Managementsystem mit Risikobeurteilung, Zielen, Dokumentation, internen Audits und Managementbewertung. Für den IKT-Minimalstandard können Sie direkt mit der Bewertung der Massnahmen beginnen.
Der Vergleich im Überblick
| Merkmal | ISO/IEC 27001:2022 | IKT-Minimalstandard 2023 |
|---|---|---|
| Herausgeber | ISO und IEC, international | Bund: erarbeitet von der BWL, seit März 2024 betreut vom BACS |
| Art | Norm mit Anforderungen an ein ISMS | Empfehlung mit konkreten Massnahmen |
| Aufbau | Kapitel 4–10 (Managementsystem), Anhang A mit Massnahmen in 4 Themen | 5 Funktionen, 23 Kategorien, 108 Massnahmen |
| Grundlage | eigene Norm, Leitfaden in ISO/IEC 27002 | NIST Cybersecurity Framework (Kern) |
| Bewertung | Konformität je Anforderung; Abweichungen im Audit | Umsetzungsgrad 0–4 je Massnahme, daraus Tier-Level 1–4 |
| Nachweis nach aussen | Zertifikat einer akkreditierten Stelle | Selbstbewertung, optional Prüfung durch Dritte |
| Zielgruppe | Organisationen jeder Art und Grösse | vor allem kritische Infrastrukturen, anwendbar für alle |
| Bezug | Normtext kostenpflichtig | frei verfügbar, mit Bewertungswerkzeug (Excel) |
| Umfang in Audhive | 94 Controls | 108 Controls |
ISO/IEC 27001 im Detail
Der Kern von ISO/IEC 27001 sind die Kapitel 4 bis 10. Sie verlangen unter anderem, dass die Organisation ihren Kontext und Geltungsbereich bestimmt, die Leitung Verantwortung übernimmt, Informationssicherheitsrisiken beurteilt und behandelt, Ziele festlegt, die nötigen Ressourcen und Kompetenzen bereitstellt, interne Audits durchführt und das ISMS durch die Leitung bewerten lässt.
Anhang A liefert eine Liste von Massnahmen, gegliedert in vier Themen: organisatorisch, personenbezogen, physisch und technologisch. Welche davon gelten, entscheidet die Organisation auf Basis ihrer Risikobeurteilung und hält es in der Erklärung zur Anwendbarkeit (Statement of Applicability) fest – mit Begründung für jede ausgeschlossene Massnahme.
Für die Zertifizierung prüft eine akkreditierte Zertifizierungsstelle das ISMS in einem zweistufigen Erstaudit. Danach folgen Überwachungsaudits, nach drei Jahren eine Rezertifizierung. Das Zertifikat ist international bekannt und kann in Ausschreibungen und Lieferantenbewertungen verlangt werden.
Der IKT-Minimalstandard im Detail
Der IKT-Minimalstandard gliedert sich in drei Teile: Grundlagen, das eigentliche Framework mit 108 Massnahmen und eine Anleitung zur Prüfung. Die Massnahmen folgen den fünf Funktionen des NIST Cybersecurity Framework – Identifizieren, Schützen, Erkennen, Reagieren, Wiederherstellen – und sind in 23 Kategorien wie Inventar-Management (ID.AM) oder Zugriffsmanagement (PR.AC) geordnet.
Bewertet wird jede Massnahme mit einem Wert von 0 bis 4, von «nicht umgesetzt» bis «dynamisch, umgesetzt, kontinuierlich überprüft, verbessert». Aus den Bewertungen ergibt sich ein Gesamtbild, das der Standard in vier Tier-Levels einordnet: partiell, risiko-informiert, reproduzierbar und dynamisch. Der Standard betont, dass seine Beispieldiagramme keine Sollwerte sind: Jede Organisation legt ihr Schutzniveau je Kategorie selbst fest. Die Prüfung soll mindestens jährlich stattfinden.
Für mehrere Sektoren – etwa Strom, Gas, Wasser oder öffentlichen Verkehr – gibt es darauf aufbauende Branchenstandards. Mehr dazu in IKT-Minimalstandard für KMU.
Gemeinsamkeiten
Trotz unterschiedlicher Herangehensweise decken beide Rahmen weitgehend dieselben Themen ab: Inventar und Verantwortlichkeiten, Zugriffsrechte und Authentisierung, Schulung, Datensicherheit und Datensicherung, Schwachstellen und Updates, Protokollierung und Überwachung, Umgang mit Vorfällen, Notfall- und Wiederherstellungsplanung, Lieferanten.
Der IKT-Minimalstandard nennt in seiner Fassung von 2023 je Kategorie die passenden Stellen in anderen Standards, darunter ISO/IEC 27001:2022. Wer bereits nach ISO arbeitet, kann so prüfen, ob die Anforderungen des IKT-Minimalstandards abgedeckt sind – und umgekehrt.
Welcher passt zu Ihnen?
Eine einfache Entscheidungshilfe:
- Kunden oder Ausschreibungen verlangen ein Zertifikat: ISO/IEC 27001. Planen Sie ein Managementsystem und eine Zertifizierungsstelle ein.
- Sie wollen pragmatisch starten, ohne Zertifizierungsbedarf: IKT-Minimalstandard. Er ist konkret, frei verfügbar und in der Schweiz verankert.
- Sie betreiben kritische Infrastruktur: IKT-Minimalstandard und – falls vorhanden – der Branchenstandard Ihres Sektors.
- Sie arbeiten bereits nach ISO, werden aber nach dem IKT-Minimalstandard gefragt: Prüfen Sie die Abdeckung über die Referenzen im IKT-Minimalstandard und schliessen Sie die Lücken gezielt.
- Sie wollen beides: Starten Sie mit dem IKT-Minimalstandard für die Massnahmen und bauen Sie das Managementsystem nach ISO schrittweise darum herum.
Wichtig ist weniger die perfekte Wahl als eine konsequente Umsetzung. Ein sauber bewerteter IKT-Minimalstandard bringt mehr als ein halbfertiges ISMS. Weitere Kriterien nach Art der Organisation finden Sie in Welches Framework passt zu wem?
Häufige Fragen
Kann ich den IKT-Minimalstandard als Vorstufe zu ISO/IEC 27001 nutzen?
Ja. Viele Massnahmen entsprechen inhaltlich den Controls in Anhang A. Für die Zertifizierung fehlt dann vor allem das Managementsystem: Risikobeurteilung, Ziele, Erklärung zur Anwendbarkeit, interne Audits und Managementbewertung.
Gilt der IKT-Minimalstandard auch für Firmen ausserhalb der kritischen Infrastruktur?
Er richtet sich vor allem an Betreiber kritischer Infrastrukturen, ist laut eigenem Text aber grundsätzlich für jedes Unternehmen und jede Organisation anwendbar.
Was kostet die Anwendung?
Der IKT-Minimalstandard ist frei verfügbar. Den Normtext von ISO/IEC 27001 kaufen Sie bei ISO oder der Schweizerischen Normen-Vereinigung (SNV); eine Zertifizierung verursacht zusätzlich Kosten bei der Zertifizierungsstelle. Der grössere Aufwand ist in beiden Fällen die eigene Arbeit.
Wie Audhive dabei hilft
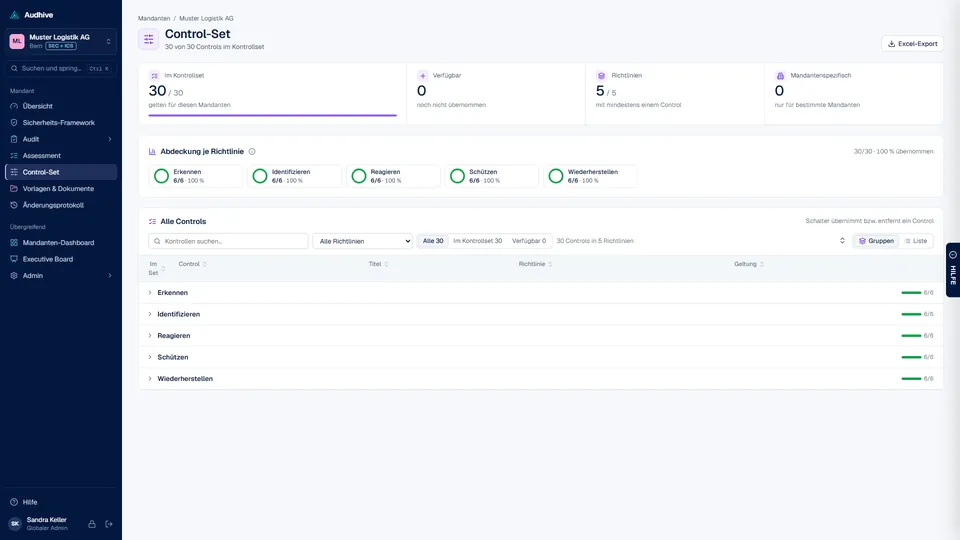
Audhive enthält beide Kataloge: ISO/IEC 27001:2022 mit 94 Controls (Deutsch und Englisch) und den IKT-Minimalstandard 2023 mit 108 Controls (offizielle Texte auf Deutsch, Englisch, Französisch und Italienisch). Sie laden einen davon im Setup und wählen je Mandant im Control-Set, was gilt. Die Bewertung erfolgt mit Reifegraden, dazu Ausgestaltung, Wirksamkeit und Risiko; der Bericht enthält den Erfüllungsgrad und ein Statement of Applicability. Für KMU, die nur den IKT-Minimalstandard brauchen, gibt es die SEC Swiss Edition. Beide Standards verändert Audhive nicht: Der IKT-Minimalstandard kommt im offiziellen Wortlaut (offensichtliche Fehler korrigiert und gekennzeichnet), ISO/IEC 27001 als Kurzbeschreibung je Control, jeweils mit Arbeitshilfen von Audhive. Den Normtext von ISO/IEC 27001 erhalten Sie bei ISO oder der SNV, den IKT-Minimalstandard frei beim BACS. Details unter Kataloge.
Quellen
- ISO: ISO/IEC 27001:2022
- Bundesamt für Cybersicherheit (BACS): IKT-Minimalstandards – Dokument «Minimalstandard zur Verbesserung der IKT-Resilienz», Version Mai 2023
- NIST: Cybersecurity Framework