
Internes Kontrollsystem (IKS): Grundlagen für Schweizer Unternehmen
Das interne Kontrollsystem sorgt dafür, dass Abläufe verlässlich funktionieren und Fehler früh auffallen – von der Zahlungsfreigabe bis zur Vergabe von Zugriffsrechten. Für Unternehmen mit ordentlicher Revision ist es zudem Prüfgegenstand. Ein Überblick über Begriffe, rechtlichen Rahmen und Aufbau.
Was ein IKS ist
Ein internes Kontrollsystem ist die Gesamtheit der Vorgaben, Abläufe und Kontrollen, die ein Unternehmen einrichtet, um seine Ziele verlässlich zu erreichen. Im Vordergrund stehen meist vier Ziele: eine zuverlässige Finanzberichterstattung, die Einhaltung von Gesetzen und internen Regeln, der Schutz des Vermögens sowie wirksame und effiziente Abläufe.
Ein IKS ist kein einzelnes Dokument. Es besteht aus vielen kleinen, oft unscheinbaren Kontrollen im Alltag: Eine Rechnung wird erst nach Freigabe bezahlt, eine Bankabstimmung wird monatlich gemacht, ein neues Benutzerkonto erhält nur die Rechte, die die Funktion braucht. Entscheidend ist, dass diese Kontrollen festgelegt, dokumentiert und tatsächlich durchgeführt werden.
Rechtlicher Rahmen in der Schweiz
Das Obligationenrecht (OR) regelt das IKS nicht im Detail, setzt aber an mehreren Stellen an:
- Verwaltungsrat: Zu den unübertragbaren und unentziehbaren Aufgaben des Verwaltungsrats gehört unter anderem die Ausgestaltung des Rechnungswesens, der Finanzkontrolle und der Finanzplanung, sofern diese für die Führung der Gesellschaft notwendig ist (Art. 716a Abs. 1 Ziff. 3 OR).
- Ordentliche Revision: Ihr unterliegen unter anderem Publikumsgesellschaften, Gesellschaften, die eine Konzernrechnung erstellen müssen, und Gesellschaften, die in zwei aufeinanderfolgenden Geschäftsjahren zwei der folgenden Grössen überschreiten: Bilanzsumme 20 Millionen Franken, Umsatzerlös 40 Millionen Franken, 250 Vollzeitstellen im Jahresdurchschnitt (Art. 727 OR).
- Prüfung der Existenz: Bei der ordentlichen Revision prüft die Revisionsstelle unter anderem, ob ein internes Kontrollsystem existiert (Art. 728a Abs. 1 Ziff. 3 OR), und berichtet dem Verwaltungsrat darüber (Art. 728b OR). Der Schweizer Prüfungsstandard PS-CH 890 konkretisiert diese Prüfung. Die Bestätigung der Existenz ist kein Urteil über die Wirksamkeit.
- Eingeschränkte Revision: Hier gehört die Prüfung des IKS nicht zum gesetzlichen Prüfauftrag. Ein funktionierendes IKS ist trotzdem sinnvoll – als Führungsinstrument.
Unternehmen, die nach Art. 961 OR einen Lagebericht erstellen, äussern sich darin unter anderem zur Durchführung einer Risikobeurteilung (Art. 961c Abs. 2 Ziff. 2 OR). Ein gepflegtes IKS liefert dafür eine gute Grundlage.
Aufbau nach COSO
Für den Aufbau eines IKS wird häufig das «Internal Control – Integrated Framework» des Committee of Sponsoring Organizations of the Treadway Commission (COSO) herangezogen, in der Fassung von 2013. Es beschreibt fünf Komponenten, die zusammenwirken:
- KontrollumfeldHaltung der Leitung, Integrität, Organisation, Verantwortlichkeiten
- RisikobeurteilungRisiken für die Ziele erkennen und bewerten
- KontrollaktivitätenFreigaben, Abstimmungen, Funktionstrennung, IT-Kontrollen
- Information und Kommunikationdie richtigen Informationen zur richtigen Zeit
- Überwachunglaufende und periodische Beurteilung, Mängel beheben
Für KMU muss die Umsetzung nicht kompliziert sein. Wichtig ist, dass die Komponenten erkennbar sind: Die Leitung lebt die Regeln vor, Risiken sind bekannt, die wichtigsten Kontrollen sind festgelegt, Informationen fliessen, und jemand prüft regelmässig, ob alles funktioniert.
Typische Kontrollen
- Vier-Augen-Prinzip: Zahlungen, Verträge oder Stammdatenänderungen werden von einer zweiten Person freigegeben.
- Funktionstrennung: Wer Lieferanten erfasst, gibt nicht auch die Zahlungen frei.
- Abstimmungen: Bank, Debitoren, Kreditoren und Lager werden regelmässig mit der Buchhaltung abgeglichen.
- Berechtigungen: Zugriffsrechte in Buchhaltung und ERP entsprechen der Funktion und werden periodisch überprüft.
- Änderungsmanagement: Änderungen an finanzrelevanten Systemen werden beantragt, getestet und freigegeben.
- Abschlusskontrollen: Checklisten und Plausibilitätsprüfungen beim Monats- und Jahresabschluss.
Nicht jede Kontrolle ist gleich wichtig. Schlüsselkontrollen decken die wesentlichen Risiken ab und stehen bei der Dokumentation und Prüfung im Vordergrund.
Dokumentation: die Risiko-Kontroll-Matrix
Das zentrale Arbeitsmittel ist eine Risiko-Kontroll-Matrix. Sie hält je Prozess fest:
| Feld | Beispiel |
|---|---|
| Prozess | Kreditoren und Zahlungen |
| Risiko | Zahlung an einen nicht berechtigten Empfänger |
| Kontrolle | Zahlungsläufe werden von einer zweiten zeichnungsberechtigten Person freigegeben |
| Art und Häufigkeit | manuell, bei jedem Zahlungslauf |
| Verantwortlich | Leitung Finanzen |
| Nachweis | Freigabeprotokoll im E-Banking |
| Schlüsselkontrolle | ja |
Ergänzt wird die Matrix durch Prozessbeschreibungen oder Ablaufdiagramme für die wesentlichen Prozesse. So ist nachvollziehbar, wo im Ablauf eine Kontrolle greift.
Ausgestaltung und Wirksamkeit prüfen
Ein IKS lebt von der Überwachung. Dabei werden zwei Fragen unterschieden:
- Ausgestaltung: Ist die Kontrolle geeignet, das Risiko abzudecken, und ist sie so eingeführt?
- Wirksamkeit: Wurde sie im betrachteten Zeitraum tatsächlich und korrekt durchgeführt? Das zeigt sich an Stichproben und Nachweisen.
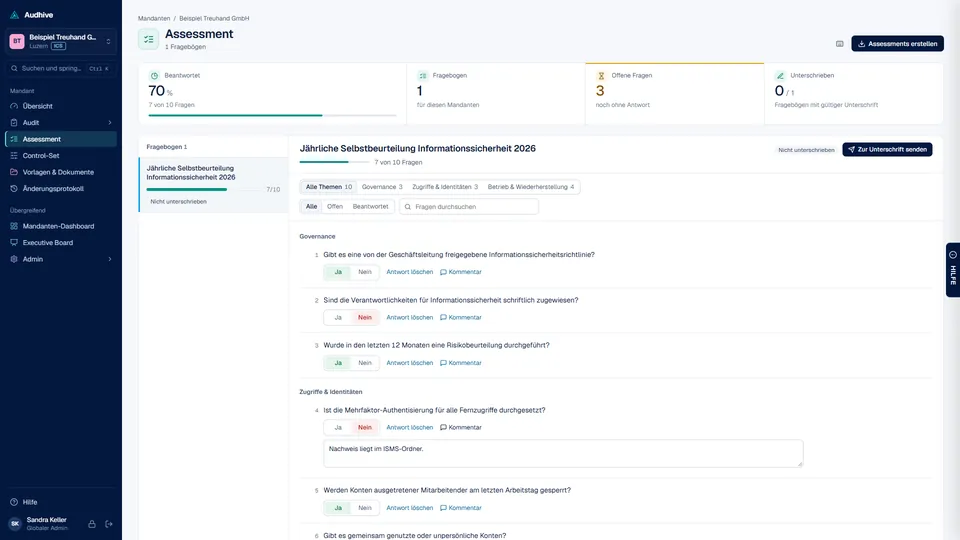
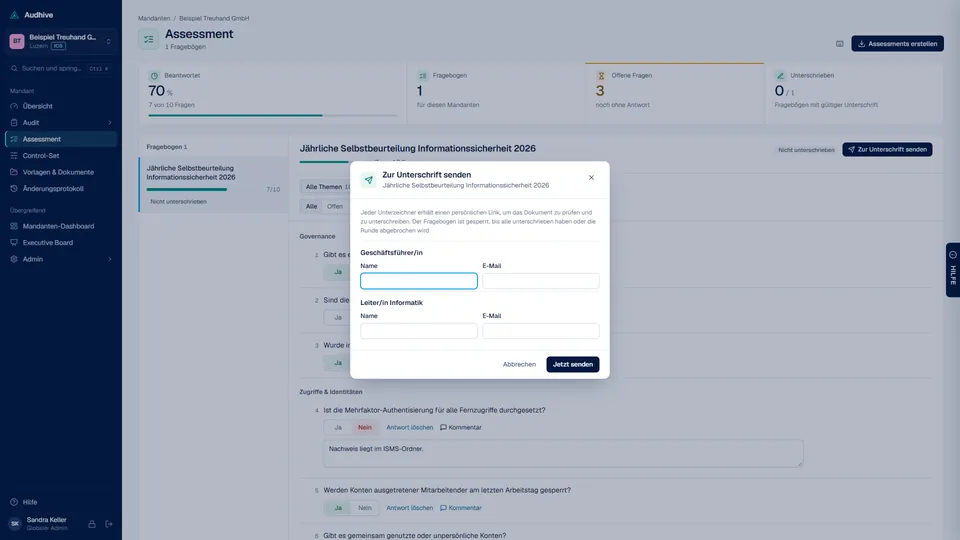
Viele Unternehmen ergänzen die Prüfung durch Selbstbeurteilungen: Die Verantwortlichen bestätigen periodisch in einem Fragebogen, dass ihre Kontrollen durchgeführt wurden, und unterschreiben dies. Das schafft Verbindlichkeit und liefert dem Verwaltungsrat eine dokumentierte Grundlage.
IKS und Informationssicherheit
Moderne Finanzprozesse laufen in IT-Systemen. Deshalb gehören IT-Kontrollen zum IKS: Zugriffsrechte, Änderungsmanagement, Betrieb und Datensicherung der finanzrelevanten Systeme. Dieselben Themen finden sich in jedem Security-Framework – in ISO/IEC 27001 ebenso wie im IKT-Minimalstandard.
Es lohnt sich, beides abzustimmen: Eine einmal geprüfte Berechtigungskontrolle kann als Nachweis für das IKS und für das Security-Audit dienen. Doppelte Arbeit und widersprüchliche Ergebnisse lassen sich so vermeiden. Wie ein Security-Audit abläuft, beschreibt Das interne Security-Audit in 6 Schritten.
Wie Audhive dabei hilft
Im Modus ICS führt Audhive die Controls des internen Kontrollsystems nach Prüfumfang und Wirksamkeit, dazu Fragebögen, die die Verantwortlichen beantworten und über einen persönlichen Link per E-Mail unterschreiben. Im Modus FULL laufen IKS und Security-Audit in derselben Installation; je Mandant legen Sie fest, welcher Modus gilt. Eigene IKS-Kataloge kommen als CSV dazu. Mehr unter Produkt und Kataloge › Kataloge und Modi.
Quellen
- Fedlex: Obligationenrecht (OR) – Art. 716a, 727, 728a, 728b, 961c
- COSO: Internal Control – Integrated Framework (2013)
- EXPERTsuisse: Schweizer Prüfungsstandard PS-CH 890, Prüfung der Existenz des internen Kontrollsystems