
Sistema di controllo interno (SCI): le basi per le aziende svizzere
Il sistema di controllo interno fa sì che i processi funzionino in modo affidabile e che gli errori emergano presto – dall’autorizzazione dei pagamenti all’assegnazione dei diritti d’accesso. Per le aziende soggette a revisione ordinaria è inoltre oggetto di verifica. Una panoramica di concetti, quadro giuridico e struttura.
Che cos’è un SCI
Un sistema di controllo interno è l’insieme delle direttive, dei processi e dei controlli che un’azienda istituisce per raggiungere i propri obiettivi in modo affidabile. In primo piano ci sono di solito quattro obiettivi: una rendicontazione finanziaria affidabile, il rispetto delle leggi e delle regole interne, la protezione del patrimonio e processi efficaci ed efficienti.
Un SCI non è un singolo documento. È composto da molti piccoli controlli quotidiani, spesso poco appariscenti: una fattura viene pagata solo dopo l’autorizzazione, ogni mese si esegue una riconciliazione bancaria, un nuovo account utente riceve solo i diritti necessari alla funzione. L’essenziale è che questi controlli siano definiti, documentati ed effettivamente svolti.
Quadro giuridico in Svizzera
Il Codice delle obbligazioni (CO) non disciplina il SCI nel dettaglio, ma vi fa riferimento in diversi punti:
- Consiglio d’amministrazione: tra le attribuzioni intrasmissibili e inalienabili del consiglio d’amministrazione rientra, tra l’altro, l’organizzazione della contabilità, del controllo finanziario e della pianificazione finanziaria, nella misura in cui quest’ultima sia necessaria alla gestione della società (art. 716a cpv. 1 n. 3 CO).
- Revisione ordinaria: vi sono soggette, tra le altre, le società aperte al pubblico, le società tenute ad allestire un conto di gruppo e le società che, in due esercizi consecutivi, superano due dei seguenti valori: somma di bilancio di 20 milioni di franchi, cifra d’affari di 40 milioni di franchi, 250 posti di lavoro a tempo pieno in media annua (art. 727 CO).
- Verifica dell’esistenza: nella revisione ordinaria l’ufficio di revisione verifica, tra l’altro, se esiste un sistema di controllo interno (art. 728a cpv. 1 n. 3 CO) e ne riferisce al consiglio d’amministrazione (art. 728b CO). Lo standard svizzero di revisione PS-CH 890 concretizza questa verifica. La conferma dell’esistenza non è un giudizio sull’efficacia.
- Revisione limitata: qui la verifica del SCI non fa parte del mandato di revisione previsto dalla legge. Un SCI funzionante è comunque utile – come strumento di gestione.
Le aziende che allestiscono una relazione annuale secondo l’art. 961 CO vi si esprimono, tra l’altro, sull’esecuzione di una valutazione dei rischi (art. 961c cpv. 2 n. 2 CO). Un SCI ben curato ne fornisce una buona base.
Struttura secondo COSO
Per impostare un SCI si fa spesso riferimento all’«Internal Control – Integrated Framework» del Committee of Sponsoring Organizations of the Treadway Commission (COSO), nella versione del 2013. Descrive cinque componenti che interagiscono:
- Ambiente di controlloAtteggiamento della direzione, integrità, organizzazione, responsabilità
- Valutazione dei rischiIndividuare e valutare i rischi per gli obiettivi
- Attività di controlloAutorizzazioni, riconciliazioni, separazione delle funzioni, controlli IT
- Informazione e comunicazionele informazioni giuste al momento giusto
- Attività di monitoraggiovalutazione continua e periodica, eliminazione delle carenze
Per le PMI l’attuazione non deve essere complicata. L’importante è che le componenti siano riconoscibili: la direzione dà l’esempio, i rischi sono noti, i controlli principali sono definiti, le informazioni circolano e qualcuno verifica regolarmente che tutto funzioni.
Controlli tipici
- Principio dei quattro occhi: pagamenti, contratti o modifiche dei dati di base vengono autorizzati da una seconda persona.
- Separazione delle funzioni: chi registra i fornitori non autorizza anche i pagamenti.
- Riconciliazioni: banca, debitori, creditori e magazzino vengono regolarmente riconciliati con la contabilità.
- Autorizzazioni: i diritti d’accesso nella contabilità e nell’ERP corrispondono alla funzione e vengono riesaminati periodicamente.
- Gestione delle modifiche: le modifiche ai sistemi rilevanti per le finanze vengono richieste, testate e approvate.
- Controlli di chiusura: liste di controllo e verifiche di plausibilità alla chiusura mensile e annuale.
Non tutti i controlli hanno la stessa importanza. I controlli chiave coprono i rischi essenziali e sono in primo piano nella documentazione e nella verifica.
Documentazione: la matrice dei rischi e dei controlli
Lo strumento di lavoro centrale è una matrice dei rischi e dei controlli. Per ogni processo registra:
| Campo | Esempio |
|---|---|
| Processo | Creditori e pagamenti |
| Rischio | Pagamento a un beneficiario non autorizzato |
| Controllo | Gli ordini di pagamento cumulativi vengono autorizzati da una seconda persona con diritto di firma |
| Tipo e frequenza | manuale, a ogni ordine di pagamento cumulativo |
| Responsabile | Responsabile finanze |
| Evidenza | Registro delle autorizzazioni nell’e-banking |
| Controllo chiave | sì |
La matrice è completata da descrizioni dei processi o diagrammi di flusso per i processi essenziali. Così si capisce in quale punto del processo interviene un controllo.
Verificare progettazione ed efficacia
Un SCI vive del monitoraggio. Si distinguono due domande:
- Progettazione: il controllo è idoneo a coprire il rischio, ed è stato introdotto in questo modo?
- Efficacia: nel periodo considerato è stato eseguito effettivamente e correttamente? Lo mostrano campionamenti ed evidenze.
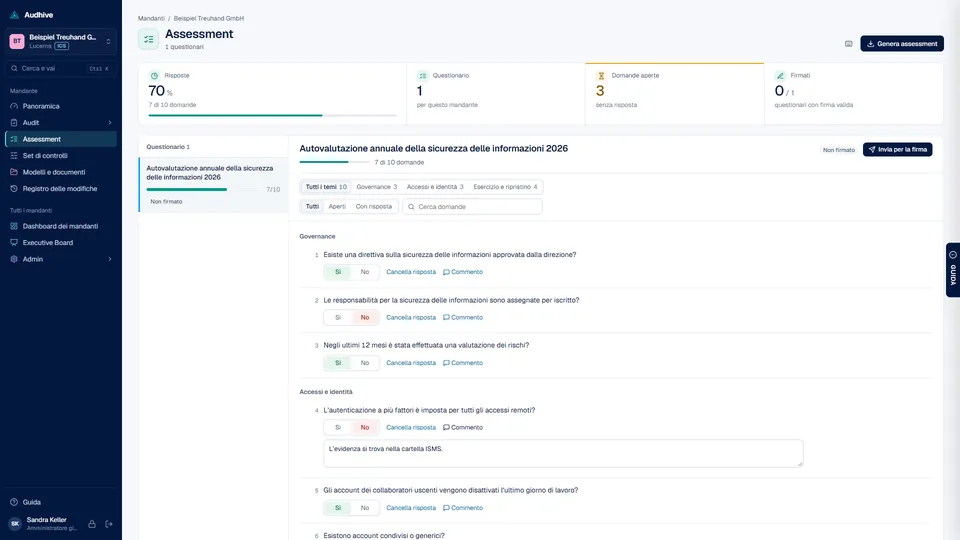
Molte aziende completano la verifica con autovalutazioni: i responsabili confermano periodicamente in un questionario che i loro controlli sono stati eseguiti, e lo firmano. Ciò crea impegno e fornisce al consiglio d’amministrazione una base documentata.
SCI e sicurezza delle informazioni
I moderni processi finanziari si svolgono in sistemi informatici. Per questo i controlli IT fanno parte del SCI: diritti d’accesso, gestione delle modifiche, esercizio e backup dei sistemi rilevanti per le finanze. Gli stessi temi si ritrovano in ogni framework di sicurezza – nella ISO/IEC 27001 come nello standard minimo TIC.
Vale la pena armonizzare i due ambiti: un controllo delle autorizzazioni verificato una volta può servire da evidenza sia per il SCI sia per l’audit di sicurezza. Si evitano così doppioni e risultati contraddittori. Come si svolge un audit di sicurezza è descritto in L’audit di sicurezza interno in 6 passi.
Come aiuta Audhive
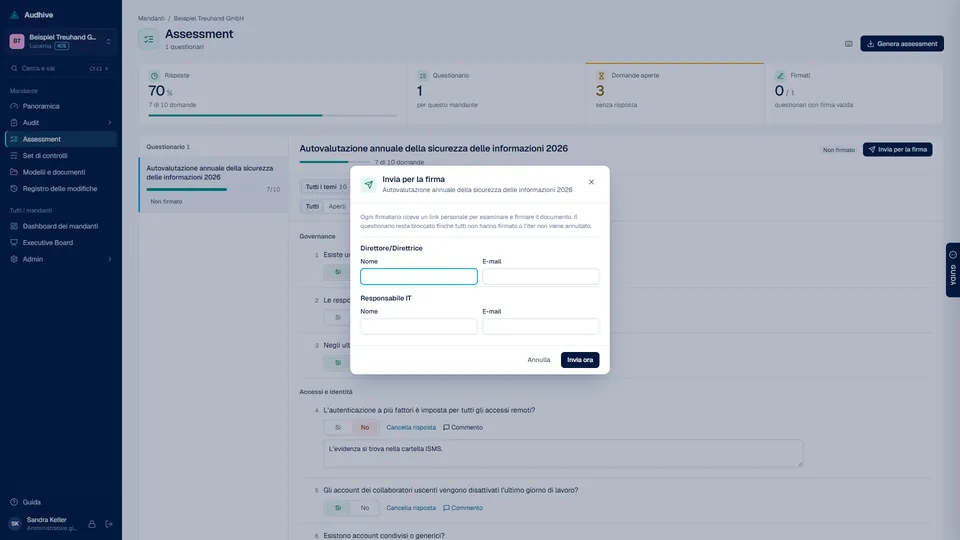
In modalità ICS Audhive gestisce i controlli del sistema di controllo interno secondo il perimetro di verifica e l’efficacia, oltre a questionari a cui i responsabili rispondono e che firmano via e-mail tramite un link personale. In modalità FULL SCI e audit di sicurezza funzionano nella stessa installazione; per ogni mandante stabilisce quale modalità si applica. I propri cataloghi SCI si aggiungono in formato CSV. Maggiori informazioni in Prodotto e Cataloghi › Cataloghi e modalità.
Fonti
- Fedlex: Codice delle obbligazioni (CO) – art. 716a, 727, 728a, 728b, 961c
- COSO: Internal Control – Integrated Framework (2013) (in inglese)
- EXPERTsuisse: standard svizzero di revisione PS-CH 890, verifica dell’esistenza del sistema di controllo interno