
Warum ein Security-Framework anwenden?
Viele Organisationen tun bereits einiges für ihre Informationssicherheit: Firewall, Virenschutz, Datensicherung. Was oft fehlt, ist der Überblick. Ein Security-Framework macht aus einzelnen Massnahmen ein System, das sich steuern, belegen und verbessern lässt.
Das Problem ohne Rahmen
Ohne Framework entsteht Informationssicherheit meist aus Anlässen: ein Vorfall bei einem Partner, eine Frage des Verwaltungsrats, ein Fragebogen eines Grosskunden. Jeder Anlass führt zu Massnahmen – sinnvoll, aber unverbunden. Nach einigen Jahren weiss niemand mehr genau, was umgesetzt ist, wer dafür verantwortlich ist und wo die grössten Lücken liegen.
Typische Folgen:
- Technische Themen sind gut abgedeckt, organisatorische kaum – etwa Rollen, Lieferanten oder Notfallplanung.
- Dieselben Fragen werden jedes Jahr neu beantwortet, weil Nachweise nicht auffindbar sind.
- Budgets fliessen in sichtbare Projekte, nicht unbedingt in die grössten Risiken.
- Die Geschäftsleitung bekommt einzelne Meldungen, aber kein Gesamtbild.
Sieben Vorteile im Überblick
1. Vollständigkeit statt blinder Flecken
Ein Framework deckt Organisation, Menschen, Technik und Abläufe ab. Der IKT-Minimalstandard etwa reicht vom Inventar über Zugriffsrechte und Überwachung bis zur Wiederherstellung nach einem Vorfall. Wer sein Vorgehen daran ausrichtet, sieht Lücken, die im Tagesgeschäft nicht auffallen – zum Beispiel, dass niemand die Abhängigkeit von einem einzelnen IT-Dienstleister bewertet hat.
2. Prioritäten nach Risiko
Nicht jede Lücke ist gleich wichtig. Frameworks verbinden Massnahmen mit Risiken: ISO/IEC 27001 verlangt eine Risikobeurteilung und eine Risikobehandlung; der IKT-Minimalstandard fordert, das eigene Schutzniveau anhand des Risikoappetits festzulegen. So lässt sich begründen, warum ein Thema zuerst kommt – gegenüber der Geschäftsleitung wie gegenüber Prüfern.
3. Eine gemeinsame Sprache
«Wir sind sicher» bedeutet für die IT etwas anderes als für die Geschäftsleitung. Ein Framework gibt allen dieselben Begriffe und dieselbe Gliederung. Eine Aussage wie «In der Funktion Erkennen liegen wir unter dem Ziel» ist für alle verständlich und überprüfbar.
4. Nachweisbarkeit gegenüber Dritten
Kunden, Partner, Revisionsstellen und Versicherer stellen Fragen zur Informationssicherheit. Mit einem Framework liegen die Antworten geordnet vor: je Control der Stand, die Verantwortung und die Nachweise. Fragebögen lassen sich so aus vorhandenen Unterlagen beantworten, statt jedes Mal bei null zu beginnen. Wird ein formeller Nachweis verlangt, ist eine Zertifizierung nach ISO/IEC 27001 möglich.
5. Pflichten strukturiert erfüllen
Mehrere Regeln verlangen angemessene Sicherheit, ohne vorzuschreiben, wie. Das Datenschutzgesetz (DSG), in Kraft seit dem 1. September 2023, verlangt in Art. 8 eine dem Risiko angemessene Datensicherheit durch geeignete technische und organisatorische Massnahmen. Ein Framework hilft, solche Massnahmen systematisch festzulegen und zu dokumentieren. Es ersetzt allerdings keine rechtliche Beurteilung im Einzelfall.
6. Weniger Aufwand bei jeder Wiederholung
Der erste Durchgang kostet Zeit: Controls auswählen, Verantwortliche festlegen, Nachweise sammeln. Danach baut jede Prüfung auf der letzten auf. Unverändertes wird bestätigt, Neues ergänzt. Das spart vor allem dann Aufwand, wenn interne und externe Prüfungen dieselbe Grundlage nutzen.
7. Fortschritt messbar machen
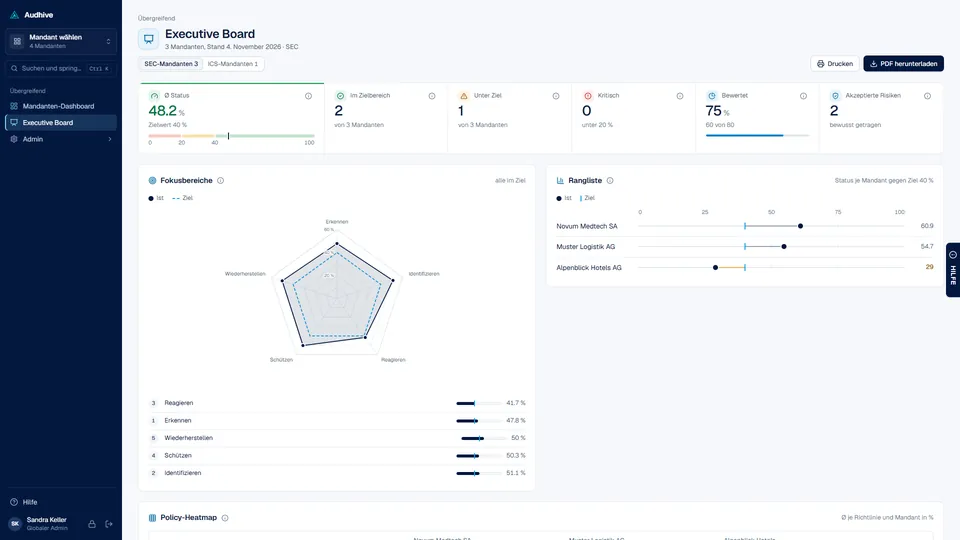
Mit Reifegraden je Control wird aus «besser als letztes Jahr» eine Zahl. Sie sehen, welche Themen sich verbessert haben, wo das Ziel noch nicht erreicht ist und – in Gruppen mit mehreren Gesellschaften – wo eine Gesellschaft hinter den anderen liegt.
Was ein Framework nicht leistet
Ein Framework ist ein Werkzeug, kein Schutz an sich. Drei Missverständnisse sind häufig:
- Papier statt Wirkung: Eine Richtlinie, die niemand kennt, ist kein umgesetztes Control. Deshalb unterscheiden gute Prüfungen zwischen Ausgestaltung und Wirksamkeit.
- Alles auf einmal: Wer alle Controls gleichzeitig auf das höchste Niveau bringen will, kommt selten voran. Ein realistisches Ziel je Thema und eine Reihenfolge nach Risiko sind wirksamer.
- Abhaken statt Verstehen: Ein Framework beschreibt, was erreicht werden soll. Wie das in Ihrer Organisation gelingt, müssen Sie selbst entscheiden – mit Fachwissen und Augenmass.
So nutzen Sie die Vorteile
- Framework wählen: Für Schweizer KMU ist der IKT-Minimalstandard ein naheliegender Einstieg, für zertifizierungsnahe Organisationen ISO/IEC 27001. Hilfe bei der Wahl gibt der Artikel Welches Framework passt zu wem?
- Geltungsbereich festlegen: Welche Gesellschaften, Standorte und Systeme gehören dazu?
- Ausgangslage bewerten: ehrlich, je Control, mit Nachweisen.
- Massnahmen planen: die grössten Risiken zuerst, mit Verantwortlichen und Terminen.
- Regelmässig wiederholen: mindestens jährlich, damit der Stand aktuell bleibt.
Wie eine solche Prüfung konkret abläuft, zeigt Das interne Security-Audit in 6 Schritten.
Häufige Fragen
Lohnt sich ein Framework auch für eine kleine Firma?
Ja, wenn es zur Grösse passt. Ein kleines Unternehmen muss nicht jedes Control vollständig dokumentieren. Schon eine einmalige, ehrliche Bewertung zeigt die wichtigsten Lücken und hilft, das Budget gezielt einzusetzen. Der IKT-Minimalstandard ist dafür ein schlanker Einstieg.
Wie lange dauert der erste Durchgang?
Das hängt vom Umfang, von der Anzahl Systeme und davon ab, wie viel bereits dokumentiert ist. Planen Sie für den ersten Durchgang mehr Zeit ein als für die folgenden: Controls auswählen, Verantwortliche bestimmen und Nachweise finden ist einmaliger Aufwand.
Brauchen wir dafür externe Unterstützung?
Nicht zwingend. Viele Organisationen bewerten sich selbst und ziehen für einzelne Themen oder für eine unabhängige Prüfung Fachleute bei. Ein Blick von aussen hilft vor allem, die eigene Bewertung zu kalibrieren.
Wie Audhive dabei hilft
Audhive hält Katalog, Bewertung, Nachweise, Risiken und Berichte an einem Ort. Datenanfragen mit Fälligkeit und Erinnerung sorgen dafür, dass Nachweise ankommen; Dashboards und das Executive Board zeigen den Stand je Mandant und über alle Mandanten. Mehr unter Produkt.
Quellen
- Fedlex: Bundesgesetz über den Datenschutz (DSG), Art. 8
- Bundesamt für Cybersicherheit (BACS): IKT-Minimalstandards
- ISO: ISO/IEC 27001:2022