
L’audit di sicurezza interno in 6 passi
Un audit interno mostra a che punto è oggi la sicurezza delle informazioni – prima che lo faccia un cliente, un ufficio di revisione o un evento. Con un processo chiaro non diventa un grande progetto, ma una routine ripetibile. Ecco sei passi che si sono dimostrati validi.
Che cos’è un audit interno
Un audit interno è una verifica pianificata e documentata per accertare se i requisiti di un framework sono soddisfatti e se le misure sono efficaci. «Interno» significa che l’organizzazione lo svolge da sé o ne incarica qualcuno – a differenza dell’audit esterno, per esempio da parte di un organismo di certificazione.
La ISO/IEC 27001 richiede audit interni a intervalli pianificati; gli auditor devono essere scelti in modo da garantire obiettività e imparzialità. Lo standard minimo TIC raccomanda di effettuare la verifica almeno una volta all’anno. Anche senza un obbligo formale, un ritmo annuale vale la pena: rende visibili i cambiamenti e mantiene aggiornate le evidenze.
- Definire il perimetroAmbito di applicazione, framework, set di controlli, calendario
- Rilevare e valutareStato per controllo, livello di maturità, motivazione
- Richiedere evidenzeRichieste di dati con scadenza e promemoria
- Constatazioni e rischiDeviazioni, valutazione, raccomandazioni
- RapportoRisultato, priorità, responsabili
- Follow-upMisure, scadenze, prossima verifica
Passo 1: definire il perimetro
All’inizio ci sono quattro decisioni: che cosa viene verificato (società, sedi, sistemi, processi), in base a che cosa (framework e versione), quali controlli si applicano ed entro quando. Registri con una motivazione gli ambiti e i controlli esclusi. Ciò evita discussioni successive e corrisponde, per la ISO/IEC 27001, alla logica della dichiarazione di applicabilità.
Stabilisca inoltre chi verifica e chi fornisce le informazioni. Chiarisca per tempo le persone di contatto nell’IT, nei servizi specialistici e presso i fornitori esterni – serviranno nel terzo passo.
Passo 2: rilevare e valutare
Esamini i controlli del perimetro e ne valuti lo stato uno per uno, per esempio con un livello di maturità. Verifichi separatamente due aspetti:
- Progettazione: il controllo è descritto e strutturato in modo da poter raggiungere l’obiettivo di controllo?
- Efficacia: funziona nella pratica per il periodo considerato?
Annoti brevemente per ogni valutazione su che cosa si basa. Contrassegni ciò che non è ancora comprovato per il passo successivo.
Passo 3: richiedere evidenze
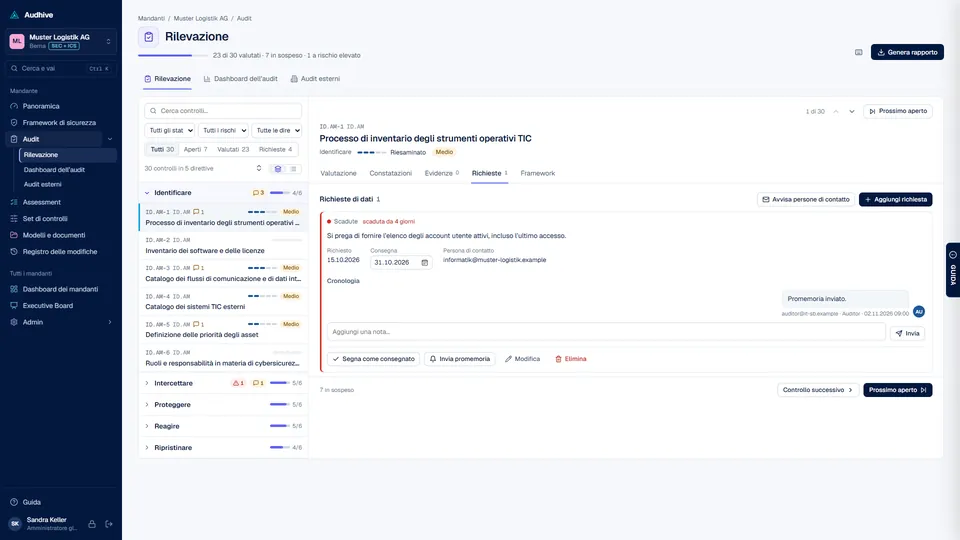
Le evidenze trasformano una stima in un risultato di audit. Evidenze tipiche sono direttive e concetti, log e analisi, schermate di configurazioni, elenchi di autorizzazioni o di partecipazioni a formazioni e colloqui documentati.
Si è rivelato utile richiedere le evidenze in modo mirato per controllo: con una descrizione chiara di ciò che ci si aspetta, una persona di contatto e una data di scadenza. La documentazione attesa del catalogo è un buon modello. Le richieste aperte e scadute devono essere visibili in ogni momento – altrimenti l’audit si arena proprio qui.
Passo 4: registrare constatazioni e rischi
Quando un controllo non raggiunge l’obiettivo di controllo, ne risulta una constatazione: che cosa è stato osservato, quale requisito è interessato, quale può essere la conseguenza? Valuti il rischio – almeno in base a probabilità e impatto – e formuli una raccomandazione.
Le buone constatazioni sono oggettive, concrete e comprovate. «Il backup dei dati è insufficiente» non aiuta nessuno. «Per il file server non è stato eseguito alcun test di ripristino negli ultimi dodici mesi» sì.
Passo 5: redigere il rapporto
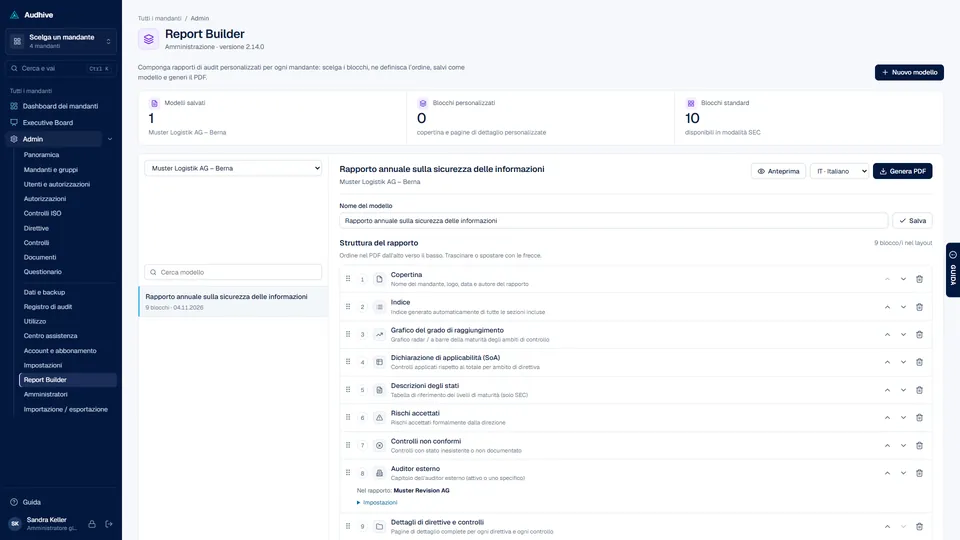
Il rapporto si rivolge alla direzione. Dovrebbe essere comprensibile in pochi minuti:
- Sintesi: quadro complessivo, constatazioni principali, evoluzione dall’ultima verifica.
- Risultato per tema: stato rispetto all’obiettivo, per esempio come grafico radar per funzione o direttiva.
- Constatazioni per priorità: con rischio, raccomandazione, persona responsabile e scadenza.
- Allegato: perimetro, metodo, elenco dei controlli e delle evidenze.
Alleghi le evidenze in modo ordinato o vi faccia riferimento. Così una verifica successiva, interna o esterna, potrà basarsi sul Suo lavoro.
Passo 6: follow-up
Un audit senza follow-up è un’istantanea. Ogni constatazione riceve una misura con persona responsabile e scadenza. Verifichi lo stato regolarmente, per esempio ogni trimestre, e chiuda le constatazioni solo quando è disponibile un’evidenza.
A conclusione del ciclo pianifichi il prossimo audit. Valuti poi di nuovo – sulla stessa base, affinché l’evoluzione sia visibile.
Cinque consigli dalla pratica
- Iniziare in piccolo: meglio una società in modo completo che tutte superficialmente.
- Riutilizzare ciò che c’è: confermare le evidenze dell’anno precedente invece di raccoglierne di nuove, se nulla è cambiato.
- Coinvolgere i servizi specialistici: la sicurezza delle informazioni non riguarda solo l’IT. Risorse umane, acquisti e direzione hanno i propri controlli.
- Includere i fornitori: le prestazioni esternalizzate fanno parte del perimetro. Esiga evidenze o rapporti.
- Sfruttare le verifiche esterne: se è disponibile il rapporto di una verifica esterna, ne riprenda i risultati invece di porre di nuovo le stesse domande.
Domande frequenti
Chi dovrebbe svolgere l’audit interno?
Una persona che conosce i requisiti e non verifica il proprio lavoro. Nelle piccole organizzazioni una piena indipendenza è raramente possibile; in tal caso aiuta far verificare le valutazioni reciprocamente o coinvolgere una persona esterna per singoli temi.
Con quale frequenza si dovrebbe verificare?
Almeno una volta all’anno, come raccomanda lo standard minimo TIC. Dopo cambiamenti importanti – nuovi sistemi, esternalizzazione, trasloco, evento – conviene una verifica supplementare dei controlli interessati.
Qual è la differenza rispetto all’audit esterno?
Nell’audit interno è l’organizzazione a stabilire perimetro, metodo e tempistica. Un audit esterno, per esempio da parte di un organismo di certificazione, segue le regole di quest’ultimo e porta a un giudizio nei confronti di terzi. Un buon audit interno è la migliore preparazione.
Come aiuta Audhive
Audhive riproduce esattamente questo processo: set di controlli per mandante, rilevazione con livello di maturità, progettazione, efficacia e rischio, richieste di dati con scadenza, messaggi, allegati e promemoria, un dashboard dell’audit con le richieste aperte e scadute, rapporti in PDF con ZIP delle evidenze e capitoli di auditor esterni. Passo per passo alla voce Processi.
Fonti
- ISO: ISO/IEC 27001:2022 (in inglese) – capitolo 9.2, audit interno
- Ufficio federale della cibersicurezza (UFCS): Standard minimi TIC (in tedesco) – parte 3, verifica