
Was ist ein Security-Framework?
Ein Security-Framework gibt der Informationssicherheit einen Rahmen: Es legt fest, welche Themen eine Organisation abdecken soll, was in jedem Thema erfüllt sein muss und woran man das erkennt. Dieser Artikel klärt die Begriffe und stellt drei Frameworks vor, die für Schweizer Organisationen besonders relevant sind.
Die kurze Definition
Ein Security-Framework ist eine strukturierte Sammlung von Anforderungen und Massnahmen für die Informationssicherheit. Es beantwortet drei Fragen: Welche Themen gehören dazu? Was muss in jedem Thema erfüllt sein? Und woran erkennt man, ob es erfüllt ist?
Damit unterscheidet es sich von einer Liste guter Tipps. Ein Framework ist vollständig im Anspruch: Es deckt Organisation, Menschen, Technik und Abläufe ab, damit keine wichtige Lücke übersehen wird. Und es ist prüfbar: Jede Anforderung lässt sich mit Nachweisen belegen – oder eben nicht.
Ein Framework schreibt in der Regel keine bestimmten Produkte vor. Es verlangt zum Beispiel, dass Daten regelmässig gesichert und die Sicherungen getestet werden, aber nicht, mit welcher Software. Deshalb bleibt es über Jahre gültig, auch wenn sich die Technik ändert.
Framework, Standard, Control, Nachweis
Im Alltag werden die Begriffe oft vermischt. Für ein Audit lohnt es sich, sie auseinanderzuhalten. Die Hierarchie ist in allen gängigen Frameworks ähnlich:
- FrameworkRahmen und Aufbau – z. B. IKT-Minimalstandard
- Funktion oder Themaz. B. «Schützen»
- Kategoriez. B. PR.AC – Zugriffsmanagement
- Controlz. B. PR.AC-1 – Berechtigungen nach einem definierten Prozess vergeben
- Nachweisz. B. Berechtigungskonzept, Protokoll der letzten Überprüfung der Rechte
- Framework: der Rahmen als Ganzes – Gliederung, Themen und Vorgehen.
- Standard oder Norm: ein formell herausgegebenes Dokument. Bei einer Norm wie ISO/IEC 27001 kann eine unabhängige Stelle die Einhaltung bestätigen.
- Funktion, Thema, Kategorie: Gruppen zusammengehöriger Anforderungen, etwa «Zugriffsmanagement» oder «Datensicherheit».
- Control: eine einzelne, prüfbare Anforderung mit Kontrollziel. Der IKT-Minimalstandard spricht von Massnahmen oder Aufgaben, ISO/IEC 27001 von Controls.
- Nachweis: was belegt, dass ein Control umgesetzt ist – ein Dokument, ein Protokoll, ein Bildschirmfoto oder ein dokumentiertes Gespräch.
Die Frameworks unterscheiden sich weniger in diesen Ebenen als in der Gliederung, im Detaillierungsgrad und darin, wer sie herausgibt und wofür.
Drei Frameworks, die in der Schweiz zählen
ISO/IEC 27001:2022
ISO/IEC 27001 ist die internationale Norm für Informationssicherheits-Managementsysteme (ISMS). ISO und IEC geben sie gemeinsam heraus; die aktuelle Ausgabe stammt von 2022 und wurde 2024 mit einem Amendment ergänzt. Der Hauptteil, die Kapitel 4 bis 10, beschreibt das Managementsystem: Kontext und Geltungsbereich, Führung, Planung und Risikobehandlung, Unterstützung, Betrieb, Bewertung der Leistung und Verbesserung. Anhang A listet die Massnahmen in vier Themen: organisatorisch, personenbezogen, physisch und technologisch. Wie sich die Massnahmen umsetzen lassen, beschreibt die Begleitnorm ISO/IEC 27002.
Die Besonderheit: Eine Organisation kann sich von einer akkreditierten Zertifizierungsstelle nach ISO/IEC 27001 zertifizieren lassen. Das macht die Norm zur Referenz, wenn Kunden oder Partner einen formellen Nachweis verlangen.
IKT-Minimalstandard
Der «Minimalstandard zur Verbesserung der IKT-Resilienz», kurz IKT-Minimalstandard, ist eine Empfehlung des Bundes. Erarbeitet hat ihn die wirtschaftliche Landesversorgung (BWL) mit externen Fachleuten; seit März 2024 ist das Bundesamt für Cybersicherheit (BACS) dafür zuständig. Die aktuelle Fassung vom Mai 2023 baut auf dem Kern des NIST Cybersecurity Framework auf und umfasst 108 Massnahmen in fünf Funktionen: Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen.
Er richtet sich vor allem an Betreiber kritischer Infrastrukturen, ist laut eigenem Text aber grundsätzlich für jedes Unternehmen und jede Organisation anwendbar und frei verfügbar. Mehr dazu im Artikel IKT-Minimalstandard für KMU.
NIST Cybersecurity Framework (CSF)
Das Cybersecurity Framework des US-amerikanischen National Institute of Standards and Technology (NIST) ist international weit verbreitet. Die Version 2.0 vom Februar 2024 gliedert sich in sechs Funktionen: Govern, Identify, Protect, Detect, Respond und Recover. Neu ist «Govern»: Strategie, Rollen, Richtlinien und das Management der Lieferkette stehen damit als eigene Funktion an erster Stelle. Version 2.0 richtet sich ausdrücklich an Organisationen jeder Grösse und Branche.
| Merkmal | ISO/IEC 27001:2022 | IKT-Minimalstandard 2023 | NIST CSF 2.0 |
|---|---|---|---|
| Herausgeber | ISO und IEC | Bund (BWL, heute BACS) | NIST (USA) |
| Art | Norm mit Anforderungen an ein ISMS | Empfehlung mit konkreten Massnahmen | Framework mit angestrebten Ergebnissen |
| Gliederung | Kapitel 4–10, Anhang A mit 4 Themen | 5 Funktionen, 23 Kategorien | 6 Funktionen |
| Zertifizierung | ja, durch akkreditierte Stellen | nein; Selbstbewertung oder Prüfung durch Dritte | nein |
| Bezug | Normtext kostenpflichtig | frei verfügbar | frei verfügbar |
Wie die Frameworks zusammenhängen
Die drei Frameworks sind keine Konkurrenten. Der IKT-Minimalstandard übernimmt die Struktur des NIST CSF und nennt je Kategorie passende Stellen in anderen Standards, darunter ISO/IEC 27001:2022. Wer bereits nach ISO oder NIST arbeitet, kann mit der Checkliste im IKT-Minimalstandard prüfen, ob dessen Anforderungen schon abgedeckt sind.
In der Praxis bestimmt die Wahl des Frameworks vor allem, wie Sie Ihre Arbeit gliedern und wem gegenüber Sie sie belegen. Die eigentlichen Massnahmen überschneiden sich stark: Inventar, Zugriffsrechte, Updates, Datensicherung, Notfallplanung, Schulung. Die Unterschiede im Detail zeigt der Vergleich ISO 27001 vs. IKT-Minimalstandard.
Was ein Framework im Alltag bedeutet
Ein Framework ist kein Projekt mit Enddatum, sondern ein Kreislauf: Sie legen fest, welche Controls für Sie gelten, bewerten den Stand, beheben Lücken und prüfen erneut. Der IKT-Minimalstandard empfiehlt, die Prüfung mindestens jährlich durchzuführen. ISO/IEC 27001 verlangt interne Audits in geplanten Abständen und eine Bewertung durch die Leitung.
Damit das funktioniert, braucht es drei Dinge:
- Einen Geltungsbereich: Welche Standorte, Systeme und Prozesse gehören dazu?
- Eine begründete Auswahl der Controls: Welche Anforderungen gelten, welche nicht – und warum?
- Eine nachvollziehbare Bewertung: je Control ein Status oder Reifegrad, belegt mit Nachweisen.
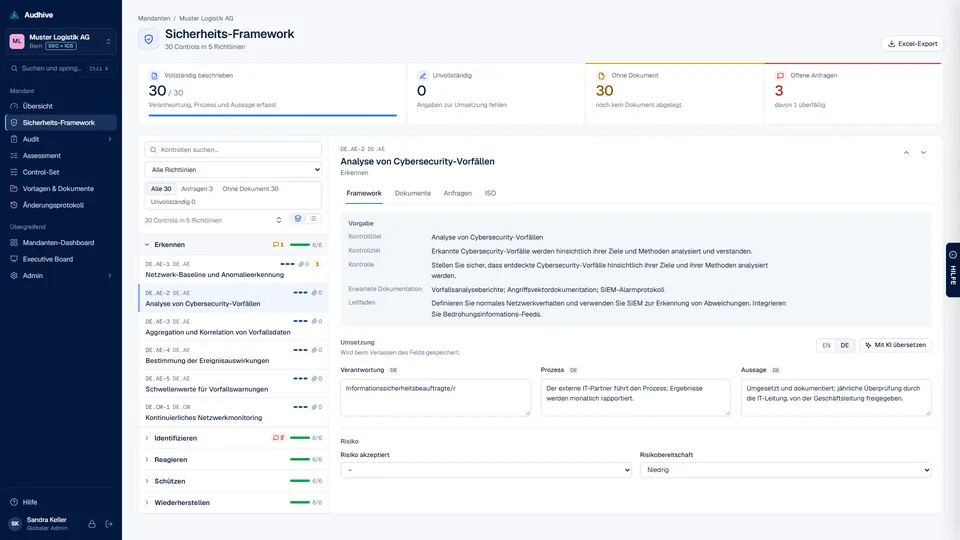
Wie Audhive dabei hilft
Audhive bringt zwei Kataloge mit: ISO/IEC 27001:2022 mit 94 Controls (Deutsch und Englisch) und den IKT-Minimalstandard 2023 mit 108 Controls (offizielle Texte auf Deutsch, Englisch, Französisch und Italienisch), je Control mit Kontrollziel, erwarteter Dokumentation und Leitfaden. Je Mandant legen Sie im Control-Set fest, was gilt, bewerten in der Erfassung und fordern Nachweise per Datenanfrage an. Eigene Frameworks kommen als CSV dazu. Die Standards selbst verändert Audhive nicht: Den IKT-Minimalstandard liefert es im offiziellen Wortlaut (offensichtliche Fehler korrigiert und gekennzeichnet), ISO/IEC 27001 als Kurzbeschreibung je Control, jeweils mit Arbeitshilfen von Audhive; massgebend sind die Originale (Herkunft der Kataloge). Mehr unter Abläufe.
Quellen
- ISO: ISO/IEC 27001:2022 – Information security management systems
- Bundesamt für Cybersicherheit (BACS): IKT-Minimalstandards
- NIST: Cybersecurity Framework