
ISO/IEC 27001 vs. standard minimo TIC
ISO/IEC 27001 e lo standard minimo TIC perseguono lo stesso obiettivo per vie diverse. ISO/IEC 27001 richiede un sistema di gestione ed è certificabile. Lo standard minimo TIC descrive misure concrete e un’autovalutazione. Che cosa significa nella pratica – e quando è adatto l’uno o l’altro.
La differenza in una frase
ISO/IEC 27001 descrive come un’organizzazione gestisce la sicurezza delle informazioni; lo standard minimo TIC descrive soprattutto che cosa deve concretamente fare.
Sembra una differenza sottile, ma ha delle conseguenze: per ISO serve un sistema di gestione funzionante con valutazione dei rischi, obiettivi, documentazione, audit interni e riesame della direzione. Con lo standard minimo TIC si può iniziare direttamente con la valutazione delle misure.
Il confronto in sintesi
| Caratteristica | ISO/IEC 27001:2022 | Standard minimo TIC 2023 |
|---|---|---|
| Editore | ISO e IEC, internazionale | Confederazione: elaborato dall’UFAE, gestito dall’UFCS da marzo 2024 |
| Natura | Norma con requisiti per un SGSI | Raccomandazione con misure concrete |
| Struttura | Capitoli 4–10 (sistema di gestione), allegato A con misure in 4 temi | 5 funzioni, 23 categorie, 108 misure |
| Base | norma propria, linee guida in ISO/IEC 27002 | NIST Cybersecurity Framework (nucleo) |
| Valutazione | conformità per requisito; non conformità rilevate nell’audit | grado di attuazione 0–4 per misura, da cui un livello Tier 1–4 |
| Prova verso l’esterno | certificato di un organismo accreditato | autovalutazione, facoltativamente verifica da parte di terzi |
| Destinatari | organizzazioni di ogni tipo e dimensione | soprattutto infrastrutture critiche, applicabile a tutti |
| Disponibilità | testo della norma a pagamento | liberamente disponibile, con strumento di valutazione (Excel) |
| Estensione in Audhive | 94 controlli | 108 controlli |
ISO/IEC 27001 nel dettaglio
Il nucleo di ISO/IEC 27001 sono i capitoli da 4 a 10. Richiedono tra l’altro che l’organizzazione determini il proprio contesto e il campo di applicazione, che la direzione si assuma la responsabilità, che i rischi per la sicurezza delle informazioni siano valutati e trattati, che siano fissati obiettivi, che siano messe a disposizione le risorse e le competenze necessarie, che siano svolti audit interni e che il SGSI sia sottoposto a riesame da parte della direzione.
L’allegato A fornisce un elenco di misure, suddivise in quattro temi: organizzative, relative alle persone, fisiche e tecnologiche. Quali si applicano lo decide l’organizzazione sulla base della propria valutazione dei rischi, e lo registra nella dichiarazione di applicabilità (Statement of Applicability) – con una motivazione per ogni misura esclusa.
Per la certificazione, un organismo di certificazione accreditato verifica il SGSI in un audit iniziale in due fasi. Seguono audit di sorveglianza e, dopo tre anni, una ricertificazione. Il certificato è riconosciuto a livello internazionale e può essere richiesto nei bandi di gara e nelle valutazioni dei fornitori.
Lo standard minimo TIC nel dettaglio
Lo standard minimo TIC si compone di tre parti: i fondamenti, il framework vero e proprio con 108 misure e una guida alla verifica. Le misure seguono le cinque funzioni del NIST Cybersecurity Framework – Identificare, Proteggere, Intercettare, Reagire, Ripristinare – e sono ordinate in 23 categorie, come la gestione degli asset (ID.AM) o la gestione degli accessi (PR.AC).
Ogni misura viene valutata con un valore da 0 a 4, da «non attuata» a «dinamica, attuata, verificata e migliorata costantemente». Dalle valutazioni risulta un quadro complessivo che lo standard colloca in quattro livelli Tier: parziale, informato sui rischi, ripetibile e dinamico. Lo standard sottolinea che i suoi diagrammi di esempio non sono valori obiettivo: ogni organizzazione stabilisce autonomamente il proprio livello di protezione per categoria. La verifica dovrebbe avvenire almeno una volta all’anno.
Per diversi settori – ad esempio elettricità, gas, acqua o trasporti pubblici – esistono standard settoriali basati su di esso. Maggiori informazioni in Lo standard minimo TIC per le PMI.
Punti in comune
Nonostante gli approcci diversi, entrambi i framework coprono in gran parte gli stessi temi: inventario e responsabilità, diritti di accesso e autenticazione, formazione, sicurezza dei dati e backup, vulnerabilità e aggiornamenti, registrazione e sorveglianza, gestione degli incidenti, pianificazione delle emergenze e del ripristino, fornitori.
Nella versione del 2023, lo standard minimo TIC indica per ogni categoria i passaggi corrispondenti di altri standard, tra cui ISO/IEC 27001:2022. Chi lavora già secondo ISO può così verificare se i requisiti dello standard minimo TIC sono coperti – e viceversa.
Quale scegliere?
Un semplice aiuto alla decisione:
- Clienti o bandi di gara richiedono un certificato: ISO/IEC 27001. Preveda un sistema di gestione e un organismo di certificazione.
- Vuole iniziare in modo pragmatico, senza necessità di certificazione: standard minimo TIC. È concreto, liberamente disponibile e radicato in Svizzera.
- Gestisce un’infrastruttura critica: standard minimo TIC e – se esiste – lo standard settoriale del relativo settore.
- Lavora già secondo ISO, ma Le viene chiesto dello standard minimo TIC: verifichi la copertura tramite i riferimenti nello standard minimo TIC e colmi le lacune in modo mirato.
- Vuole entrambi: inizi con lo standard minimo TIC per le misure e costruisca gradualmente attorno a esso il sistema di gestione secondo ISO.
Conta meno la scelta perfetta che un’attuazione coerente. Uno standard minimo TIC valutato con cura porta più di un SGSI completato a metà. Ulteriori criteri per tipo di organizzazione si trovano in Quale framework di sicurezza per quale organizzazione?
Domande frequenti
Posso usare lo standard minimo TIC come passo preliminare verso ISO/IEC 27001?
Sì. Molte misure corrispondono nei contenuti ai controlli dell’allegato A. Per la certificazione manca poi soprattutto il sistema di gestione: valutazione dei rischi, obiettivi, dichiarazione di applicabilità, audit interni e riesame della direzione.
Lo standard minimo TIC vale anche per aziende al di fuori delle infrastrutture critiche?
Si rivolge soprattutto ai gestori di infrastrutture critiche, ma secondo il suo stesso testo è in linea di principio applicabile a qualsiasi azienda e organizzazione.
Quanto costa applicarlo?
Lo standard minimo TIC è liberamente disponibile. Il testo di ISO/IEC 27001 si acquista presso l’ISO o l’Associazione Svizzera di Normazione (SNV); una certificazione comporta inoltre costi presso l’organismo di certificazione. In entrambi i casi l’impegno maggiore è il proprio lavoro.
Come aiuta Audhive
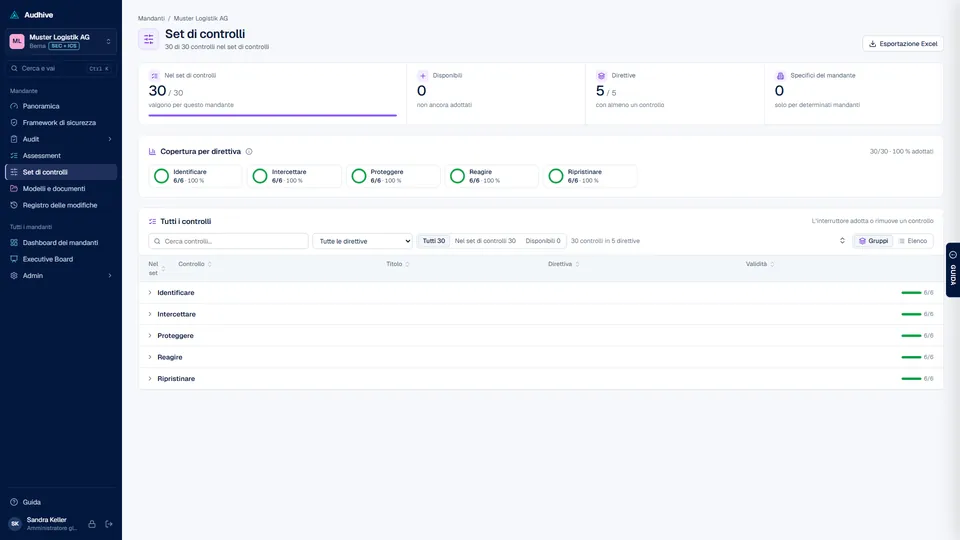
Audhive contiene entrambi i cataloghi: ISO/IEC 27001:2022 con 94 controlli (in tedesco e in inglese; in un’interfaccia in italiano i contenuti ISO appaiono in inglese) e lo standard minimo TIC 2023 con 108 controlli (testi ufficiali in tedesco, inglese, francese e italiano). Ne carica uno durante l’installazione e sceglie nel set di controlli che cosa si applica per ogni mandante. La valutazione avviene con livelli di maturità, oltre a impostazione, efficacia e rischio; il rapporto contiene il grado di adempimento e uno Statement of Applicability. Per le PMI che necessitano solo dello standard minimo TIC c’è la SEC Swiss Edition. Audhive non modifica nessuno dei due standard: lo standard minimo TIC è fornito nella formulazione ufficiale (errori evidenti corretti e contrassegnati), ISO/IEC 27001 come breve descrizione per controllo, ciascuno con ausili di lavoro di Audhive. Il testo di ISO/IEC 27001 si ottiene presso l’ISO o la SNV (in tedesco), lo standard minimo TIC gratuitamente presso l’UFCS (in tedesco). Dettagli in Cataloghi.
Fonti
- ISO: ISO/IEC 27001:2022 (in inglese)
- Ufficio federale della cibersicurezza (UFCS): Standard minimi TIC (in tedesco) – documento «Standard minimo per migliorare la resilienza delle TIC», versione maggio 2023
- NIST: Cybersecurity Framework (in inglese)