
Pourquoi appliquer un cadre de sécurité?
De nombreuses organisations font déjà beaucoup pour leur sécurité de l’information: pare-feu, antivirus, sauvegardes. Ce qui manque souvent, c’est la vue d’ensemble. Un cadre de sécurité transforme des mesures isolées en un système que l’on peut piloter, démontrer et améliorer.
Le problème sans cadre
Sans cadre, la sécurité de l’information naît le plus souvent d’événements ponctuels: un incident chez un partenaire, une question du conseil d’administration, le questionnaire d’un grand client. Chaque événement débouche sur des mesures – judicieuses, mais sans lien entre elles. Au bout de quelques années, plus personne ne sait exactement ce qui est mis en œuvre, qui en est responsable et où se trouvent les plus grandes lacunes.
Conséquences typiques:
- Les thèmes techniques sont bien couverts, les thèmes organisationnels à peine – comme les rôles, les fournisseurs ou la planification des urgences.
- Les mêmes questions reçoivent chaque année une nouvelle réponse, faute de retrouver les preuves.
- Les budgets vont aux projets visibles, pas forcément aux plus grands risques.
- La direction reçoit des informations isolées, mais pas de vue d’ensemble.
Sept avantages en un coup d’œil
1. L’exhaustivité plutôt que des angles morts
Un cadre couvre l’organisation, les personnes, la technique et les processus. La norme minimale TIC, par exemple, va de l’inventaire à la reprise après un incident, en passant par les droits d’accès et la surveillance. En alignant votre démarche sur elle, vous voyez des lacunes qui passent inaperçues au quotidien – par exemple que personne n’a évalué la dépendance envers un seul prestataire informatique.
2. Des priorités fondées sur le risque
Toutes les lacunes n’ont pas la même importance. Les cadres relient les mesures aux risques: l’ISO/IEC 27001 exige une appréciation et un traitement des risques; la norme minimale TIC demande de fixer son propre niveau de protection en fonction de l’appétence au risque. Vous pouvez ainsi justifier pourquoi un thème passe en premier – auprès de la direction comme des auditeurs.
3. Un langage commun
«Nous sommes en sécurité» n’a pas le même sens pour l’informatique que pour la direction. Un cadre donne à tous les mêmes termes et la même structure. Une affirmation comme «Dans la fonction Détecter, nous sommes en dessous de l’objectif» est compréhensible et vérifiable par tous.
4. Des preuves pour les tiers
Clients, partenaires, organes de révision et assureurs posent des questions sur la sécurité de l’information. Avec un cadre, les réponses sont disponibles de manière ordonnée: pour chaque contrôle, l’état, la responsabilité et les preuves. Les questionnaires peuvent ainsi être remplis à partir des documents existants, au lieu de repartir de zéro à chaque fois. Si une preuve formelle est exigée, une certification selon l’ISO/IEC 27001 est possible.
5. Remplir ses obligations de manière structurée
Plusieurs règles exigent une sécurité appropriée sans prescrire comment y parvenir. La loi fédérale sur la protection des données (LPD), en vigueur depuis le 1er septembre 2023, exige à l’art. 8 une sécurité des données adaptée au risque, au moyen de mesures techniques et organisationnelles appropriées. Un cadre aide à définir et à documenter systématiquement de telles mesures. Il ne remplace toutefois pas une appréciation juridique au cas par cas.
6. Moins d’effort à chaque répétition
Le premier passage prend du temps: sélectionner les contrôles, désigner les responsables, réunir les preuves. Ensuite, chaque évaluation s’appuie sur la précédente. Ce qui n’a pas changé est confirmé, ce qui est nouveau est complété. Le gain est particulièrement net lorsque les contrôles internes et externes reposent sur la même base.
7. Rendre les progrès mesurables
Avec des niveaux de maturité par contrôle, «mieux que l’an dernier» devient un chiffre. Vous voyez quels thèmes se sont améliorés, où l’objectif n’est pas encore atteint et – dans les groupes de plusieurs sociétés – où une société est en retard sur les autres.
Ce qu’un cadre ne fait pas
Un cadre est un outil, pas une protection en soi. Trois malentendus sont fréquents:
- Du papier plutôt que de l’effet: une directive que personne ne connaît n’est pas un contrôle mis en œuvre. C’est pourquoi de bons audits distinguent la conception de l’efficacité.
- Tout à la fois: vouloir porter tous les contrôles au niveau le plus élevé en même temps mène rarement loin. Un objectif réaliste par thème et un ordre fondé sur le risque sont plus efficaces.
- Cocher des cases au lieu de comprendre: un cadre décrit ce qui doit être atteint. Comment y parvenir dans votre organisation, c’est à vous d’en décider – avec expertise et sens de la mesure.
Comment tirer parti de ces avantages
- Choisir un cadre: pour les PME suisses, la norme minimale TIC est un point de départ naturel; pour les organisations proches d’une certification, l’ISO/IEC 27001. L’article Quel cadre de sécurité pour quelle organisation? vous aide à choisir.
- Définir le domaine d’application: quelles sociétés, quels sites et quels systèmes en font partie?
- Évaluer la situation de départ: honnêtement, contrôle par contrôle, avec des preuves.
- Planifier les mesures: les plus grands risques d’abord, avec des responsables et des échéances.
- Répéter régulièrement: au moins une fois par an, pour que l’état reste à jour.
Le déroulement concret d’un tel examen est présenté dans L’audit de sécurité interne en 6 étapes.
Questions fréquentes
Un cadre vaut-il la peine pour une petite entreprise?
Oui, s’il est adapté à sa taille. Une petite entreprise n’a pas à documenter chaque contrôle de manière exhaustive. Une seule évaluation honnête révèle déjà les principales lacunes et aide à utiliser le budget de manière ciblée. La norme minimale TIC offre pour cela une entrée en matière légère.
Combien de temps dure le premier passage?
Cela dépend du périmètre, du nombre de systèmes et de ce qui est déjà documenté. Prévoyez plus de temps pour le premier passage que pour les suivants: sélectionner les contrôles, désigner les responsables et trouver les preuves est un effort unique.
Avons-nous besoin d’un soutien externe?
Pas forcément. De nombreuses organisations s’évaluent elles-mêmes et font appel à des spécialistes pour certains thèmes ou pour un contrôle indépendant. Un regard extérieur aide surtout à calibrer sa propre évaluation.
Comment Audhive vous aide
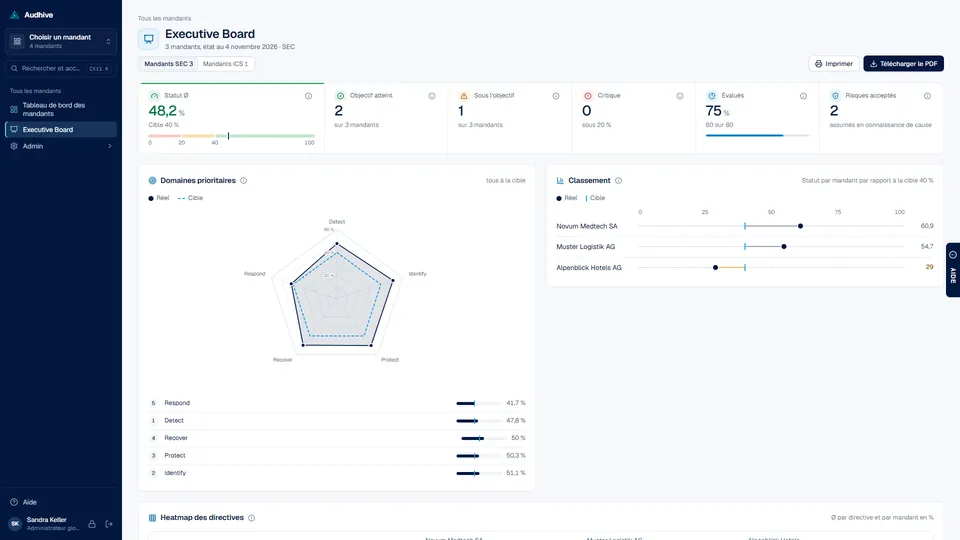
Audhive réunit catalogue, évaluation, preuves, risques et rapports en un seul endroit. Les demandes de données avec échéance et rappel garantissent que les preuves arrivent; les tableaux de bord et l’Executive Board montrent l’état par mandant et pour l’ensemble des mandants. Plus d’informations sous Produit.
Sources
- Fedlex: Loi fédérale sur la protection des données (LPD), art. 8
- Office fédéral de la cybersécurité (OFCS): Normes minimales TIC (en allemand)
- ISO: ISO/IEC 27001:2022