
Perché applicare un framework di sicurezza?
Molte organizzazioni fanno già parecchio per la sicurezza delle informazioni: firewall, antivirus, backup. Ciò che spesso manca è la visione d’insieme. Un framework di sicurezza trasforma singole misure in un sistema che si può gestire, dimostrare e migliorare.
Il problema senza un framework
Senza framework, la sicurezza delle informazioni nasce per lo più da singoli eventi: un incidente presso un partner, una domanda del consiglio di amministrazione, il questionario di un grande cliente. Ogni evento porta a misure – sensate, ma scollegate tra loro. Dopo qualche anno nessuno sa più con precisione che cosa è attuato, chi ne è responsabile e dove si trovano le lacune maggiori.
Conseguenze tipiche:
- I temi tecnici sono ben coperti, quelli organizzativi quasi per nulla – ad esempio ruoli, fornitori o pianificazione delle emergenze.
- Ogni anno si risponde di nuovo alle stesse domande, perché le evidenze non si trovano.
- I budget finiscono in progetti visibili, non necessariamente nei rischi maggiori.
- La direzione riceve singole segnalazioni, ma nessun quadro complessivo.
Sette vantaggi in sintesi
1. Completezza anziché punti ciechi
Un framework copre organizzazione, persone, tecnologia e processi. Lo standard minimo TIC, ad esempio, spazia dall’inventario ai diritti di accesso e alla sorveglianza, fino al ripristino dopo un incidente. Chi vi orienta il proprio approccio vede lacune che nell’attività quotidiana passano inosservate – ad esempio che nessuno ha valutato la dipendenza da un unico fornitore di servizi IT.
2. Priorità in base al rischio
Non tutte le lacune hanno la stessa importanza. I framework collegano le misure ai rischi: ISO/IEC 27001 richiede una valutazione e un trattamento dei rischi; lo standard minimo TIC chiede di stabilire il proprio livello di protezione in base alla propensione al rischio. Così si può motivare perché un tema viene prima – sia nei confronti della direzione sia dei revisori.
3. Un linguaggio comune
«Siamo sicuri» significa una cosa per l’informatica e un’altra per la direzione. Un framework dà a tutti gli stessi termini e la stessa struttura. Un’affermazione come «Nella funzione Intercettare siamo sotto l’obiettivo» è comprensibile e verificabile per tutti.
4. Dimostrabilità verso terzi
Clienti, partner, uffici di revisione e assicuratori pongono domande sulla sicurezza delle informazioni. Con un framework le risposte sono disponibili in modo ordinato: per ogni controllo lo stato, la responsabilità e le evidenze. I questionari si possono così compilare a partire dai documenti esistenti, invece di ricominciare ogni volta da zero. Se è richiesta una prova formale, è possibile una certificazione secondo ISO/IEC 27001.
5. Adempiere agli obblighi in modo strutturato
Diverse regole richiedono una sicurezza adeguata senza prescrivere come ottenerla. La legge federale sulla protezione dei dati (LPD), in vigore dal 1° settembre 2023, richiede all’art. 8 una sicurezza dei dati adeguata al rischio mediante provvedimenti tecnici e organizzativi appropriati. Un framework aiuta a definire e documentare tali misure in modo sistematico. Non sostituisce tuttavia una valutazione giuridica del singolo caso.
6. Meno lavoro a ogni ripetizione
Il primo ciclo richiede tempo: scegliere i controlli, designare i responsabili, raccogliere le evidenze. In seguito ogni verifica si basa sulla precedente. Ciò che è invariato viene confermato, ciò che è nuovo viene aggiunto. Il risparmio è maggiore soprattutto quando le verifiche interne ed esterne poggiano sulla stessa base.
7. Rendere misurabili i progressi
Con i livelli di maturità per controllo, «meglio dell’anno scorso» diventa un numero. Si vede quali temi sono migliorati, dove l’obiettivo non è ancora raggiunto e – nei gruppi con più società – dove una società è in ritardo rispetto alle altre.
Che cosa un framework non fa
Un framework è uno strumento, non una protezione in sé. Tre malintesi sono frequenti:
- Carta anziché efficacia: una direttiva che nessuno conosce non è un controllo attuato. Per questo le buone verifiche distinguono tra impostazione ed efficacia.
- Tutto in una volta: chi vuole portare tutti i controlli al livello più alto contemporaneamente raramente fa progressi. Un obiettivo realistico per tema e un ordine basato sul rischio sono più efficaci.
- Spuntare caselle anziché capire: un framework descrive che cosa si deve raggiungere. Come riuscirci nella propria organizzazione spetta a Lei deciderlo – con competenza e senso della misura.
Come sfruttare i vantaggi
- Scegliere un framework: per le PMI svizzere lo standard minimo TIC è un punto di partenza naturale, per le organizzazioni vicine alla certificazione ISO/IEC 27001. L’articolo Quale framework di sicurezza per quale organizzazione? aiuta nella scelta.
- Definire il campo di applicazione: quali società, sedi e sistemi ne fanno parte?
- Valutare la situazione di partenza: con onestà, controllo per controllo, con evidenze.
- Pianificare le misure: prima i rischi maggiori, con responsabili e scadenze.
- Ripetere regolarmente: almeno una volta all’anno, affinché la situazione resti aggiornata.
Come si svolge concretamente una verifica di questo tipo lo mostra L’audit di sicurezza interno in 6 passi.
Domande frequenti
Un framework conviene anche a una piccola azienda?
Sì, se è commisurato alle dimensioni. Una piccola azienda non deve documentare ogni controllo in modo completo. Già una singola valutazione onesta mostra le lacune principali e aiuta a impiegare il budget in modo mirato. Lo standard minimo TIC è un punto di accesso snello.
Quanto dura il primo ciclo?
Dipende dal perimetro, dal numero di sistemi e da quanto è già documentato. Preveda più tempo per il primo ciclo che per i successivi: scegliere i controlli, designare i responsabili e trovare le evidenze è un lavoro una tantum.
Abbiamo bisogno di un supporto esterno?
Non necessariamente. Molte organizzazioni si valutano da sole e coinvolgono specialisti per singoli temi o per una verifica indipendente. Uno sguardo esterno è utile soprattutto per calibrare la propria valutazione.
Come aiuta Audhive
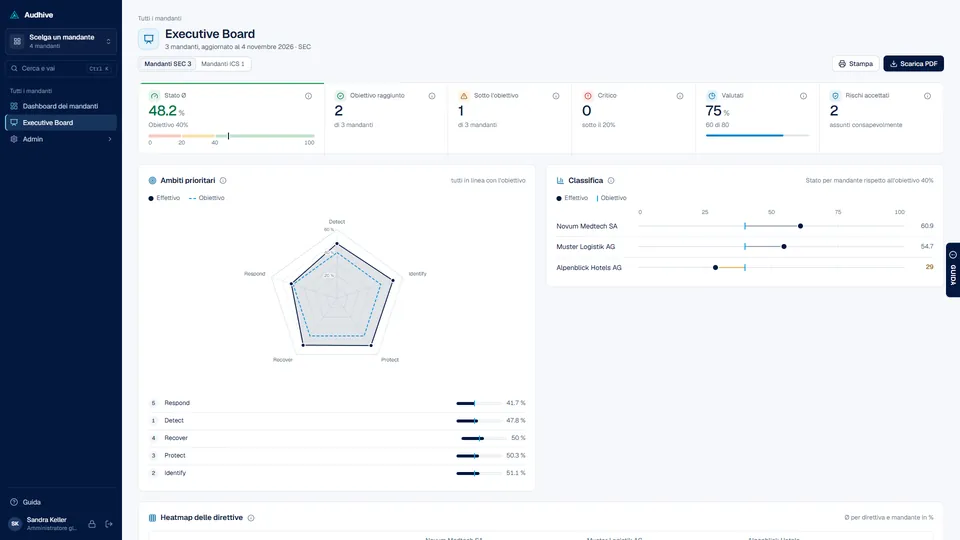
Audhive riunisce catalogo, valutazione, evidenze, rischi e rapporti in un unico luogo. Le richieste di dati con scadenza e promemoria fanno sì che le evidenze arrivino; le dashboard e l’Executive Board mostrano lo stato per mandante e per tutti i mandanti. Maggiori informazioni in Prodotto.
Fonti
- Fedlex: Legge federale sulla protezione dei dati (LPD), art. 8
- Ufficio federale della cibersicurezza (UFCS): Standard minimi TIC (in tedesco)
- ISO: ISO/IEC 27001:2022 (in inglese)