
Che cos’è un framework di sicurezza?
Un framework di sicurezza dà una struttura alla sicurezza delle informazioni: stabilisce quali temi un’organizzazione deve coprire, che cosa deve essere in atto per ciascun tema e come verificarlo. Questo articolo chiarisce i termini e presenta tre framework particolarmente rilevanti per le organizzazioni svizzere.
La definizione in breve
Un framework di sicurezza è un insieme strutturato di requisiti e misure per la sicurezza delle informazioni. Risponde a tre domande: quali temi ne fanno parte? Che cosa deve essere in atto per ciascun tema? E come si riconosce se lo è?
In questo si distingue da un elenco di buoni consigli. Un framework ha l’ambizione di essere completo: copre organizzazione, persone, tecnologia e processi, affinché nessuna lacuna importante passi inosservata. Ed è verificabile: ogni requisito può essere comprovato con evidenze – oppure no.
Di norma un framework non prescrive prodotti specifici. Richiede ad esempio che i dati vengano salvati regolarmente e che i backup vengano testati, ma non con quale software. Per questo resta valido per anni, anche quando la tecnologia cambia.
Framework, standard, controllo, evidenza
Nell’uso quotidiano i termini vengono spesso confusi. Per un audit conviene tenerli distinti. La gerarchia è simile in tutti i framework più diffusi:
- Frameworkstruttura e approccio – p. es. lo standard minimo TIC
- Funzione o temap. es. «Proteggere»
- Categoriap. es. PR.AC – gestione degli accessi
- Controllop. es. PR.AC-1 – assegnare le autorizzazioni secondo un processo definito
- Evidenzap. es. concetto di autorizzazione, verbale dell’ultima verifica dei diritti
- Framework: la struttura nel suo insieme – articolazione, temi e approccio.
- Standard o norma: un documento pubblicato formalmente. Per una norma come ISO/IEC 27001, un organismo indipendente può confermarne il rispetto.
- Funzione, tema, categoria: gruppi di requisiti affini, come «gestione degli accessi» o «sicurezza dei dati».
- Controllo: un singolo requisito verificabile con un obiettivo di controllo. Lo standard minimo TIC parla di misure o compiti, ISO/IEC 27001 di controlli (controls).
- Evidenza: ciò che dimostra che un controllo è attuato – un documento, un log, uno screenshot o un colloquio documentato.
I framework si distinguono meno per questi livelli che per l’articolazione, il grado di dettaglio, chi li pubblica e a quale scopo.
Tre framework che contano in Svizzera
ISO/IEC 27001:2022
ISO/IEC 27001 è la norma internazionale per i sistemi di gestione della sicurezza delle informazioni (SGSI). ISO e IEC la pubblicano congiuntamente; l’edizione attuale risale al 2022 ed è stata completata nel 2024 da un emendamento. Il corpo principale, i capitoli da 4 a 10, descrive il sistema di gestione: contesto e campo di applicazione, leadership, pianificazione e trattamento dei rischi, supporto, attività operative, valutazione delle prestazioni e miglioramento. L’allegato A elenca le misure in quattro temi: organizzative, relative alle persone, fisiche e tecnologiche. Come attuarle lo descrive la norma complementare ISO/IEC 27002.
La particolarità: un’organizzazione può farsi certificare secondo ISO/IEC 27001 da un organismo di certificazione accreditato. Questo fa della norma il riferimento ogni volta che clienti o partner chiedono una prova formale.
Standard minimo TIC
Lo «standard minimo per migliorare la resilienza delle TIC», in breve standard minimo TIC, è una raccomandazione della Confederazione. È stato elaborato dall’Ufficio federale per l’approvvigionamento economico del Paese (UFAE) con esperti esterni; da marzo 2024 ne è responsabile l’Ufficio federale della cibersicurezza (UFCS). La versione attuale, di maggio 2023, si basa sul nucleo del NIST Cybersecurity Framework e comprende 108 misure in cinque funzioni: Identificare, Proteggere, Intercettare, Reagire e Ripristinare.
Si rivolge soprattutto ai gestori di infrastrutture critiche, ma secondo il suo stesso testo è in linea di principio applicabile a qualsiasi azienda e organizzazione ed è liberamente disponibile. Per saperne di più, legga l’articolo Lo standard minimo TIC per le PMI.
NIST Cybersecurity Framework (CSF)
Il Cybersecurity Framework del National Institute of Standards and Technology (NIST) statunitense è ampiamente diffuso a livello internazionale. La versione 2.0 di febbraio 2024 si articola in sei funzioni: Govern, Identify, Protect, Detect, Respond e Recover. La novità è «Govern»: strategia, ruoli, direttive e gestione della catena di approvvigionamento figurano ora al primo posto, come funzione a sé stante. La versione 2.0 si rivolge espressamente a organizzazioni di ogni dimensione e settore.
| Caratteristica | ISO/IEC 27001:2022 | Standard minimo TIC 2023 | NIST CSF 2.0 |
|---|---|---|---|
| Editore | ISO e IEC | Confederazione (UFAE, oggi UFCS) | NIST (USA) |
| Natura | Norma con requisiti per un SGSI | Raccomandazione con misure concrete | Framework di risultati attesi |
| Struttura | Capitoli 4–10, allegato A con 4 temi | 5 funzioni, 23 categorie | 6 funzioni |
| Certificazione | sì, da organismi accreditati | no; autovalutazione o verifica da parte di terzi | no |
| Disponibilità | testo della norma a pagamento | liberamente disponibile | liberamente disponibile |
Come si collegano i framework
I tre framework non sono in concorrenza. Lo standard minimo TIC riprende la struttura del NIST CSF e indica per ogni categoria i passaggi corrispondenti di altri standard, tra cui ISO/IEC 27001:2022. Chi lavora già secondo ISO o NIST può verificare con la checklist dello standard minimo TIC se i suoi requisiti sono già coperti.
In pratica, la scelta del framework determina soprattutto come strutturare il lavoro e a chi renderne conto. Le misure vere e proprie si sovrappongono in gran parte: inventario, diritti di accesso, aggiornamenti, backup, pianificazione delle emergenze, formazione. Le differenze nel dettaglio sono illustrate nel confronto ISO 27001 vs. standard minimo TIC.
Che cosa significa un framework nel lavoro quotidiano
Un framework non è un progetto con una data di fine, ma un ciclo: si stabilisce quali controlli si applicano, si valuta la situazione, si colmano le lacune e si valuta di nuovo. Lo standard minimo TIC raccomanda di effettuare la verifica almeno una volta all’anno. ISO/IEC 27001 richiede audit interni a intervalli pianificati e un riesame da parte della direzione.
Per funzionare servono tre cose:
- Un campo di applicazione: quali sedi, sistemi e processi ne fanno parte?
- Una selezione motivata dei controlli: quali requisiti si applicano, quali no – e perché?
- Una valutazione tracciabile: per ogni controllo uno stato o un livello di maturità, comprovato da evidenze.
Come aiuta Audhive
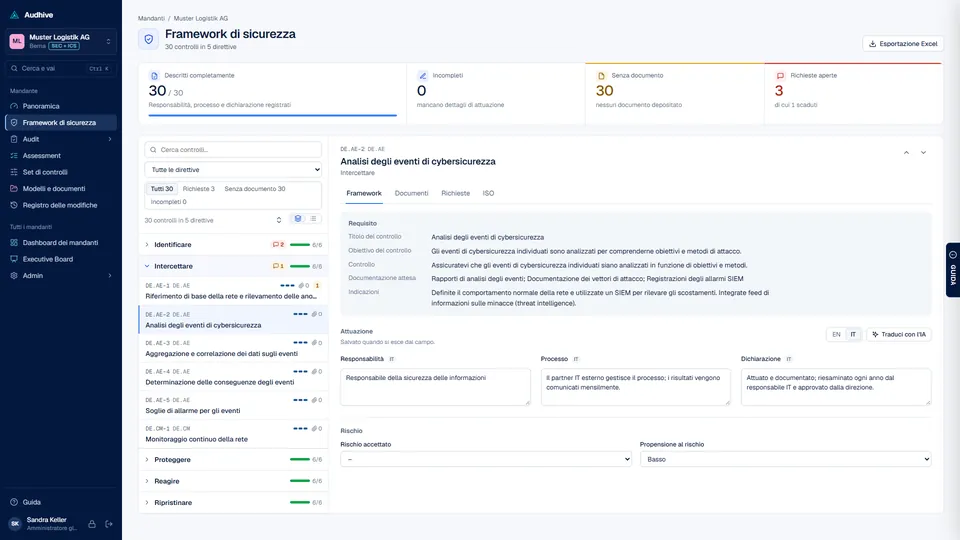
Audhive fornisce due cataloghi: ISO/IEC 27001:2022 con 94 controlli (in tedesco e in inglese; in un’interfaccia in italiano i contenuti ISO appaiono in inglese) e lo standard minimo TIC 2023 con 108 controlli (testi ufficiali in tedesco, inglese, francese e italiano), ogni controllo con obiettivo di controllo, documentazione attesa e guida. Per ogni mandante stabilisce nel set di controlli che cosa si applica, valuta nella rilevazione e richiede le evidenze tramite richiesta di dati. Può aggiungere i propri framework in formato CSV. Audhive non modifica gli standard stessi: fornisce lo standard minimo TIC nella formulazione ufficiale (errori evidenti corretti e contrassegnati) e ISO/IEC 27001 come breve descrizione per controllo, ciascuno con ausili di lavoro di Audhive; fanno fede gli originali (origine dei cataloghi). Maggiori informazioni in Processi.
Fonti
- ISO: ISO/IEC 27001:2022 – Information security management systems (in inglese)
- Ufficio federale della cibersicurezza (UFCS): Standard minimi TIC (in tedesco)
- NIST: Cybersecurity Framework (in inglese)