
Qu’est-ce qu’un cadre de sécurité?
Un cadre de sécurité donne une structure à la sécurité de l’information: il définit les thèmes qu’une organisation doit couvrir, ce qui doit être en place pour chacun d’eux et comment le vérifier. Cet article clarifie les termes et présente trois cadres particulièrement pertinents pour les organisations suisses.
La définition en bref
Un cadre de sécurité est un ensemble structuré d’exigences et de mesures pour la sécurité de l’information. Il répond à trois questions: Quels thèmes en font partie? Que faut-il avoir mis en place pour chacun d’eux? Et comment savoir si c’est le cas?
C’est ce qui le distingue d’une liste de bons conseils. Un cadre se veut complet: il couvre l’organisation, les personnes, la technique et les processus, afin qu’aucune lacune importante ne passe inaperçue. Et il est vérifiable: chaque exigence peut être étayée par des preuves – ou non.
En règle générale, un cadre n’impose pas de produits précis. Il exige par exemple que les données soient sauvegardées régulièrement et que les sauvegardes soient testées, mais pas avec quel logiciel. C’est pourquoi il reste valable pendant des années, même lorsque la technique évolue.
Cadre, norme, contrôle, preuve
Au quotidien, ces termes sont souvent confondus. Pour un audit, il vaut la peine de bien les distinguer. La hiérarchie est semblable dans tous les cadres courants:
- Cadrestructure et démarche – p. ex. la norme minimale TIC
- Fonction ou thèmep. ex. «Protéger»
- Catégoriep. ex. PR.AC – gestion des accès
- Contrôlep. ex. PR.AC-1 – attribuer les autorisations selon un processus défini
- Preuvep. ex. concept d’autorisations, procès-verbal de la dernière revue des droits
- Cadre: la structure dans son ensemble – organisation, thèmes et démarche.
- Norme: un document publié formellement. Pour une norme comme l’ISO/IEC 27001, un organisme indépendant peut en confirmer le respect.
- Fonction, thème, catégorie: des groupes d’exigences apparentées, comme «gestion des accès» ou «sécurité des données».
- Contrôle: une exigence individuelle et vérifiable, assortie d’un objectif de contrôle. La norme minimale TIC parle de mesures ou de tâches, l’ISO/IEC 27001 de contrôles (controls).
- Preuve: ce qui atteste qu’un contrôle est mis en œuvre – un document, un journal, une capture d’écran ou un entretien documenté.
Les cadres se distinguent moins par ces niveaux que par leur structure, leur degré de détail, leur éditeur et leur finalité.
Trois cadres qui comptent en Suisse
ISO/IEC 27001:2022
L’ISO/IEC 27001 est la norme internationale pour les systèmes de management de la sécurité de l’information (SMSI). L’ISO et la CEI la publient conjointement; l’édition actuelle date de 2022 et a été complétée en 2024 par un amendement. Le corps de la norme, les chapitres 4 à 10, décrit le système de management: contexte et domaine d’application, leadership, planification et traitement des risques, support, fonctionnement, évaluation des performances et amélioration. L’annexe A énumère les mesures en quatre thèmes: organisationnelles, liées aux personnes, physiques et technologiques. La norme complémentaire ISO/IEC 27002 décrit comment les mettre en œuvre.
Sa particularité: une organisation peut se faire certifier selon l’ISO/IEC 27001 par un organisme de certification accrédité. La norme devient ainsi la référence dès que des clients ou des partenaires exigent une preuve formelle.
Norme minimale TIC
La «norme minimale pour améliorer la résilience des TIC», ou norme minimale TIC, est une recommandation de la Confédération. Elle a été élaborée par l’Office fédéral pour l’approvisionnement économique du pays (OFAE) avec des experts externes; depuis mars 2024, c’est l’Office fédéral de la cybersécurité (OFCS) qui en est responsable. La version actuelle, de mai 2023, s’appuie sur le noyau du NIST Cybersecurity Framework et comprend 108 mesures réparties en cinq fonctions: Identifier, Protéger, Détecter, Réagir et Récupérer.
Elle s’adresse en premier lieu aux exploitants d’infrastructures critiques, mais selon son propre texte, elle peut en principe être appliquée par toute entreprise et toute organisation, et elle est librement accessible. Pour en savoir plus, lisez l’article La norme minimale TIC pour les PME.
NIST Cybersecurity Framework (CSF)
Le Cybersecurity Framework du National Institute of Standards and Technology (NIST) américain est largement répandu dans le monde. La version 2.0 de février 2024 s’articule en six fonctions: Govern, Identify, Protect, Detect, Respond et Recover. La nouveauté est «Govern»: stratégie, rôles, directives et gestion de la chaîne d’approvisionnement occupent désormais la première place, en tant que fonction à part entière. La version 2.0 s’adresse explicitement aux organisations de toute taille et de tout secteur.
| Caractéristique | ISO/IEC 27001:2022 | Norme minimale TIC 2023 | NIST CSF 2.0 |
|---|---|---|---|
| Éditeur | ISO et CEI | Confédération (OFAE, aujourd’hui OFCS) | NIST (États-Unis) |
| Nature | Norme avec des exigences pour un SMSI | Recommandation avec des mesures concrètes | Cadre d’objectifs à atteindre |
| Structure | Chapitres 4–10, annexe A en 4 thèmes | 5 fonctions, 23 catégories | 6 fonctions |
| Certification | oui, par des organismes accrédités | non; autoévaluation ou contrôle par un tiers | non |
| Accès | texte de la norme payant | librement accessible | librement accessible |
Comment les cadres s’articulent
Les trois cadres ne sont pas concurrents. La norme minimale TIC reprend la structure du NIST CSF et indique, pour chaque catégorie, les passages correspondants d’autres normes, dont l’ISO/IEC 27001:2022. Si vous travaillez déjà selon l’ISO ou le NIST, la liste de contrôle de la norme minimale TIC vous permet de vérifier si ses exigences sont déjà couvertes.
En pratique, le choix du cadre détermine surtout la manière dont vous structurez votre travail et à qui vous en rendez compte. Les mesures elles-mêmes se recoupent largement: inventaire, droits d’accès, mises à jour, sauvegarde, planification des urgences, formation. Les différences dans le détail sont présentées dans la comparaison ISO 27001 vs norme minimale TIC.
Ce qu’un cadre signifie au quotidien
Un cadre n’est pas un projet avec une date de fin, mais un cycle: vous déterminez quels contrôles s’appliquent à vous, évaluez la situation, comblez les lacunes et évaluez à nouveau. La norme minimale TIC recommande de procéder à l’évaluation au moins une fois par an. L’ISO/IEC 27001 exige des audits internes à intervalles planifiés et une revue de direction.
Pour que cela fonctionne, il faut trois choses:
- Un domaine d’application: quels sites, systèmes et processus en font partie?
- Une sélection justifiée des contrôles: quelles exigences s’appliquent, lesquelles non – et pourquoi?
- Une évaluation traçable: pour chaque contrôle, un statut ou un niveau de maturité, étayé par des preuves.
Comment Audhive vous aide
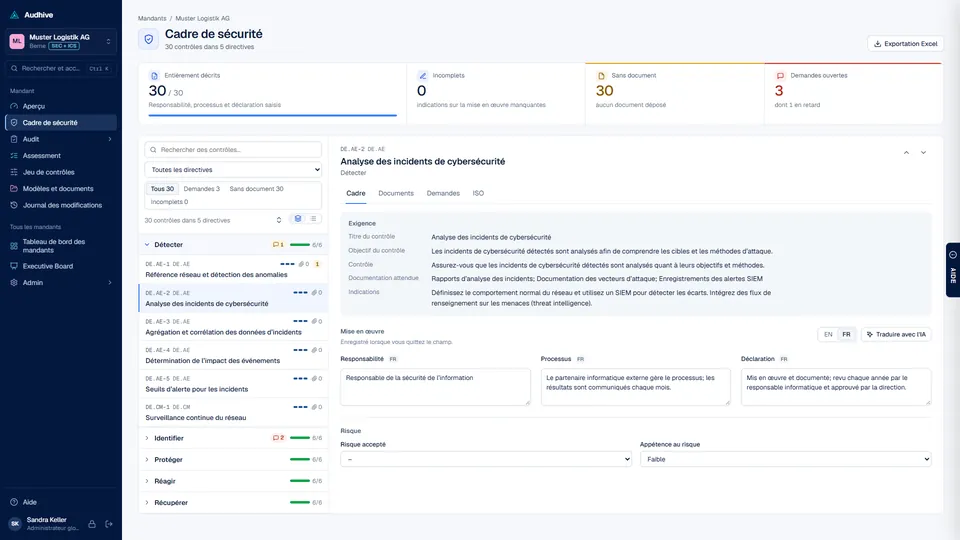
Audhive fournit deux catalogues: l’ISO/IEC 27001:2022 avec 94 contrôles (en allemand et en anglais; dans une interface en français, les contenus ISO s’affichent en anglais) et la norme minimale TIC 2023 avec 108 contrôles (textes officiels en allemand, anglais, français et italien), chaque contrôle étant assorti d’un objectif de contrôle, d’une documentation attendue et d’un guide. Pour chaque mandant, vous définissez dans le jeu de contrôles ce qui s’applique, évaluez dans la saisie et demandez des preuves par demande de données. Vos propres cadres s’ajoutent au format CSV. Audhive ne modifie pas les normes elles-mêmes: il fournit la norme minimale TIC dans son libellé officiel (erreurs manifestes corrigées et signalées) et l’ISO/IEC 27001 sous forme de brève description par contrôle, chacune avec des aides de travail d’Audhive; seuls les originaux font foi (origine des catalogues). Plus d’informations sous Processus.
Sources
- ISO: ISO/IEC 27001:2022 – Systèmes de management de la sécurité de l’information
- Office fédéral de la cybersécurité (OFCS): Normes minimales TIC (en allemand)
- NIST: Cybersecurity Framework (en anglais)